Lees ook even de andere topics hierover. Er zijn er meerdere.
Bv. deze:
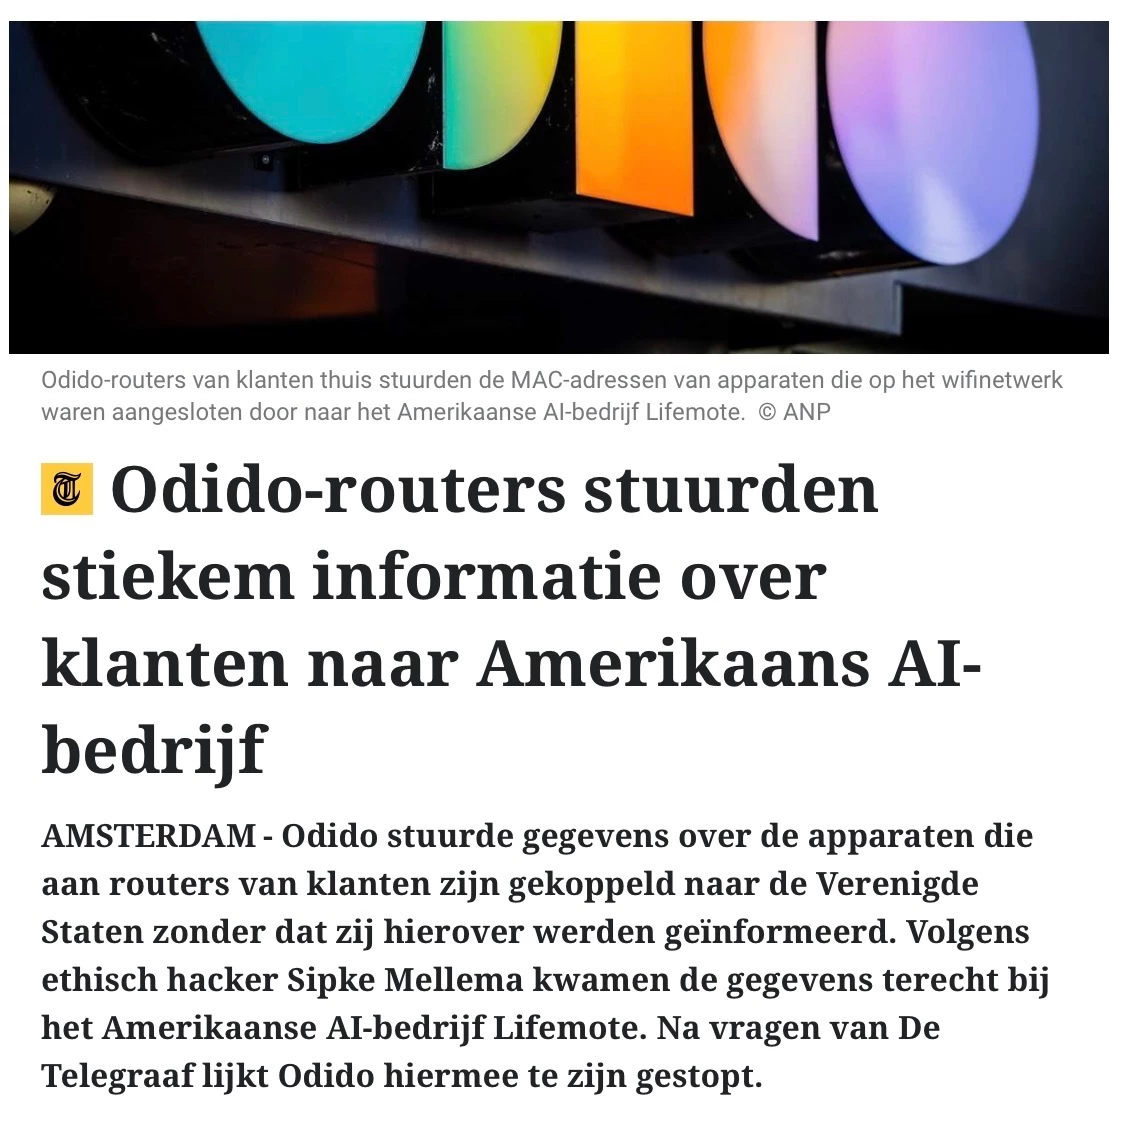
Overigens staat dit ook allemaal ‘netjes’ in de privacy statement en zou je zelfs een opt-out hebben (hoewel ik me afvraag of de klantenservice wat kan met dat verzoek).
Kwalijker is dat de router schijnbaar vrij makkelijk te hacken valt. Wel van binnenuit… maar toch 😁
Odido gebruikt ook b.v. een klantensysteem (SalesForce) waarbij de gegevens buiten hun bedrijf opgeslagen worden (zie de hack onlangs). Dus dat een bedrijf gegevens buiten zijn deuren heeft is niet ongewoon. En deze gegevens worden dus gebruikt voor de ‘dienstverlening’ (wat iemand daar dan ook van wil vinden).
Ik zeg dus niet dat dit allemaal prima is (mij lijkt het ook beter dat ze hiervoor eigen software en server gebruiken maar ze hebben nu eenmaal gekozen voor een externe partner, net als Salesforce). Maar om nu te zeggen dat het allemaal ‘stiekem’ gaat vind ik een beetje sensatie zoeken.