NAT werkt niet


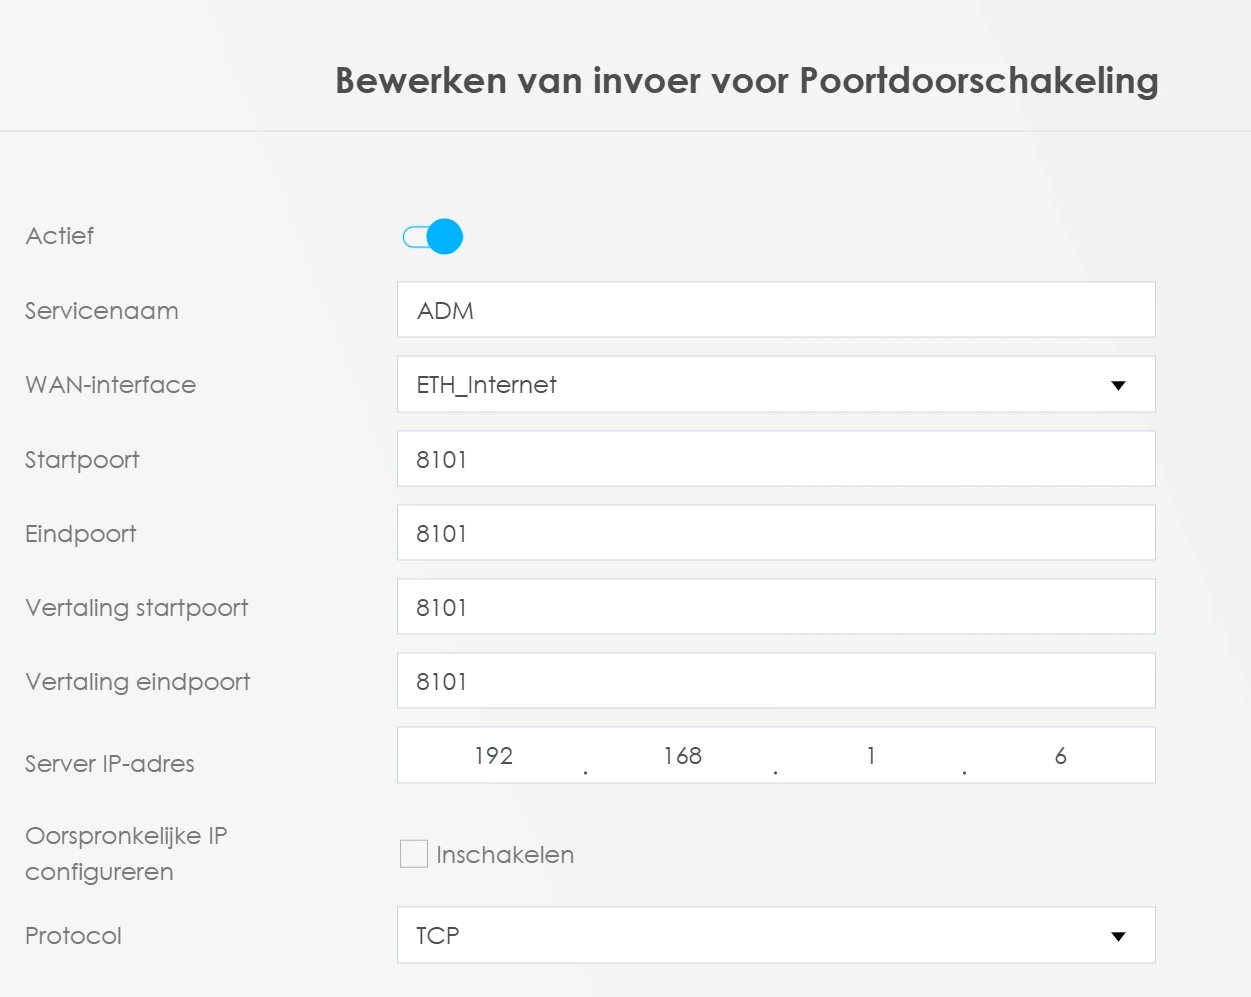
Als ik in mijn Zyxel EX5601-T1 router NAT wil gebruiken, wordt er geen verbinding gemaakt met het apparaat op mijn LAN. De NAT regel is actief en verwijst naar een statisch IP adres op het LAN (van het apparaat) inclusief het correcte poort nummer. De WAN interface in de NAT regel heb ik zowel op standaard als ETH_Ethernet getest maar werkt in beide gevallen niet. Het protocol zou TCP moeten zijn (ik heb alle optie geprobeerd). Waarom krijg ik vanaf internet (via 4G niet Wifi) geen verbinding?

March 20, 2026

NAT is iets wat een router altijd doet. Jij bedoeld waarschijnlijk port forwarding.

Om welke poort gaat het en werkt het intern wel (dus vanaf apparaten binnen je netwerk)?

Laat het scherm van de port forward eens zien (interne poorten zijn niet erg om zichtbaar te maken omdat niemand daar iets mee kan). Je weet zeker dat je het schuifje bij Actief goed gezet hebt?


24 reacties

rvk01
  • March 20, 2026

NAT is iets wat een router altijd doet. Jij bedoeld waarschijnlijk port forwarding.

Om welke poort gaat het en werkt het intern wel (dus vanaf apparaten binnen je netwerk)?

Laat het scherm van de port forward eens zien (interne poorten zijn niet erg om zichtbaar te maken omdat niemand daar iets mee kan). Je weet zeker dat je het schuifje bij Actief goed gezet hebt?


  • Auteur
  • is een Master Poster
  • March 20, 2026

NAT is iets wat een router altijd doet. Jij bedoeld waarschijnlijk port forwarding.

Om welke poort gaat het en werkt het intern wel (dus vanaf apparaten binnen je netwerk)?

Laat het scherm van de port forward eens zien (interne poorten zijn niet erg om zichtbaar te maken omdat niemand daar iets mee kan). Je weet zeker dat je het schuifje bij Actief goed gezet hebt?


Ik bedoel inderdaad port forwarding, zat onder kopje NAT. Op LAN is het apparaat inderdaad bereikbaar met die poort. 


rvk01
  • March 20, 2026

Dat zou goed moeten zijn. 

Kun je eens controleren met de volgende twee sites of de poort open staat? 

https://www.yougetsignal.com/tools/open-ports/

https://portchecker.co/

(Alleen poort even veranderen daar en op Check drukken)

Als het dan nog niet werkt moet je even aangeven hoe je netwerk eruit ziet. 1 router en die server hangt direct met kabel aan de Zyxel??


  • Auteur
  • is een Master Poster
  • March 22, 2026

De sites geven aan dat de poort gesloten is. Hoe open ik deze? Op LAN is deze wel open. Netwerk is niet complex, alleen router en intern apparaat (niets er tussen).


Forum|alt.badge.img+2
  • March 22, 2026

De NAT regel is actief en verwijst naar een statisch IP adres op het LAN (van het apparaat)

Hoe is het IP adres ingesteld? Vast in het apparaat of via DHCP reservering van router?


rvk01
  • March 22, 2026

En als je zeker weet dat het interne ip klopt dan kan het ook nog zijn dat de server alleen communicatie van het interne netwerk (192.168.1.x) accepteert. Hangt af van de server af (software en instelling).

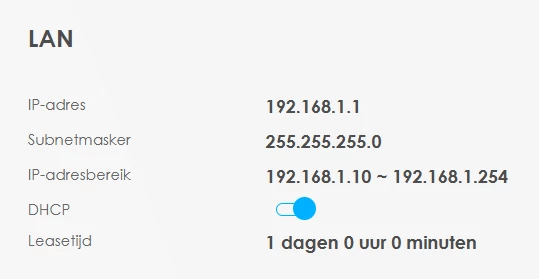
Je weet zeker dat het 192.168.1.x is (en niet 192.168.2.x wat standaard is op de T-56)?

Kun je op je interne netwerk wel het externe ip gebruiken met die poort, dus niet via 4G maar gewoon verbonden met je interne netwerk... (met NAT loopback zou dat n.l. wel mogelijk moeten kunnen zijn).


  • Auteur
  • is een Master Poster
  • March 22, 2026


  • Auteur
  • is een Master Poster
  • March 22, 2026

En als je zeker weet dat het interne ip klopt dan kan het ook nog zijn dat de server alleen communicatie van het interne netwerk (192.168.1.x) accepteert. Hangt af van de server af (software en instelling).

Je weet zeker dat het 192.168.1.x is (en niet 192.168.2.x wat standaard is op de T-56)?

Kun je op je interne netwerk wel het externe ip gebruiken met die poort, dus niet via 4G maar gewoon verbonden met je interne netwerk... (met NAT loopback zou dat n.l. wel mogelijk moeten kunnen zijn).

Als ik verbonden ben met mijn eigen wifi en vervolgens het externe IP adres en poort 8101 gebruik krijg ik geen verbinding. Op 192.168.1.6 uiteraard wel. 

Als ik het goed begrijp is dat dan wellicht een beveiliging op het apparaat en niet de router?


rvk01
  • March 22, 2026

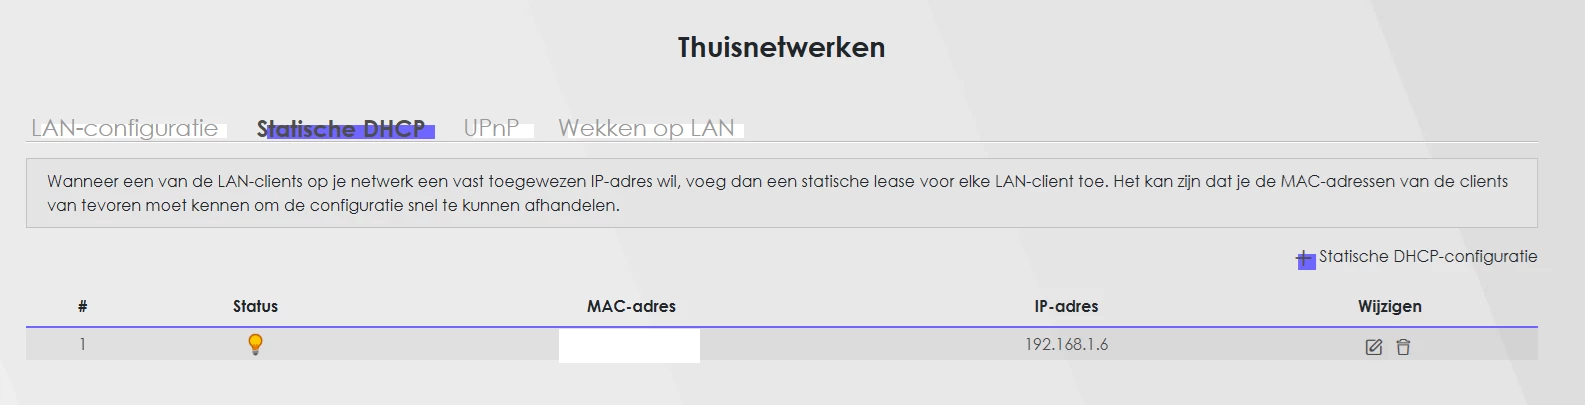
Waarom heb je een statische dhcp entry met een IP adres dat buiten je DHCP range ligt? Dat lijkt een beetje raar. Een statische DHCP gebruik je om het apparaat elke dezelfde IP toe te laten kennen door de DHCP. Maar .6 ligt niet in die range.

Staat de server wel op dhcp ingesteld? Of heb je daar vast .6 aan toegekend?


rvk01
  • March 22, 2026

Als ik het goed begrijp is dat dan wellicht een beveiliging op het apparaat en niet de router?

Dat kan. Maar aangezien je niets verteld over de server zelf kunnen we daar niets over zeggen. 

Kan nog steeds dat de port forward niet goed staat. Maar intern werkt het dus ook niet via het externe adres. Die of de port forward gaat mis of de server blokt verkeer van buiten 192.168.1.x.


  • Auteur
  • is een Master Poster
  • March 22, 2026

Waarom heb je een statische dhcp entry met een IP adres dat buiten je DHCP range ligt? Dat lijkt een beetje raar. Een statische DHCP gebruik je om het apparaat elke dezelfde IP toe te laten kennen door de DHCP. Maar .6 ligt niet in die range.

Staat de server wel op dhcp ingesteld? Of heb je daar vast .6 aan toegekend?

server heeft .6 als vast IP


rvk01
  • March 22, 2026

server heeft .6 als vast IP

Dan moet je geen dynamische dhcp reservering aanmaken, want die wordt niet gebruikt. Dat zal het probleem niet zijn maar de regel is in ieder geval overbodig.


  • Auteur
  • is een Master Poster
  • March 22, 2026

Aangepast maar port forwarding werkt nog steeds niet. Hoe weet ik of de limiterende factor in de router of het apparaat zit? Is met de NAT loopback test uitgesloten dat het de router is?


rvk01
  • March 22, 2026

Is met de NAT loopback test uitgesloten dat het de router is?

Nee. Het kan nog steeds in de port forward zitten. Maar aangezien je verder geen info geeft (server soort e.d.), weet ik het ook niet.

Je kunt een andere poort testen waarvan je zeker weet dat daarnaar geluisterd wordt. 


  • Auteur
  • is een Master Poster
  • March 22, 2026

Ik weet niet welke info nog meer van belang is, de server is van Asustor met de laatste firmware.


rvk01
  • March 22, 2026

Ik weet niet welke info nog meer van belang is, de server is van Asustor met de laatste firmware.

Bijvoorbeeld welke server software. Zo kun je bv Apache alleen laten luisteren naar 192.168.1.x adressen. Of dat er een firewall draait die alles buiten het eigen netwerk tegenhoudt. 

Maar als het om een NAS van Asustor gaat, dan neem ik aan dat ie wel standaard ingesteld staat om naar alles te luisteren (dus ook naar verkeer afkomstig met dat externe op adres).

Dan weet ik het ook niet meer (alleen dat 8101 niet de standaard poort is maar je zegt dat die poort intern wel werkt).


  • Auteur
  • is een Master Poster
  • March 22, 2026

Ik heb de server software nog eens binnenstebuiten bekeken en er zat een custom firewall profile op dat alle connecties van buiten blokkeerde. Ik heb het probleem opgelost. Bedankt voor de aanwijzingen en de hulp.


Als ik het hierboven lees klopt het allemaal wel MAAR er is 1 ding wat op dit moment het probleem is. ODIDO heeft zijn netwerk anders ingericht. Daardoor gebeurt het op dit moment dat er interne IP adressen worden uitgegeven ipv externe. Wij hebben nl het probleem dat sinds 30-4 vele van onze verbindingen die met poortforwarding werken niets meer werken. 

Probleem hebben we achterhaald maar er is op dit moment nog geen oplossing .


rvk01
  • May 5, 2026

ODIDO heeft zijn netwerk anders ingericht. Daardoor gebeurt het op dit moment dat er interne IP adressen worden uitgegeven ipv externe. 

Dat lijkt mij sterk. Als dat al sinds 30/4 is zouden we daar veel meer meldingen van gehad hebben hier. 

Als je naar https://myip.nl gaat... Welk extern IP zou je dan (je kunt het laatste getal weg laten)?


Bedankt voor je reactie.

wij hebben op dit moment problemen met minimaal 4 van de 9 verbindingen.

ip adres is 10.67.87.xxx

bij een werkend systeem begint die met 178.xx.xx.xxx


mvg Pieter


eric
Super User
Forum|alt.badge.img+14
  • Odido Superuser
  • May 9, 2026

Huh? Serieus,  als je een telefoon via wifi met je router verbind en dat www.whatsismyip.com bekijkt staat daar een 10.67.87.xxx adres? Dat kan niet werken, webservers in de cloud kunnen. Iet terugrouteren naar een 10.x.x.x adres.


rvk01
  • May 9, 2026

wij hebben op dit moment problemen met minimaal 4 van de 9 verbindingen.

ip adres is 10.67.87.xxx

bij een werkend systeem begint die met 178.xx.xx.xxx

Hoezo 9 verbindingen??

10. is een normaal intern adres.

Maar bij Odido krijgt je naar 1 extern ip adres op VLAN 300 voor internet. Verder wordt er als je een Zyxel hebt op een andere VLAN ook nog een 10. adres gegeven maar die is alleen voor de Zyxel. Die zie je niet. 

Maar je hebt het over dat er intern 178. adressen gegeven zouden worden? Dat kan niet. 

De router krijgt 1 extern ip adres. Er wordt daarna aan die alle interne apparaten een intern nummer gegeven (vaak is dit 192.168.2.x of 10.x.x.x afhankelijk van je instellingen in de router).

Als jij op een interne computer naar die myip gaat en op 4 apparaten krijg je daar 10.x.x.x te zien op op 5 andere 178.x.x.x dan heb ik het idee dat die 4 apparaten een vpn gebruiken o.i.d. Ze gaan in ieder geval niet over het normale internet lijn van je router (die n.l. 178.x.x.x heeft).

Hoe dan ook is dit een intern probleem, niet een probleem met het Odido netwerk zelf, want die heeft geen ip adressen aan de interne apparaten, dat dit de router.


Bedankt nogmaals, 

het is heel simpel wij beheren meerdere locaties dus op 9 plekken hebben wij een 5G modem staan ( fritzbox 5G) die kan /kon je benaderen via een eigen DNS adres. ( en wij kunnen er apart bij via VPN. ( UniF dreammachine))

In de Fritzbox kan je direct kijken bij verbinding wat je externe Ip adres is.

bij het 10.xx.xx adres geeft de Fritzbox al zelf aan dit adres is niet van buitenaf benaderbaar! 
het verschil tussen interne en externe ip adressen is me bekend ( dagelijks werk) 

het is voor een profider veel voordeliger om zelf ip adressen uit te delen ipv schaarse externe ip adressen. 
iemand die gewoon mobiel internet gebruikt heeft daar ook geen last van, sterker nog hij heeft veel sneller internet ( we meten 1,2 GB ) maar wij moeten voor bepaalde apparatuur portforwarding gebruiken en dat gaat op deze manier niet meer werken. Delta werkt overigens op zelfde manier met interne op adressen alleen daar heb je de keuze om extern vast op aan te vragen.
 

dus lang verhaal kort probleem zit hem bij Odido waar ik dus al 2 weken mee worstel, wel heel toevallig ook dat laatste verbinding op 30 april was, dus per 1 mei zijn ze dit aan het uitrollen. 


rvk01
  • May 10, 2026

het is heel simpel wij beheren meerdere locaties dus op 9 plekken hebben wij een 5G modem staan ( fritzbox 5G) die kan /kon je benaderen via een eigen DNS adres. ( en wij kunnen er apart bij via VPN. ( UniF dreammachine))

Je zit hier dan wel lekker in het verkeerde topic aan te haken 😉 Je zei ook niets over 5G. Wij denken dus dat het om gewoon vast internet (glasvezel) gaat. 

bij het 10.xx.xx adres geeft de Fritzbox al zelf aan dit adres is niet van buitenaf benaderbaar! 

het verschil tussen interne en externe ip adressen is me bekend ( dagelijks werk) 

Als dit zo zou zijn, dan heb je het over CGNAT. Je noemt dat zelf niet wat ik raar vind als het dagelijks werk is. Dit is redelijk normaal voor mobiele aanbieders.

Delta werkt overigens op zelfde manier met interne op adressen alleen daar heb je de keuze om extern vast op aan te vragen.

Ja, Delta gooit je inderdaad standaard als nieuwe klant in CGNAT (zelfs met vast internet) en je kunt dit uitzetten via de Mijn Delta omgeving. Dat doen ze dus (als een van de weinige providers) ook al met vast internet. Maar Odido doet dat niet, ook niet als je glasvezel over een Delta lijn hebt van Odido.

Dus mijn vraag is dan... Heb je het nu over glasvezel aansluiting (vast internet) of over Klik & Klaar 5G aansluiting?