Continu verstoringen in thuisnetwerk


  • is een Master Poster

Beste mensen,


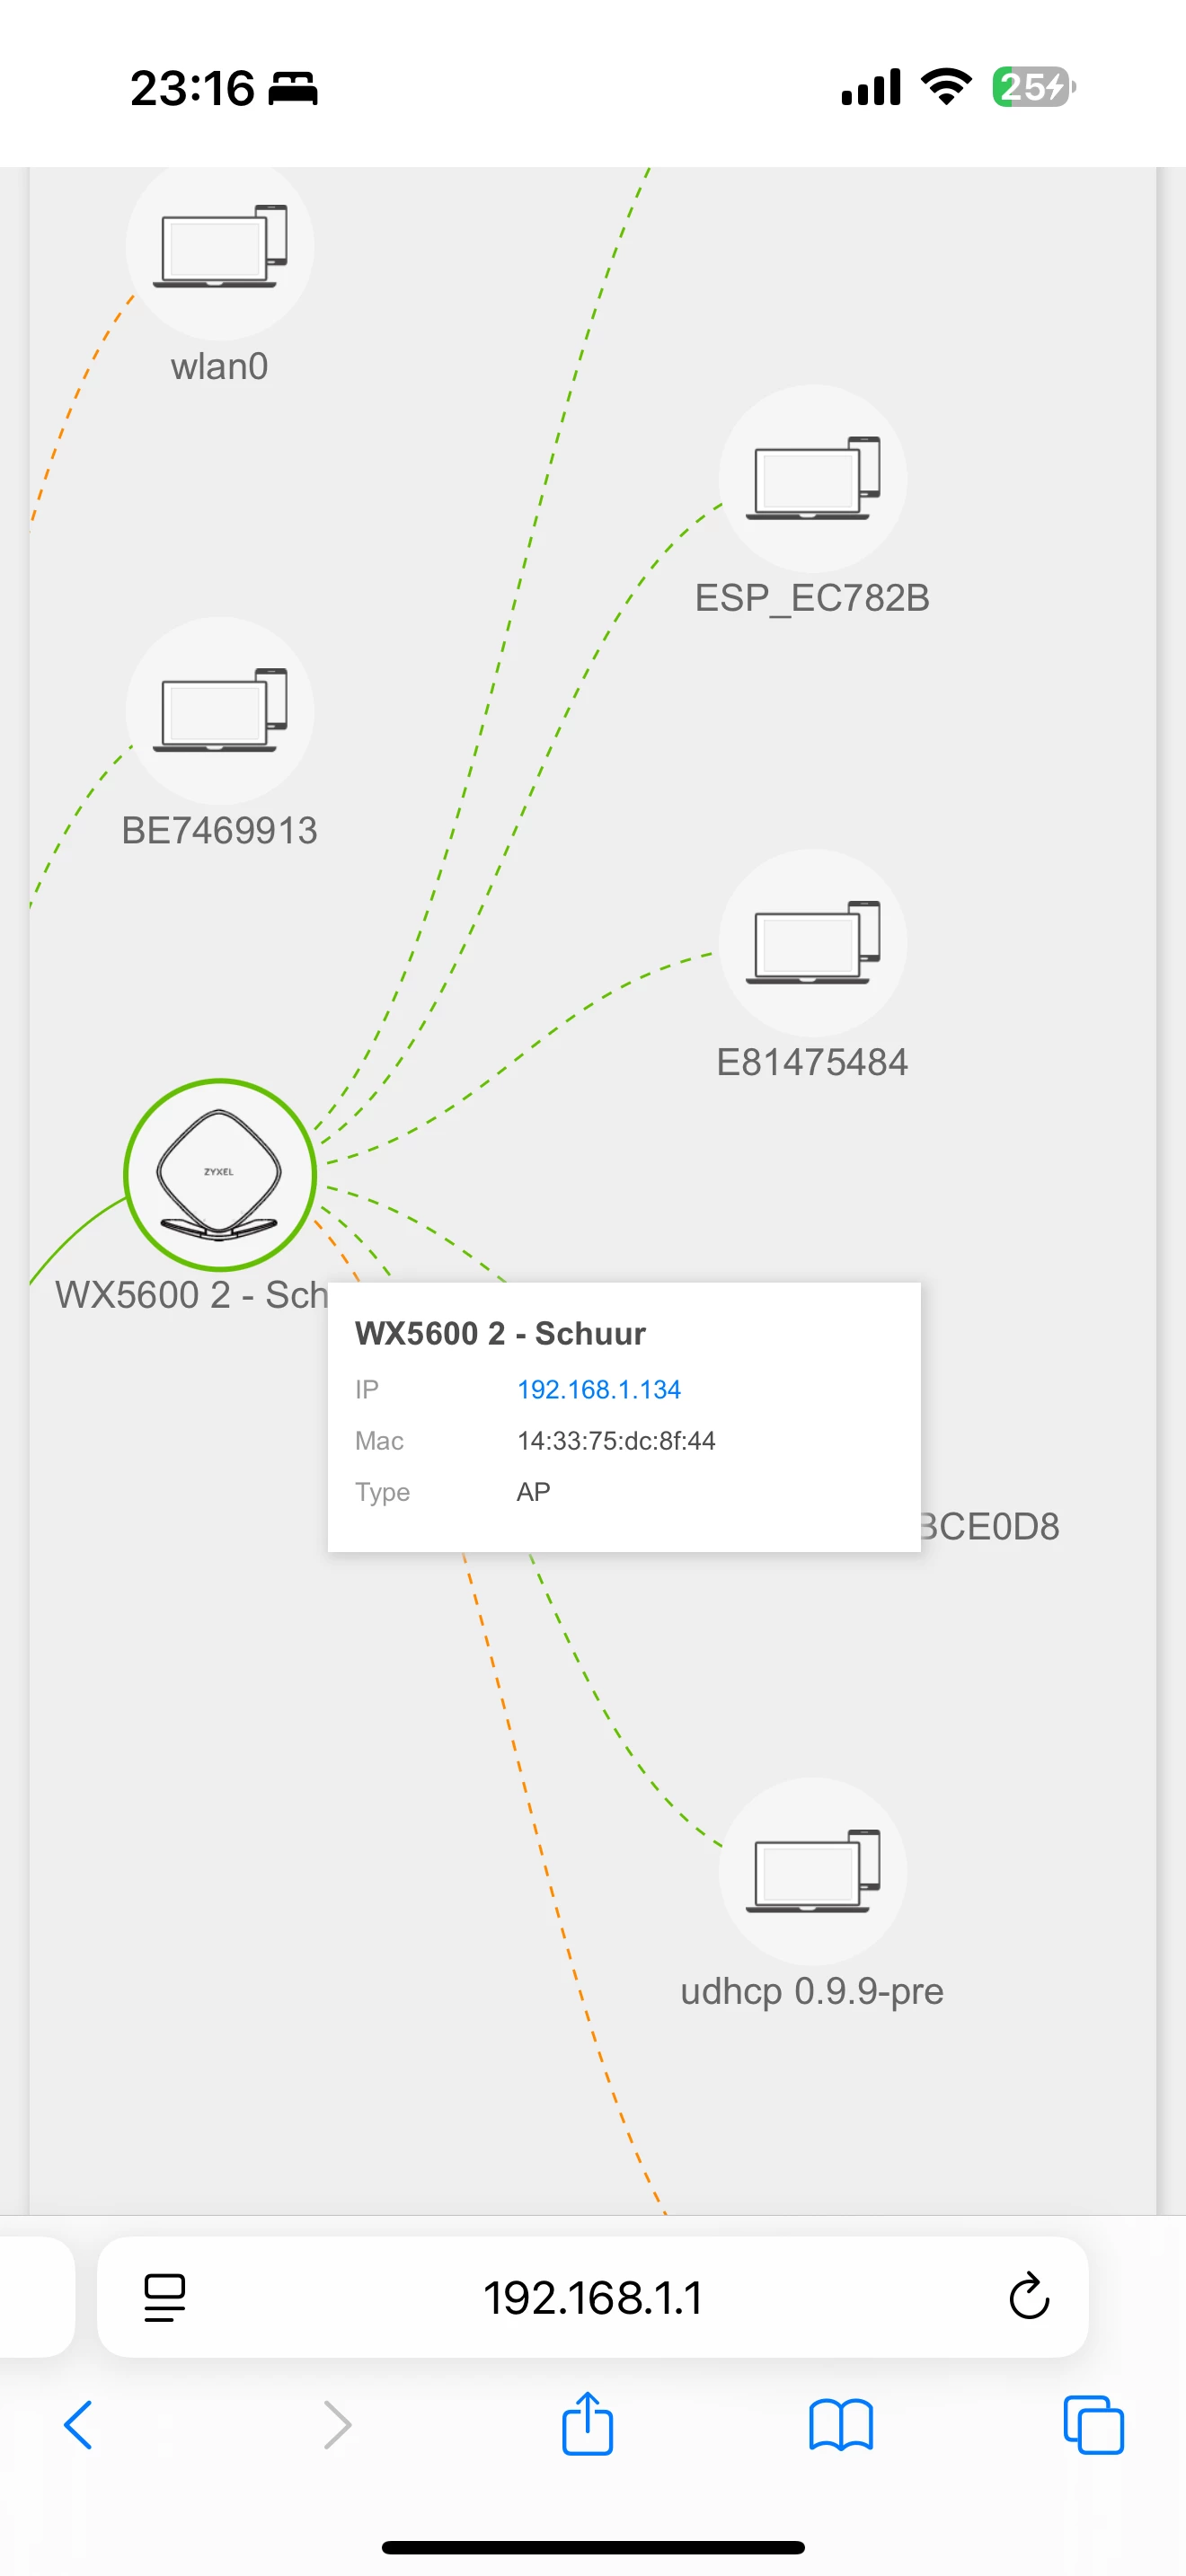
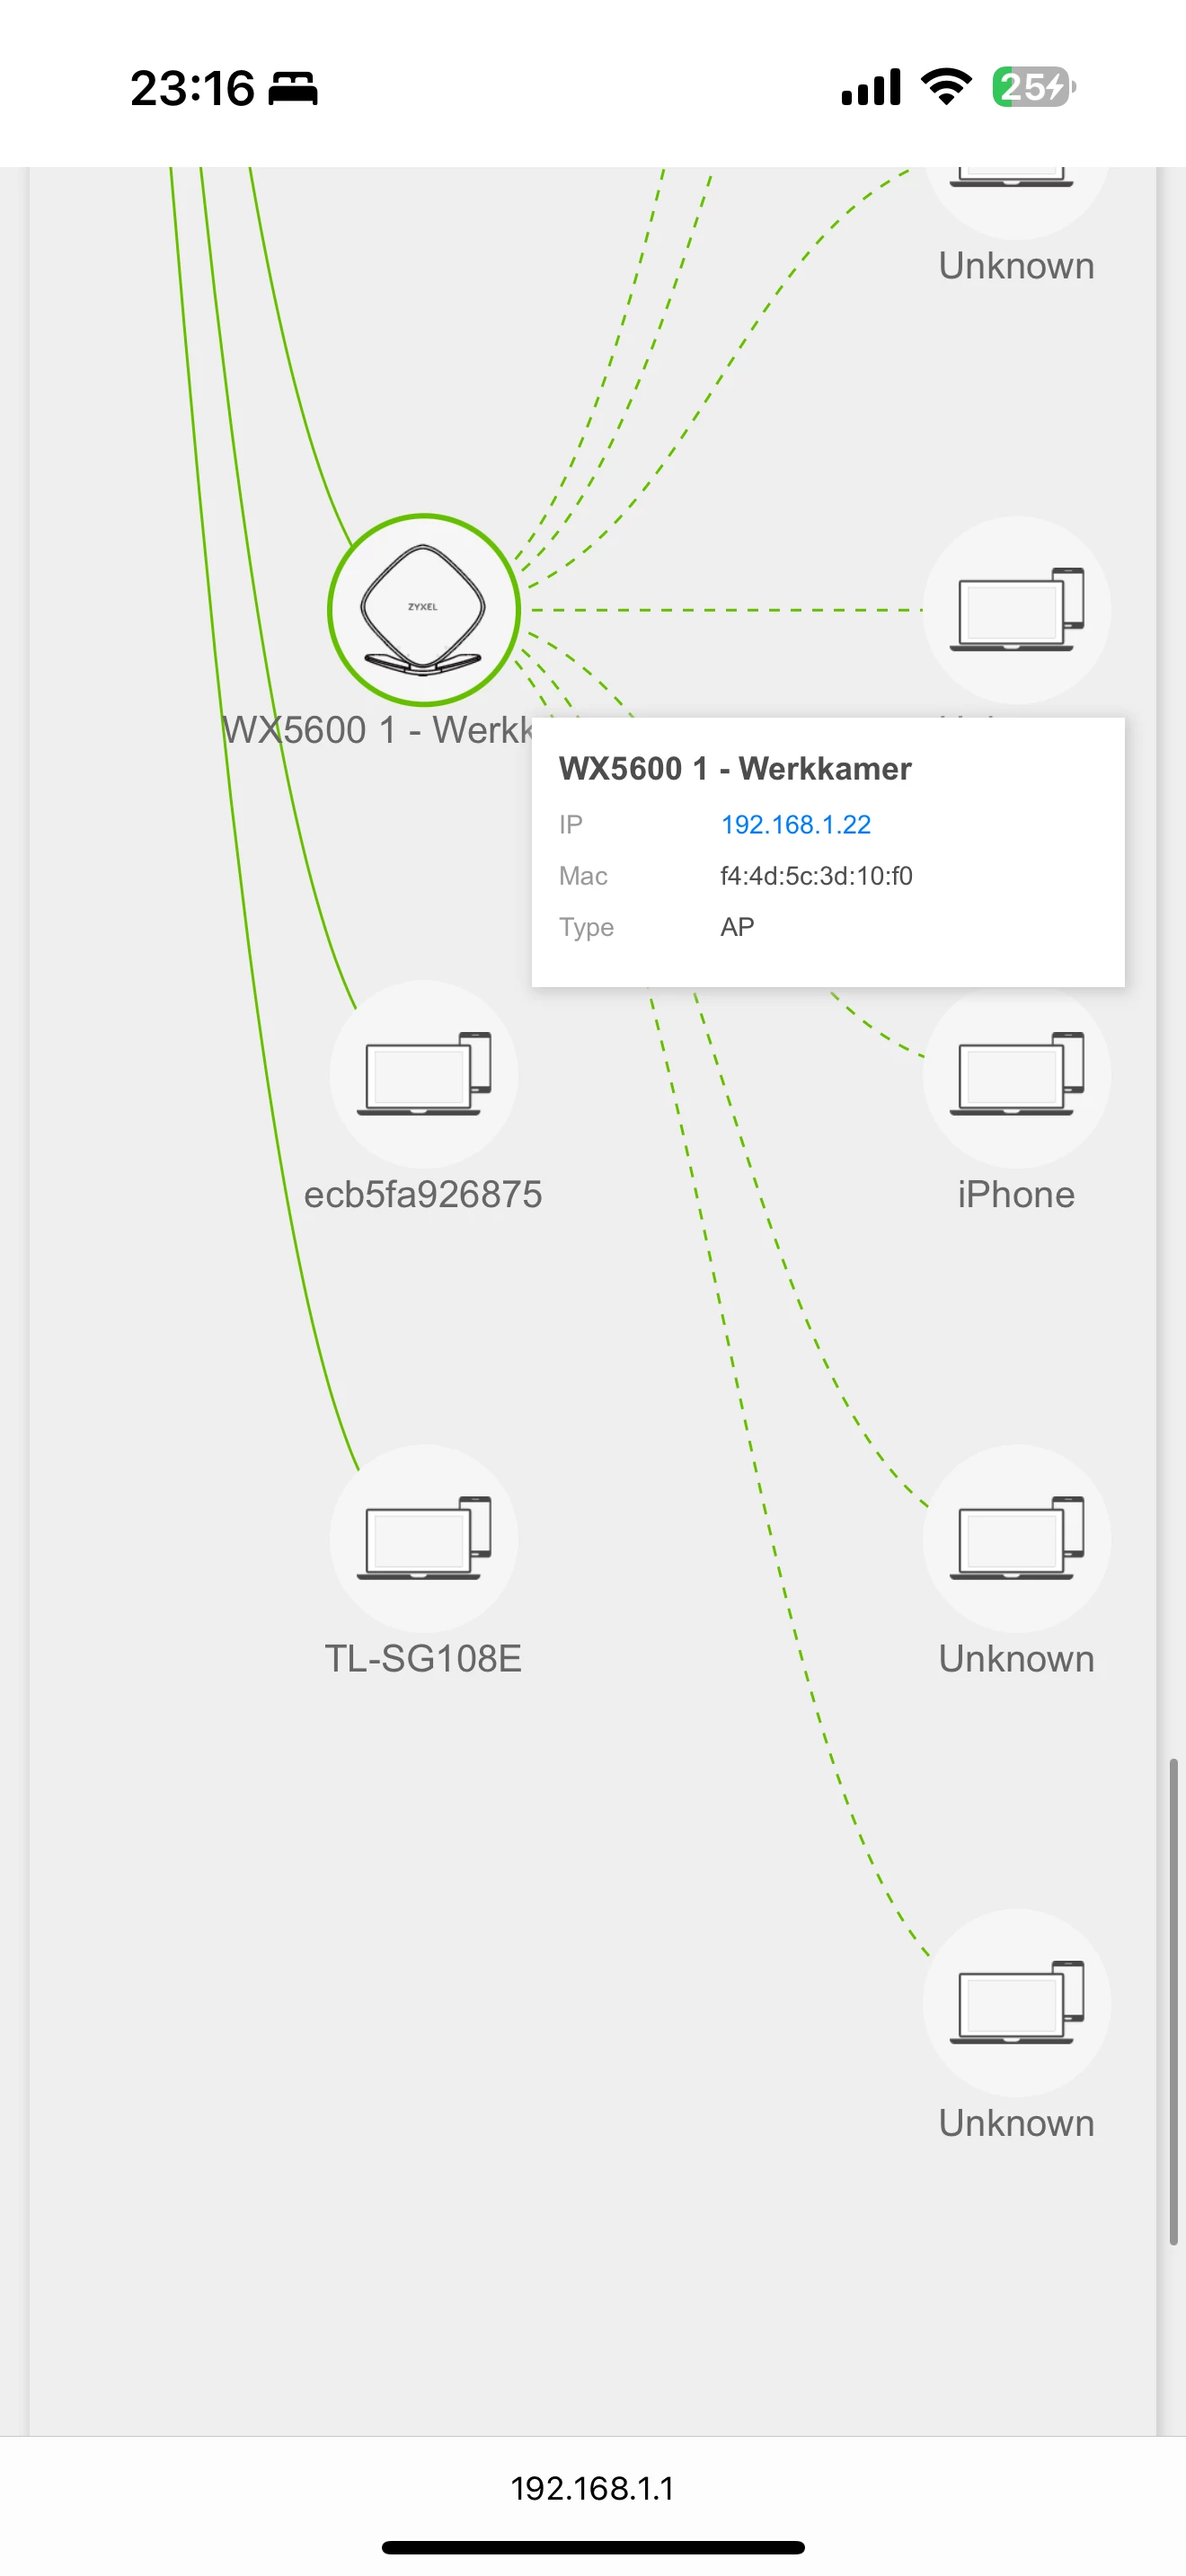
Helaas heb ik al langere tijd continu storingen in mijn netwerk. Betreft een Zyxel T56 modem met 3, ehhh 2 (gelezen dat 3 wifipunten storingen geeft) WX5600 wifipunten.


ChatGPT vertelt mij dat de wifipunten als losse accesspoints in mijn netwerk hangen, wat voor verstoringen zou zorgen. Het lukt mij niet om hier meshpunten van te maken. Wat ik ook doe. Ze zijn momenteel bekabeld aangesloten. 
 

In het verleden is er door Odido in mijn modem iets aangepast om mijn laadpaal werkend te krijgen. Wifi 6 is volgens mij uit gezet. Heeft dat er iets mee te maken?


Ik word er een beetje moe van. Continu krijg ik offlinemeldingen van mijn camera’s of bijvoorbeeld het beveiligingssysteem hier thuis. Ook de televisie hapert regelmatig. 
 

Wie oh wie kan helpen?

August 5, 2025

Je moet op de EasyMesh pagina kijken.

192.168.1.1 (ww achter de router) dan naar de drie streepjes bovenin, Netwerkinstelling, Draadloos en dan EasyMesh tab. Staat die aan?

Kun je daar nog meer zien? 

Heb je de app geïnstalleerd (Zyxel MPro Mesh app)?

29 reacties

rvk01
  • August 5, 2025

Je moet op de EasyMesh pagina kijken.

192.168.1.1 (ww achter de router) dan naar de drie streepjes bovenin, Netwerkinstelling, Draadloos en dan EasyMesh tab. Staat die aan?

Kun je daar nog meer zien? 

Heb je de app geïnstalleerd (Zyxel MPro Mesh app)?


  • Auteur
  • is een Master Poster
  • August 5, 2025

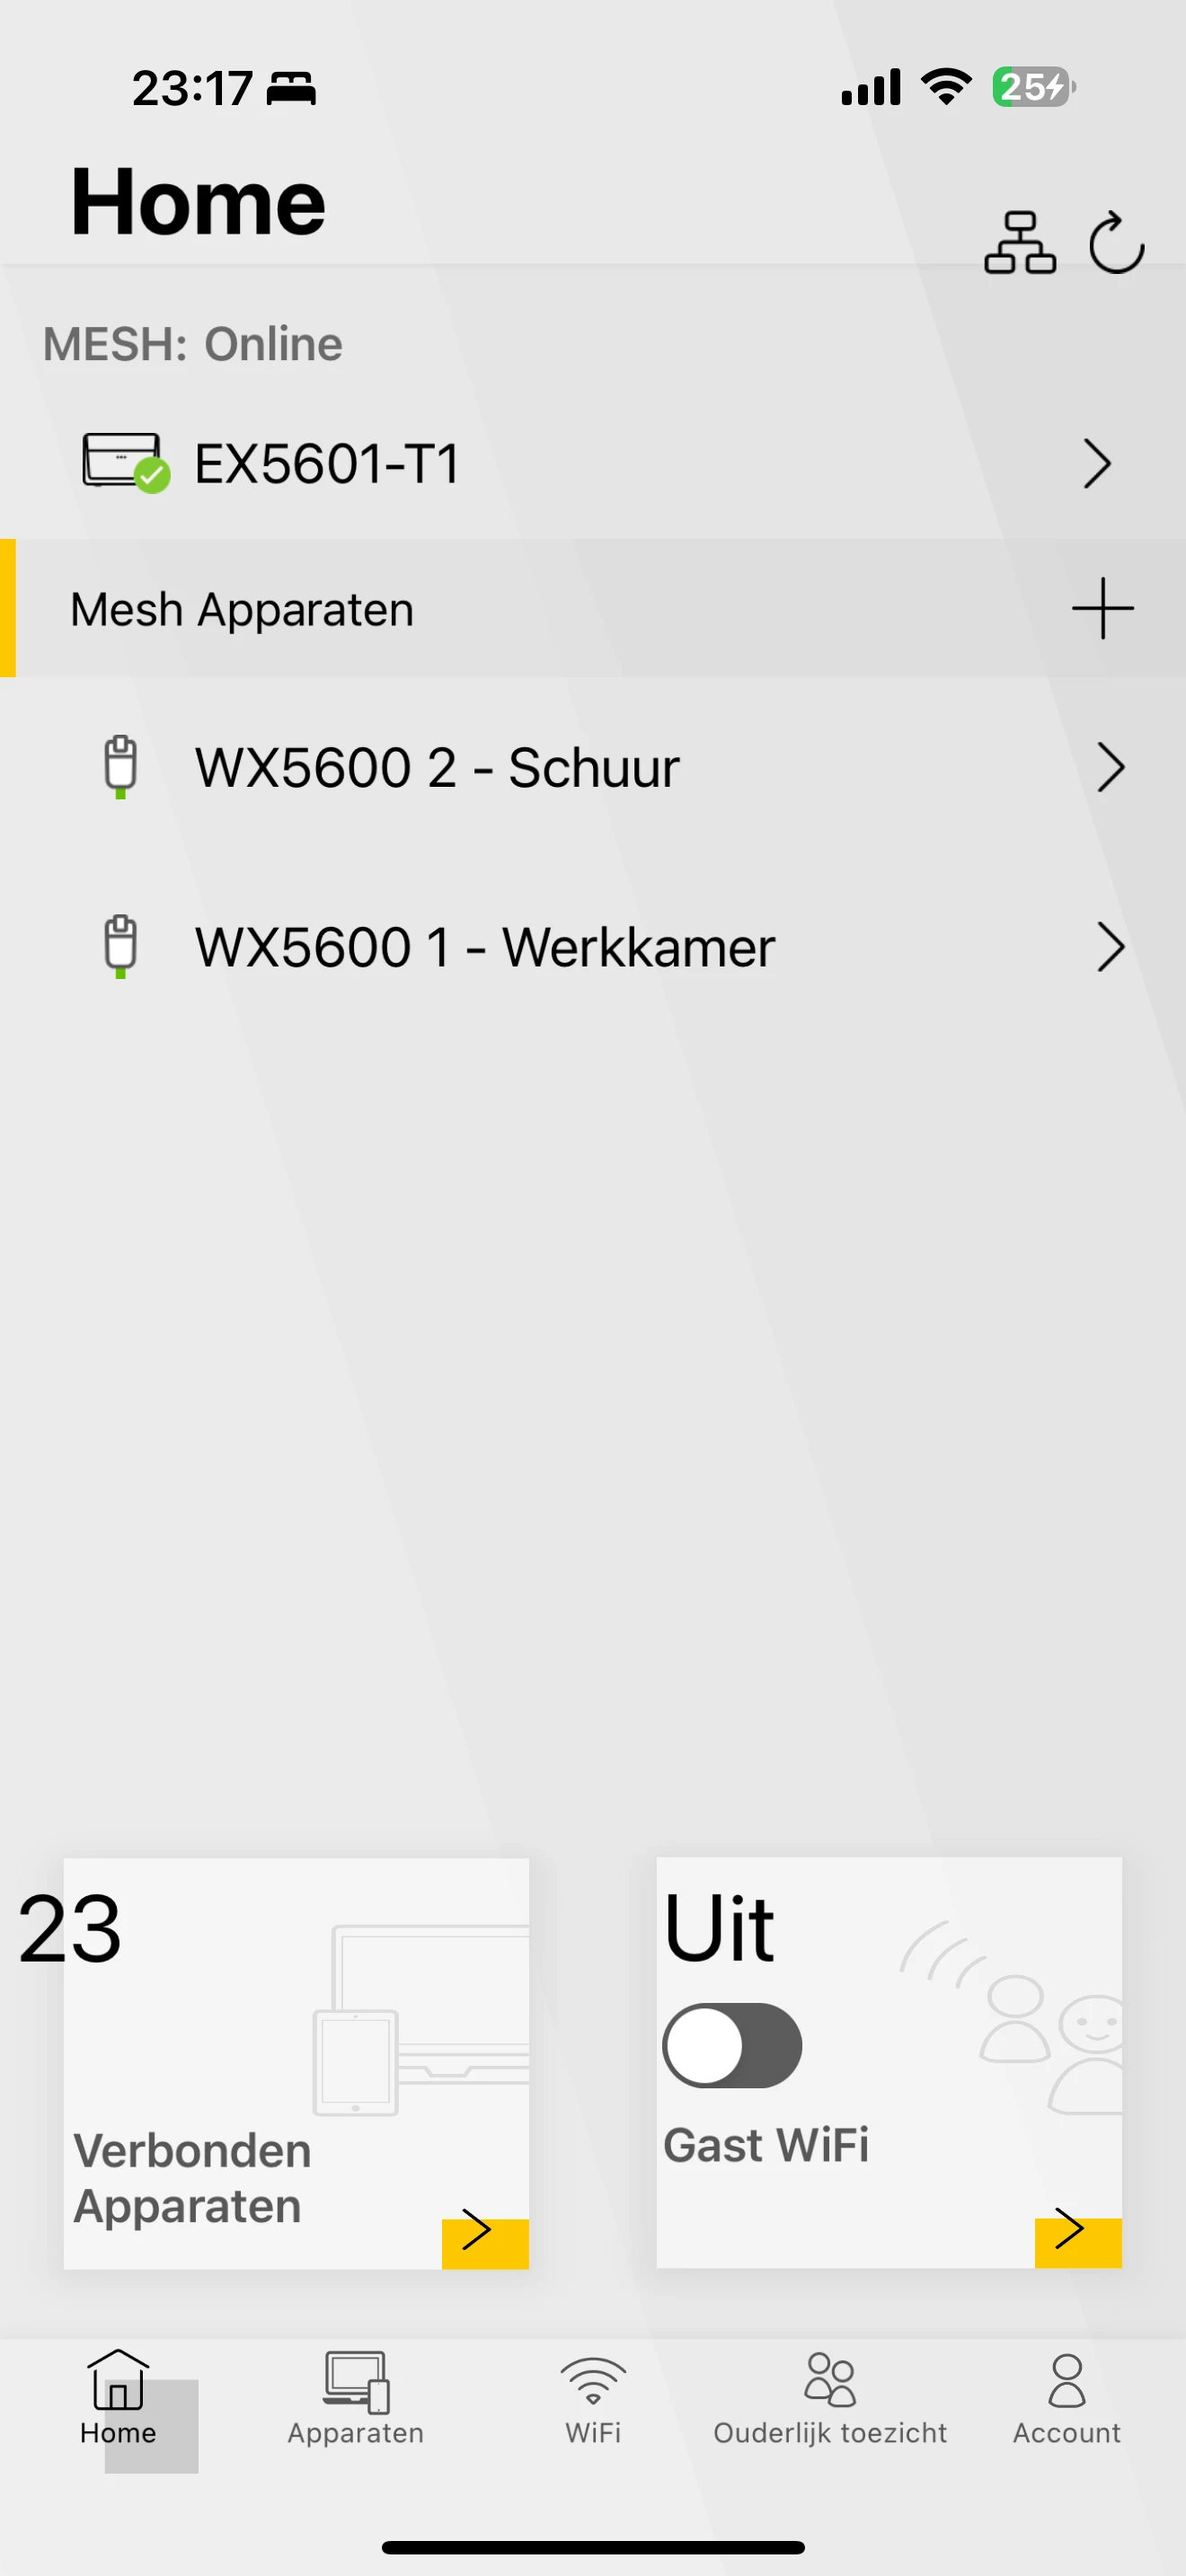
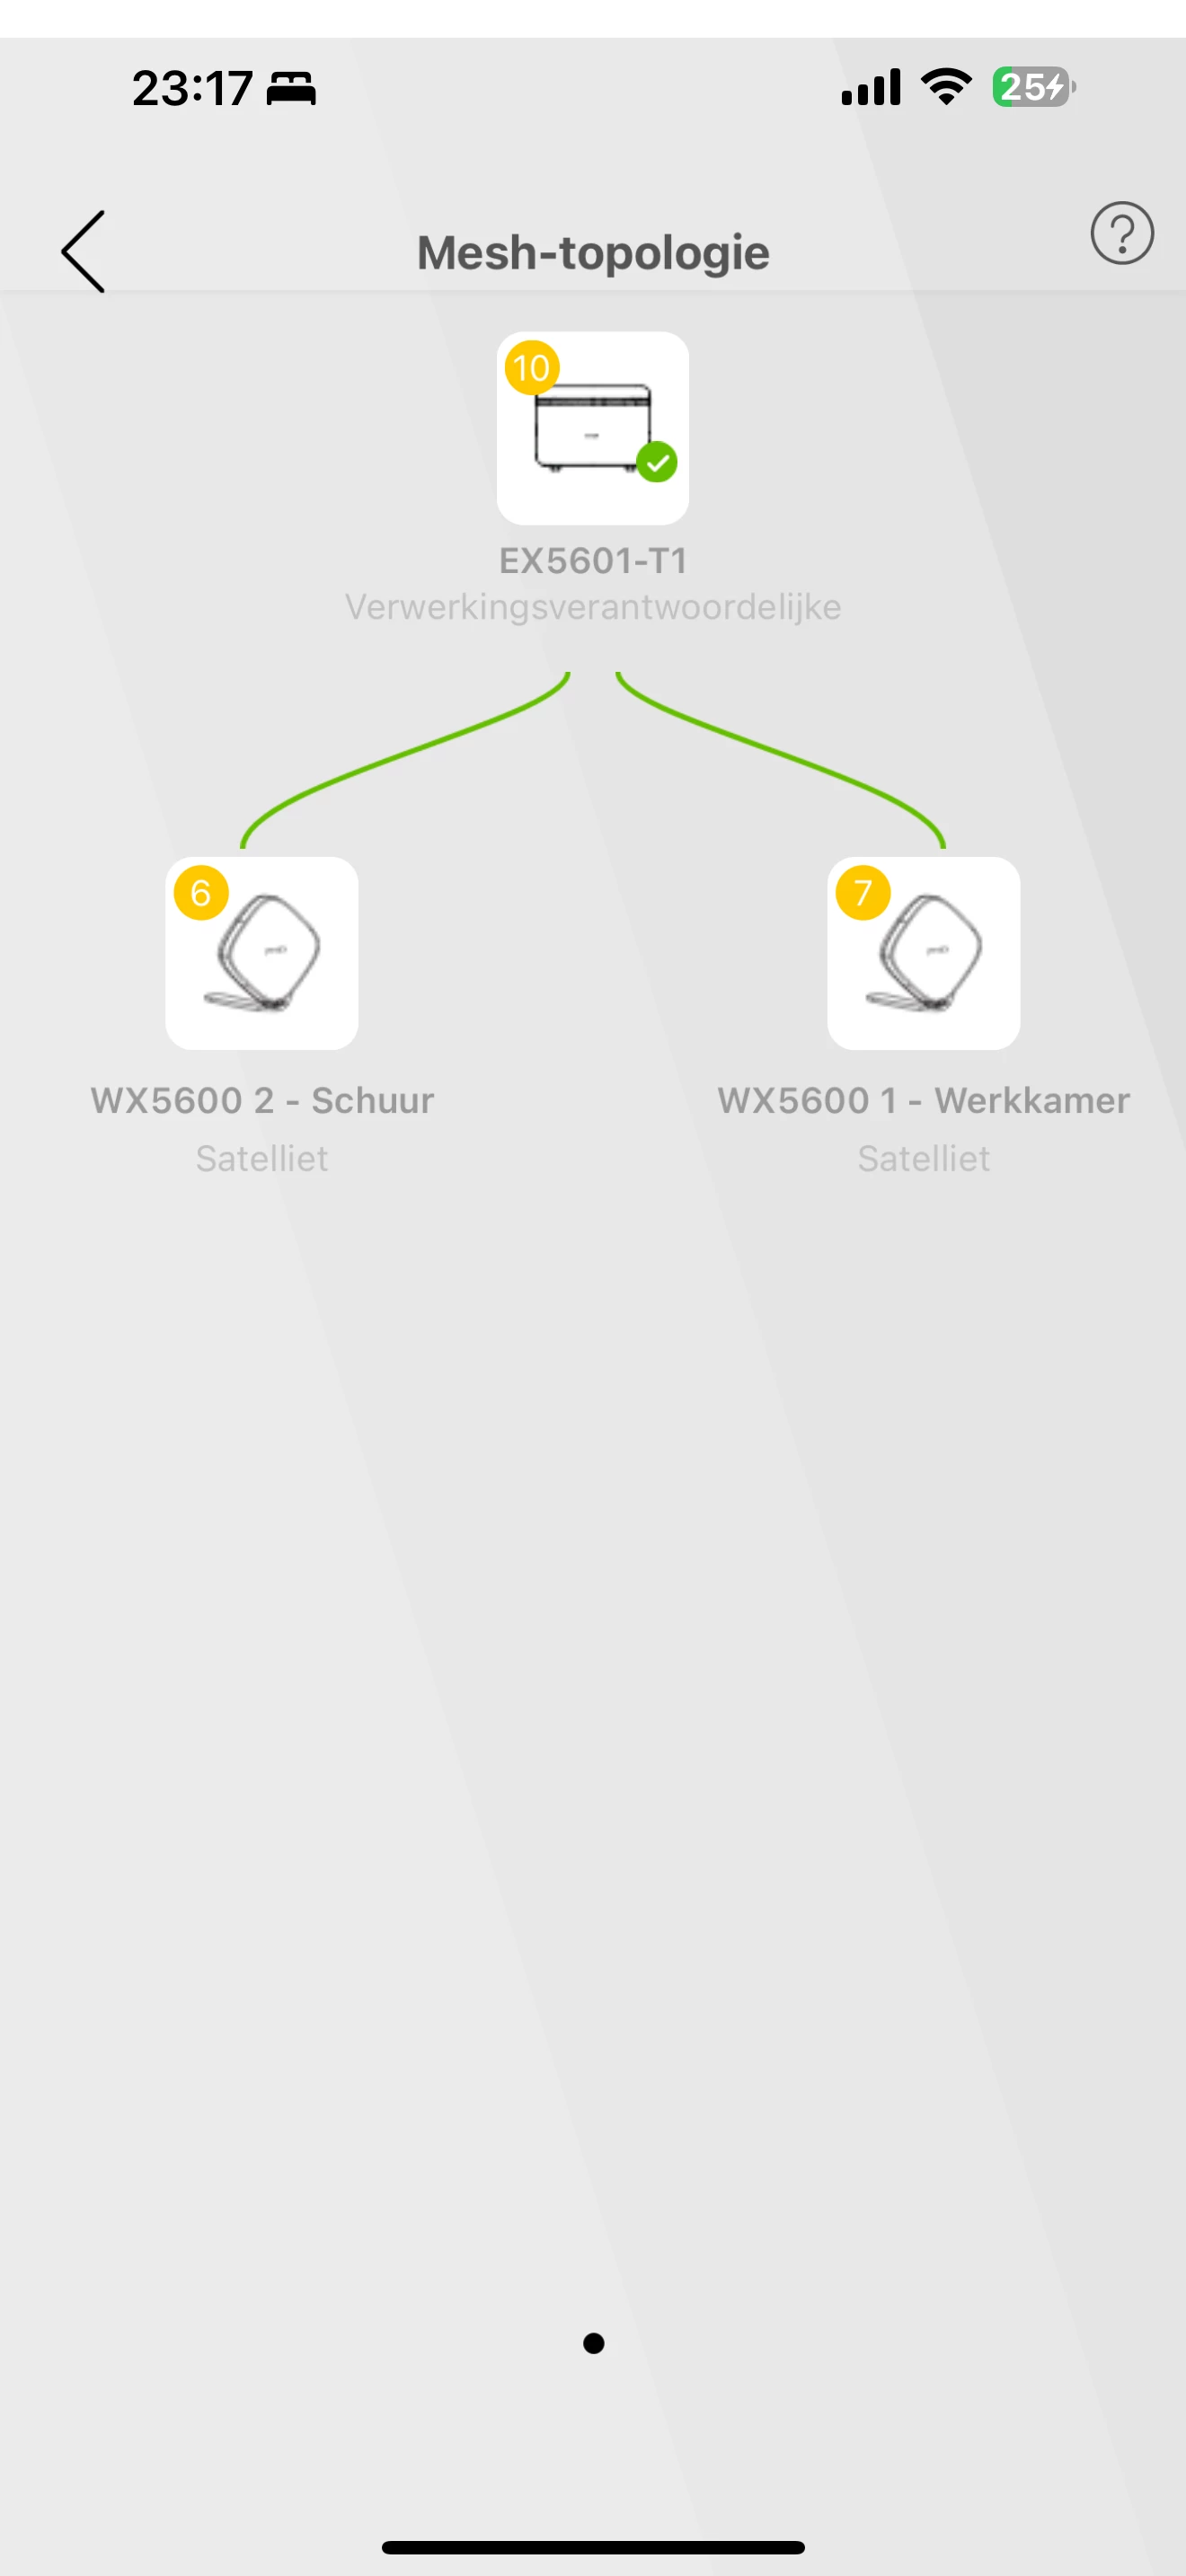
Hi ​@rvk01 die staat inderdaad aan. Verder is er niks te zien. De MPRO Mesh app heb ik ook, die laat dit zien:


rvk01
  • August 5, 2025

Dan staan die twee toch wel in mesh?

(Dat geeft de app in ieder geval aan)


  • Auteur
  • is een Master Poster
  • August 5, 2025

Hmm.. dan ligt het daar dus niet aan. Heeft het zin om de boel op een vast kanaal in te stellen oid? 


Waqqas
Super User
Forum|alt.badge.img+15
  • Odido Superuser
  • August 5, 2025

Hallo ​@jvrbn 

2 instellingen die je zou kunnen wijzigen om te kijken of het dan beter gaat zijn:

Ga in het menu naar netwerkinstellingen, draadloos, algemeen, bij beveiligingsmodus kies WPA2-PSK en klik op toepassen.

Bij draadloos, andere, kies bij 802.11 modus voor b/g/n gemengd en klik op toepassen in WiFi 6 uit te schakelen,


rvk01
  • August 5, 2025

Hmm.. dan ligt het daar dus niet aan. Heeft het zin om de boel op een vast kanaal in te stellen oid? 

Dat kan. Hangt een beetje af wat de reden is van de disconnects. Je kunt met een WiFi Analyzer app kijken wat een niet druk kanaal is.


  • Auteur
  • is een Master Poster
  • August 5, 2025

​@Waqqas dit staat allemaal al precies zo ingesteld.. wat bedoel je met “in (om?) wifi 6 uit te schakelen”?


Waqqas
Super User
Forum|alt.badge.img+15
  • Odido Superuser
  • August 5, 2025

​@jvrbn 

Typefoutje 😅

Bedoelde om WiFi 6 uit te schakelen.

Ik zie trouwens ook andere apparaten, werkt de WiFi beter als die bekabelde apparaten niet zijn aangesloten? Een boosdoener kan de oorzaak zijn.


rvk01
  • August 5, 2025

En als bv de camera plat gaat, gaan dan ook alle andere apparaten op hetzelfde wifi punt plat?

Haperende TV? Je zit niet toevallig in postcode 33xx? Als je bij speedtest.net een andere server kiest dan Odido, heb je dan wel een goede download snelheid? (Maar dat is weer een ander probleem dan verliezende wifi).


  • Auteur
  • is een Master Poster
  • August 6, 2025

​@Waqqas ik zal zo de internetkabel uit de wifipunten halen en kijken of er dan nog storingen zijn. Zou het daar echt aan kunnen liggen? Ik heb speciaal internetkabels laten trekken om gebrekkig signaal tussen de T56 en de wifipunten te voorkomen.. en voorspel dat het wifipunt in de schuur geen draadloos signaal zal kunnen oppakken. Daarvoor is de afstand echt te groot. Aan wat voor boosdoener moet ik denken?

​@rvk01 ik krijg offlinemeldingen van mijn camera’s, maar ook bijv. het ELRO basisstation laat weten dat de boel offline is gegaan. Hier zitten bijvoorbeeld de rook- en watermelders op aangesloten. Het is dus niet 1 systeem dat steeds storingen geeft.

Ik zit in postcodegebied 38xx. Net de speedtest gedaan en KPN + Fiber NL gekozen ipv Odido. Zowel download- als uploadsnelheid liggen net iets boven 900 mb. Super mooi dus.

Dank voor het meedenken in ieder geval. 


rvk01
  • August 6, 2025

​@Waqqas ik zal zo de internetkabel uit de wifipunten halen en kijken of er dan nog storingen zijn. 

Nee, hier werd bedoeld om apparaten uit de router en switches te halen, niet de wifi punten van de bedrading af te halen. 

Je hebt nogal wat aangesloten apparaten. Maar ik zie bv ook een TP-Link switch (waar waarschijnlijk ook weer het een en ander op zit)

Wat betreft mijn vraag voor het plat gaan was meer om te kijken of één wifi punt helemaal plat gaat en alle aangesloten apparaten op dat punt tegelijk wifi verliezen.

Ik weet niet of je het kanaal per punt vast kunt zetten. Maar wat spelen met de kanalen kan maken helpen (kijk dan even wat vrij is).

Wat doe je als zo'n apparaat de verbinding verliest om het weer goed te krijgen?


  • Auteur
  • is een Master Poster
  • August 6, 2025

Ik ben vanochtend bezig geweest met 'opruimen'. Dat wil zeggen dat ik de TP Link switch heb verwijderd en alle internetkabels die niet nodig zijn of actief worden gebruikt losgehaald. Op dit moment gaan er nog 2 kabels uit de router naar de 2 wifipunten en zit er 1 kabel aangesloten voor de verlichting in huis, is een Hue bridge. 


Na het opruimen heb ik de router geheel gereset, waarna ik deze weer dezelfde wifinaam en wachtwoord heb gegeven. Hierna is de verbinding even stabiel geweest, maar zojuist klapt alles er weer uit.


Wat ik normaal gesproken deed was wachten tot de verbinding weer werkt, aangezien het om korte verstoringen gaat. Ook nu heb ik de router niet herstart oid en is de internetverbinding vanzelf weer tot stand gekomen.


Waqqas
Super User
Forum|alt.badge.img+15
  • Odido Superuser
  • August 6, 2025

​@jvrbn 

Blijft het internet lampje op de Zyxel router groen tijdens onderbrekingen en heb je hier ook last van als je een tv bekabeld op de router aansluit bijvoorbeeld?

Misschien ook een optie om alles los te koppelen inclusief de versterkers en verbindt dan eens enkel wat met de WiFi om te kijken of dat stabiel blijft.


  • Auteur
  • is een Master Poster
  • August 6, 2025

Ik heb zojuist het logboek van de router geüpload naar ChatGPT met de vraag om het te analyseren, gelet op de storing die ik net weer had. ChatGPT laat mij het volgende weten:


"Ik heb je log bekeken, en de oorzaak van de internetstoring lijkt te liggen bij het niet verkrijgen van een geldig IP-adres op de WAN-poort van je Zyxel T56.


In het log zie je herhaaldelijk regels als:

udhcpc: Sending discover…

Dit betekent dat de router via DHCP probeert een IP-adres van de provider (Odido) te krijgen, maar daar soms geen antwoord op krijgt. Pas als er weer zoiets verschijnt:

Lease of 143.xxx.xxx.xxx obtained, lease time 1800

heeft de router een extern IP-adres en dus weer internet.

Tijdens de storing zat de router in een lus van “Sending discover…” zonder lease‑succes — dat duidt meestal op:

  • een probleem tussen modem en het netwerk van Odido (lijn- of signaalonderbreking),

  • of dat de DHCP-server van Odido tijdelijk niet reageerde,

  • minder waarschijnlijk: een losse of slechte kabel/connector op de WAN-poort.

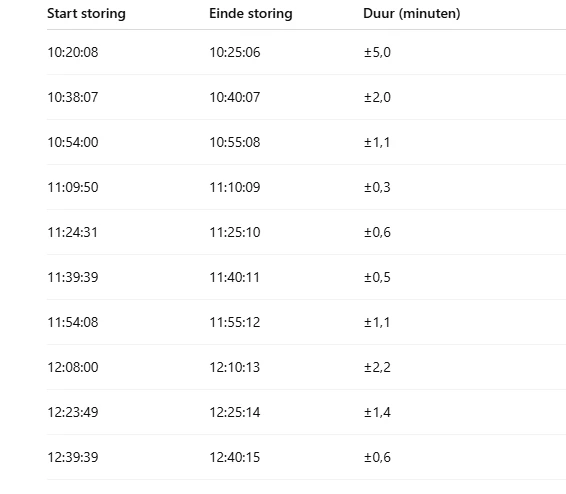
Wil je dat ik je op basis van dit log een tijdlijn maak met de exacte momenten waarop de verbinding wegviel en terugkwam? Dan zie je precies hoe lang de storing duurde en hoe vaak het gebeurde. Dat maakt het makkelijker om het bij Odido te melden."


Ook is er een overzicht gemaakt:


Misschien helpt bovenstaande info bij het achterhalen van het probleem..


rvk01
  • August 6, 2025

 helpt bovenstaande info bij het achterhalen van het probleem..

Chatgpt is niet zo intelligent wat betreft dit soort dingen.

De dhcpc: Sending discover… krijg je volgens mij omdat de router zoekt naar tv boxen. Die zijn geen probleem.

Verder krijg je een lease van 30 min (1800sec) voor je externe ip. De router gaat echter op de helft van die tijd al onderhandelen om die lease weer met 30 min te verlengen. Dus elke 15 min krijg je een lease verleng regel in de log.

De twee meldingen staan los van elkaar (waar chatgpt ze dus met elkaar linkt).


  • Auteur
  • is een Master Poster
  • August 6, 2025

Duidelijk.. dan zou dat geen oorzaak kunnen zijn.


Andere vraag.. In het veiligheidslogboek zie ik enorme aantallen UDP PORT SCAN ATTACK en ook UDP_FLOODING ATTACK. Die laatste lijkt meer kwaad te doen.. als ik internet moet geloven. Kan dit voor de korte verstoringen in de internetverbinding zorgen?


​@Waqqas op de modem heb ik tot nu toe geen rood wereldbolletje gezien, ondanks de hick ups.


rvk01
  • August 6, 2025

Dat is de DoS preventie in de Zyxel router. Maar die zou wel voor problemen kunnen zorgen.

Kun je heel de DoS eens uitzetten. (Beveiliging, Firewall, Dos tabblad)

Misschien, omdat de router bij een aanval dingen laat vallen of blokkeert, dat dit problemen kan geven. Onlangs hebben we ook gezien bij een ander dat dit Lost packages kan geven.

Het is geen probleem om deze beveiliging uit te zetten want ze komen toch niet in de router.


  • Auteur
  • is een Master Poster
  • August 6, 2025

​@rvk01 ik heb DoS nu uitgezet. Is het raadzaam om de Firewallbeveiliging op hoog te zetten oid? Toch een beetje spannend, ik heb hier weinig kennis van. Wil gewoon dat het werkt.. 😂


Dank voor je reacties en hulp iig.


rvk01
  • August 6, 2025

Nee op middel of zelfs uit.

Ik heb hem gewoon op uit staan. Poorten naar binnen staan standaard toch dicht dus dat is eigenlijk al een firewall. Geen idee wat de firewall op midden eigenlijk bijdraagt in de Zyxel. Op hoog gaat ie in ieder geval dingen van binnen naar buiten blokkeren (dat wil je niet).


  • Auteur
  • is een Master Poster
  • August 6, 2025

Om 21:20 uur klapt het internet er weer uit.. alle apparaten down. Wat kan ik verder nog doen? Het is iedere dag gedoe, soebatten om het internet werkend te krijgen.. bij KPN had ik dit nooit.. de router en de wifipunten zijn bij de overstap naar Odido geswapt, voor de rest is er sindsdien niets gewijzigd aan de hele setup in de meterkast.. behalve vandaag bij het opruimen/vereenvoudigen.. 


Teresa van Odido
Moderator
Forum|alt.badge.img+5

​@rvk01 ​@Waqqas hartstikke bedankt voor de hulp! 😊

​@jvrbn Ik heb meteen jouw verbinding uitgemeten. Echter, zie ik dat deze er goed uitziet. Wel krijg ik een melding dat er een verschil zit in de uptime van het modem (hoelang deze aanstaat) en de WAN uptime (het signaal wat binnenkomt). Heb je al eens geprobeerd om de kabel tussen het modem en het glasvezelkastje te vervangen? Indien nodig, stuur ik je graag kosteloos een nieuwe kabel toe. 

Laat je het aan mij weten in dit topic?


  • August 8, 2025

Nee op middel of zelfs uit.

Ik heb hem gewoon op uit staan. Poorten naar binnen staan standaard toch dicht dus dat is eigenlijk al een firewall. Geen idee wat de firewall op midden eigenlijk bijdraagt in de Zyxel. Op hoog gaat ie in ieder geval dingen van binnen naar buiten blokkeren (dat wil je niet).


Ik zou nooit de firewall uitzetten. Om eerlijk te zijn: het advies geven vind ik al niet verantwoordelijk ivm het risico voor gebruikers die minder kennis hebben van de materie. Zeker niet als je zelf al aangeeft dat je geen idee hebt van de gevolgen.

Een firewall die laat je gewoon aanstaan tenzij er een andere router en firwall achter zit.


Ga je toch zoiets overwegen: Test eerst eens voor en na op bijvoorbeeld : https://www.grc.com/x/ne.dll?rh1dkyd2

Snap wat je doet, hoe het met de poorten zit, stealth, dicht, open.

Accepteer je het risico dat je kwetsbaarder wordt voor allerlei aanvallen? Is uPnP wel uitgeschakeld op je router (een malware kan anders zomaar je poorten openen en je bent vrij snel onderdeel van een botnet).


rvk01
  • August 8, 2025

Ok, misschien is uitzetten wat overijverig... maar de dingen die de firewall doen zijn al aparte instellingen (DoS, UPnP, ICMP, etc). Dan moet je DoS ook niet uitzetten en UPnP altijd uit laten staan (sowieso het advies). NAT (zonder port forwardings) doet verder zijn werk (ook voor stealth poort e.d.) zolang Odido geen IPv6 heeft.... (Ook volgens de tests van ShieldsUP).

Daarom begrijp ik ook niet dat Zyxel de instellingen zo verspreidt heeft. Maar goed... advies is dus aan laten staan (maar ik blijf wel benieuwd naar de daadwerkelijke werking van de stand midden, want ik kan er geen verzinnen).


  • August 8, 2025

Ik heb de zyxel nooit gebruikt dus kan geen comments geven.

Wel is het makkelijk te vinden op internet:

https://service-provider.zyxel.com/compact-help/AX-DX-EE-EX-PX-Series/index.html#page/AX-DX-EE-EX-PX_5-70/h_Security_Firewall_DoS.html


High

This setting blocks all traffic to and from the Internet. Only local network traffic and LAN to WAN service (Telnet, FTP, HTTP, HTTPS, DNS, POP3, SMTP) is permitted.

Medium

This is the recommended setting. It allows traffic to the Internet but blocks anyone from the Internet from accessing any services on your local network.

Low

This setting allows traffic to the Internet and also allows someone from the Internet to access services on your local network. This would be used with Port Forwarding, Default Server.


rvk01
  • August 8, 2025

Ja, die tekst staat in de router zelfs ook.

Medium: This is the recommended setting. It allows traffic to the Internet but blocks anyone from the Internet from accessing any services on your local network.

Maar het vetgedrukte in bovenstaand wordt toch echt door de NAT geregeld en niet door de firewall. Als dit nu zou betekenen dat DoS, ICMP en UPnP standaard aanstaan met deze medium setting dan kan ik me er nog iets bij voorstellen. Maar die staan dus weer op andere plaatsen. En ook GRE, ESP ed doet de NAT. Dus naar mijn mening doet Medium niets (en ik ben ICT'er). Bij IPv6 wordt dat uiteraard een ander verhaal (misschien dat daarom die setting er is). Maar als iemand met meer verstand van firewalls e.d. een andere mening heeft... dan hoor ik het graag.

Zelfs de bekende AI's konden mij niets aandragen wat de medium stand in dit geval nog zou doen, behalve het blokkeren van niet TCP/UDP verkeer voordat ze op de NAT terecht komen, die ze vervolgens toch zou negeren.

Vergeet ook niet dat het hele beheersysteem van de Zyxel router op een ander VLAN gehouden wordt waardoor veel klassieke aanvallen op eventueel zero-day'-exploits geen zin hebben.

(Misschien erg off-topic geraakt nu 😉)