Beantwoord

Ping of death attack vanuit eigen router


  • heeft eerste post geplaatst

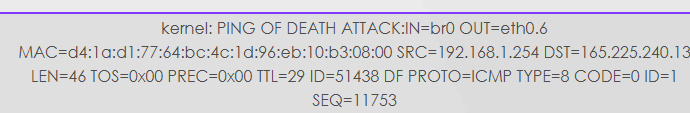
N.A.V. een mail: “Waarschuwing onrechtmatig gebruik van je internetaansluiting” ben ik gaan kijken en zie ik dit in mijn logging.

Het lijkt vanuit de router zelf te komen. Wat kan ik hier aan doen…?

Beste antwoord door Ddisl

Nevermind, dit was een ander apparaat. Dit is opgelost.
Wel zou ik graag nog wat extra informatie krijgen over wat de mail: “Waarschuwing onrechtmatig gebruik van je internetaansluiting” heeft veroorzaakt. Graag wat extra informatie!

Bekijk origineel

3 reacties

  • Auteur
  • heeft eerste post geplaatst
  • Antwoord
  • April 23, 2025

Nevermind, dit was een ander apparaat. Dit is opgelost.
Wel zou ik graag nog wat extra informatie krijgen over wat de mail: “Waarschuwing onrechtmatig gebruik van je internetaansluiting” heeft veroorzaakt. Graag wat extra informatie!


Tommie van Odido
Moderator
Forum|alt.badge.img+13

Hey ​@Ddisl, welkom op onze community!

Fijn om te hore dat je het opgelost hebt. Ik heb verdere informatie over de melding naar je doorgestuurd in een privébericht. Hopelijk kun je er wat mee! Als ik verder nog wat voor je kan doen, laat het gerust weten. 


  • is een nieuwe Poster
  • December 3, 2025

Odido glasvezelverbinding 

Modem/router Zyxel EX5601-T1

Deze week ontdekte ik bij toeval dat er in mijn NAS is ingebroken. In de log is te zien dat er met vele vreemde gebruikers pogingen zijn ondernomen om binnen te komen wat uiteindelijk ook is gelukt. Een aantal bestanden waren verwijderd en een groot aantal bestanden waren geraadpleegd.

Bij het raadplegen van de log op de Zyxel zag ik tot mijn verbazing het volgende:

Dec  2 13:40:21 user.info zcmdModuleCfg: Account: User 'supervisor' change password.
Dec  2 13:42:46 kern.alert kernel: [10539.711836] PING OF DEATH ATTACK:IN=br0 OUT=eth1.3 MAC=90:9f:22:13:ec:f3:c4:41:1e:93:28:3d:08:00 SRC=192.168.100.46 DST=8.8.8.8 LEN=84 TOS=0x00 PREC=0x00 TTL=62 ID=54926 DF PROTO=ICMP TYPE=8 CODE=0 ID=15711 SEQ=6 
Dec  2 13:44:38 user.info zHttpd: Account: User 'admin' login from the host(192.168.100.46).
Dec  2 13:50:44 kern.alert kernel: [11017.072712] PING OF DEATH ATTACK:IN=br0 OUT=eth1.3 MAC=90:9f:22:13:ec:f3:c4:41:1e:93:28:3d:08:00 SRC=192.168.100.46 DST=50.18.193.10 LEN=84 TOS=0x00 PREC=0x00 TTL=63 ID=34187 DF PROTO=ICMP TYPE=8 CODE=0 ID=24376 SEQ=2 
Dec  2 13:50:45 kern.alert kernel: [11018.071826] PING OF DEATH ATTACK:IN=br0 OUT=eth1.3 MAC=90:9f:22:13:ec:f3:c4:41:1e:93:28:3d:08:00 SRC=192.168.100.46 DST=50.18.193.10 LEN=84 TOS=0x00 PREC=0x00 TTL=63 ID=34264 DF PROTO=ICMP TYPE=8 CODE=0 ID=24376 SEQ=3 

Uiteraard zijn er nog veel meer van deze meldingen hetgeen mij doet vermoeden dat mijn netwerk gebruikt wordt om DDos aanvallen uit te voeren. 
 

Ik heb mijn NAS natuurlijk onmiddellijk uitgeschakeld en de Zyxel gereset maar ook daarna gingen de ping’s of death gewoon door. Ook interessant is het feit dat boven het wachtwoord van “supervisor” wordt gewijzigd..

Odido heeft geen idee, is er misschien iemand in deze community die hier een advies over kan formuleren?