Geen werkende poort forwarding in modem Zyxel EX5601-T1


Vandaag is mijn glasvezel geactiveerd en het Zyxel modem EX5601-T1 aangesloten. Ik woon deels in Frankrijk, deels in Nederland. Op beide locaties een NAS-server voor alle data die via een VPN-tunnel dagelijks onderling gesynchroniseerd worden. Dat vergt een poort forwarding in het Nederlandse modem.
Ik werk daar jaren mee - met een Ziggo modem in Nederland. Er is bij het Zyxel modem zeker een NAT-optie. Maar de geforwarde poot doet niets. Ik dacht het op te lossen met een router. Maar het modem heeft geen DMZ-optie. Dus mijn hele sync-systeem is uitgeschakeld. Wat voor mij een catastrofe is. De klantenservice kan niets doen, want poort forwarding blijkt niet te worden ondersteund. Weet iemand een oplossing om de data op de NAS te krijgen?


April 30, 2026

Er is een soort wonder gebeurd. Er waren ineens handshakes zichtbaar in Wireguard in QVPN in de Franse QNAP-server. Ik heb niets gedaan, geen instelling gewijzigd. Dus volkomen spontaan ca. 26 uur nadat het nieuwe modem aan is gesloten. Ik heb inmiddels alle syncs in HBS3 die tussen FR en NL zijn ingesteld, kunnen uitvoeren. 
Het bewijst in ieder geval dat alle instellingen goed waren. Maar of het nu stabiel is?
En idd rvk01: het externe IP-adres in NL was natuurlijk gewijzigd na de provider- en modemwisseling. Ik heb dat net ook nog even gecontroleerd: het was nog hetzelfde als gisteren.

15 reacties

rvk01
  • April 29, 2026

Ik dacht het op te lossen met een router. Maar het modem heeft geen DMZ-optie. 

De Zyxel T-56 heeft wel degelijk DMZ optie en ook port forwards die gewoon werken.

Ik zou een NAS echter niet in DMZ zetten (want die heeft verder geen beveiliging). Of heb je VPN server op die NAS zitten. (De T-56 heeft geen VPN intern)


  • Auteur
  • is een Top Poster
  • April 29, 2026

Dank voor je reactie. Ik heb een QVPN-server op de nassen (QNAPs) draaien. Ik dacht dat je met de instelling DMZ op het modem een aparte router naast het modem aan zou kunnen sluiten, en dan de forwarding via die router laten lopen. Maar ik zie nergens in het menu de optie DMZ.

Ik begrijp ook niet dat de poort forwarding niet werkt. De regel is aangemaakt, het lampje brandt. Maar er zijn in QVPN geen handshakes meer sinds het modem vanmiddag omgezet is. Alle instellingen op beide nassen zijn ongewijzigd.


Waqqas
Super User
Forum|alt.badge.img+15
  • Odido Superuser
  • April 29, 2026

Hallo ​@NicoWest 

Ik heb ook een Zyxel-T56 en de als je in de router interface naar het menu gaat, netwerkinstellingen, NAT, dan zie je daar DMZ tussen staan.

Met de DMZ zet je alle poorten naar een bepaalde IP adres open maar zorg wel dat het apparaat een firewall heeft.

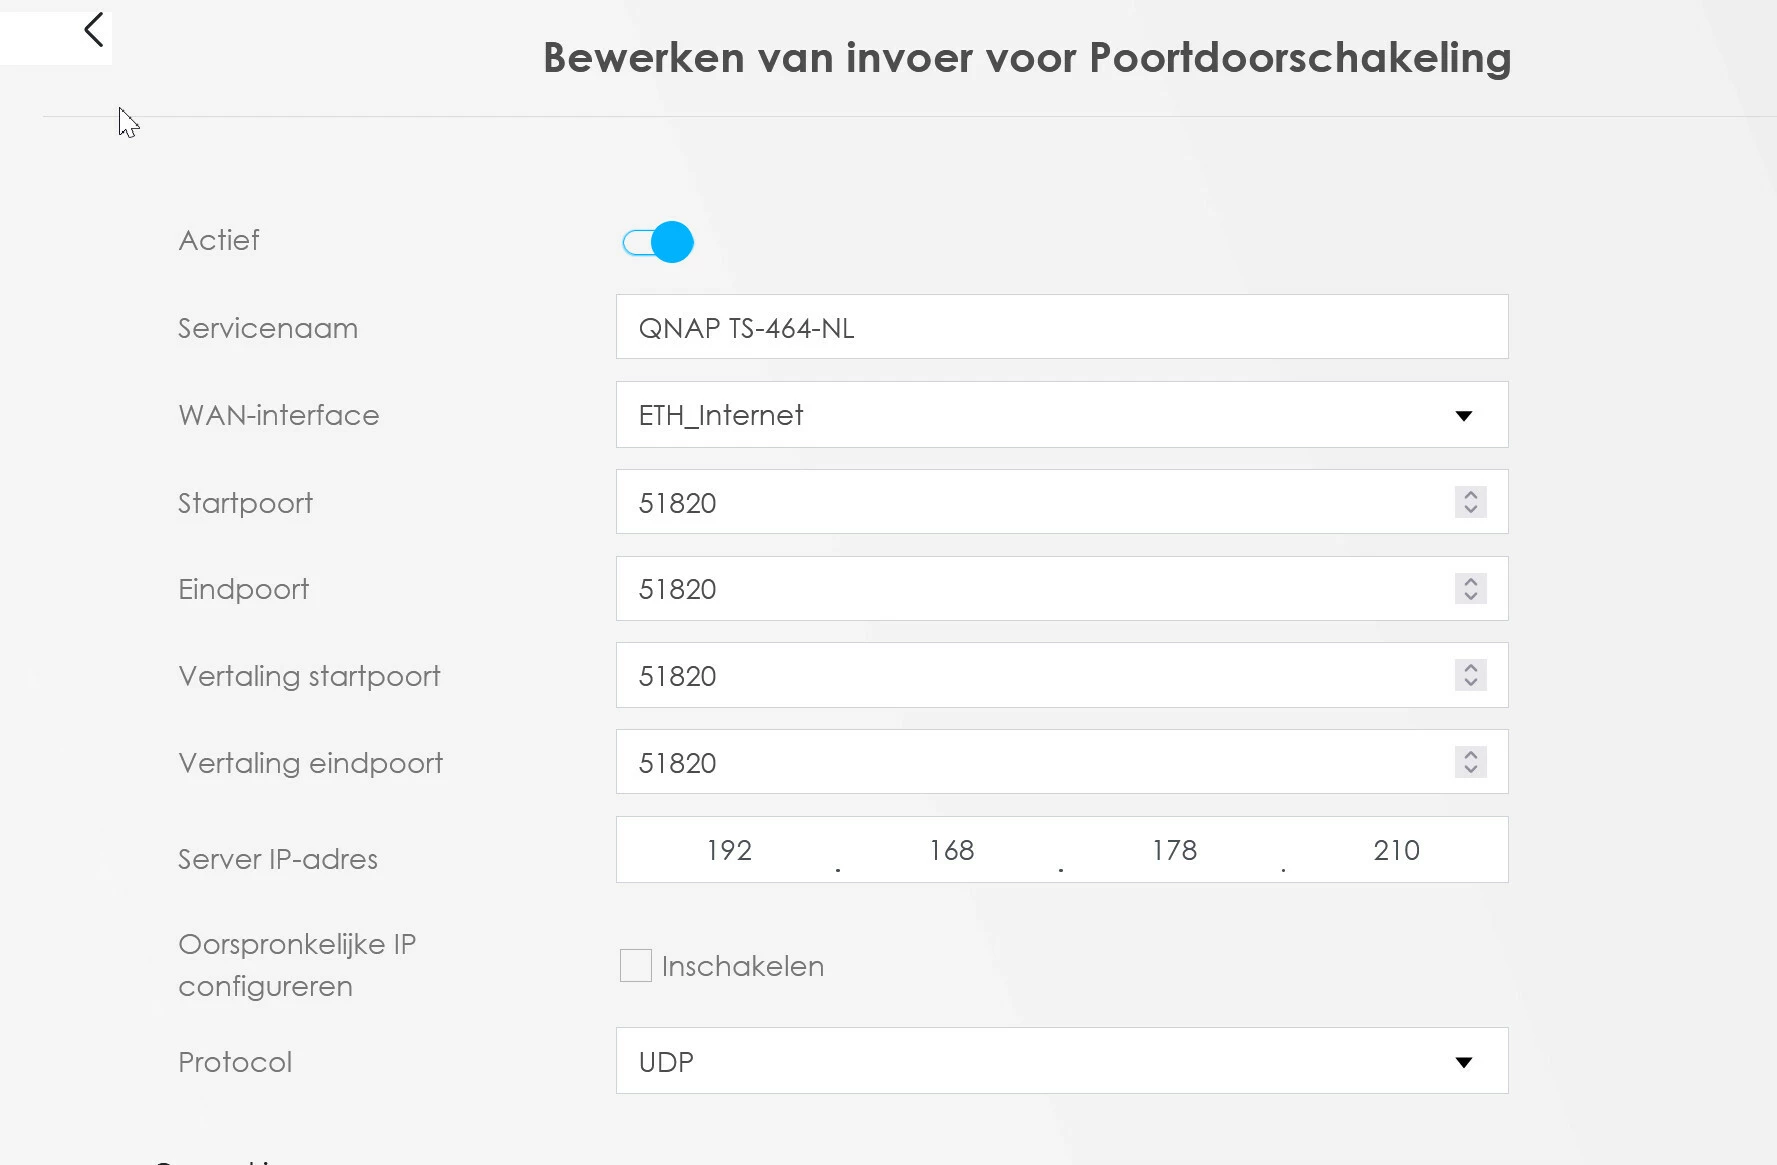
Kun je ook een screenshot delen van de portforwarding regel die je hebt aangemaakt?


  • Auteur
  • is een Top Poster
  • April 29, 2026

Hallo Waqqas, hierbij het screenshot..

Ik zie nu idd wel DMZ in de interface staan, had ik overheen gekeken. Dan zou een router misschien toch een oplossing kunnen bieden?


  • Auteur
  • is een Top Poster
  • April 29, 2026

Ik heb DMZ geactiveerd. Maar er gebeurt niets: geen handshake in QVPN Wireguard.
Ik heb ChatGPT geconsulteerd. Die denkt - voor wat het waard is: 

‘’Je hebt nu:

  • Port forwarding geprobeerd ❌
  • Meerdere poorten getest ❌
  • Firewall uit ❌
  • DMZ ingesteld ❌
  • Nog steeds geen handshake ❌
  • 💥 Waarom DMZ hier doorslaggevend is

    DMZ doet:

    AL het inkomende verkeer → naar jouw NAS sturen

    👉 Dus als zelfs dát niets doet:

  • dan zit het probleem niet in NAT
  • en niet in je NAS
  • en niet in WireGuard

👉 Dan blijft er nog maar één serieuze conclusie over:

Het inkomende verkeer bereikt je Zyxel helemaal niet (of wordt vóór NAT/DMZ al tegengehouden).

1. 🔒 Provider blokkeert inbound verkeer

  • komt vaker voor bij nieuwe glasvezelprofielen
  • outbound werkt ✔
  • inbound volledig dicht ❌

Waqqas
Super User
Forum|alt.badge.img+15
  • Odido Superuser
  • April 29, 2026

​@NicoWest 

Maak het IP adres dat in de DMZ staat eens statisch.

Wellicht is het proberen met de default DHCP range een nog een optie?


rvk01
  • April 29, 2026

Ja, met chatgpt wordt je in dit geval niet veel wijzer. Die zet je zelfs eerder op het verkeerde been. 

Ik zou hier toch geen DMZ gebruiken als je wireguard hebt. Wireguard is inderdaad gewoon 51820 UDP. Makkelijk protocol en werkt prima door routers/NAT heen met een simpel port forwarding.

Even twee vragen (waarvan 1 misschien stom maar ik stel hem toch maar). Is de NAS direct aan de Zyxel verbonden (zonder ander apparaat ertussen? En gebruik je het goede externe IP adres bij het verbinden van buiten (ik weet het, waarschijnlijk overbodige vraag maar je wilt niet weten hoe vaak dat nog verkeerd gaat, https://myip.nl/).

Verder moet je volgens mij ook in het wireguard protocol/config je ook externe IP zetten om de routes goed te krijgen. Heb je die ook aangepast in de NAS?


  • Auteur
  • is een Top Poster
  • April 30, 2026

Ik heb zowel in Frankrijk als hier in Nederland een bedraad GB LAN netwerk. De QNAP servers hebben vaste IP-adressen. Ze zijn niet direct met de modems verbonden maar via GB IP switches. Dus het IP-adres waar de forwarding naar verwijst (hetzelfde dat in bij DMZ had ingevoerd), is een vast IP-adres (192.168.178.210) - dat buiten de DHCP-pool valt.
Ik gebruik QNAP QVPN Wireguard. Daarin krijg je een IP-adres toegewezen aan de serverkant (bij mij: Nederland). Dat wordt in de syncing app van de client HBS 3 (bij mij in Frankrijk dus) ingevoerd. Er wordt geen gebruik gemaakt van het externe IP-adres in Nederland. QVPN in Nederland moet luisteren naar poort 51820.
Maar de essentie is, dat dit meer dan een jaar perfect heeft gewerkt met het ZIGGO modem. Er is gisteren helemaal niets aan de instellingen van de QNAPs veranderd. Alleen maar de modem zijn gewisseld. De enige instelling die in het ZIGGO-modem was gedaan, was de forwarding van poort 51820. En die is met dezelfde poort in het ZyXel modem ingesteld.
Maar itt bij het ZIGGO-modem zijn er dus geen handshakes. Het enige wat er dus aan de hand kan zijn is dat het Zyxel modem EX5601-T1de forwarding niet uitvoert. En ook DMZ blijkt niet te werken.


Waqqas
Super User
Forum|alt.badge.img+15
  • Odido Superuser
  • April 30, 2026

​@NicoWest 

Bij andere gebruikers was de switch de boosdoener, kan je het eens zonder switch proberen?


  • Auteur
  • is een Top Poster
  • April 30, 2026

Technisch niet mogelijk. Er zit een IP-switch in de meterkast waar alle bekabeling op is aangesloten. En bij mijn werkplek een tweede switch waar de QNAP-server staat. Maar het LAN werkt verder probleemloos. Het enige wat er gisteren is gebeurd, is dat de netwerkkabel door de monteur uit het oude modem is gehaald en in het Zyxel modem is gestopt.


  • Auteur
  • is een Top Poster
  • April 30, 2026

Ik denk eigenlijk dat alle instellingen in het modem goed zijn. Het is ook alleen maar die poort 51820 UDP. Wat kan er misgaan? Hierboven staat exact wat ik heb ingevoerd in NAT.
Er is gisteren niets veranderd, alleen het Ziggo-modem is vervangen door het Odido-modem. Met daarin de forwarding van 51820 die identiek is aan die van het voorgaande modem bij Ziggo, waarop het bewezen perfect werkte.
Dat het ook met DMZ niet gelukt is, is toch veelzeggend? Heeft ChatGPT dan toch gelijk dat inbound actief geblokkeerd wordt bij het modem dat ik heb - of door de aansluiting - het is een KPN-glasvezel aansluiting die door Odido wordt gebruikt?
En als dat zo is: kan ik een ander modem krijgen dat dit probleem niet heeft? Of als het een actieve inbound blokkade is, kan die opgeheven worden?
Het probleem is zodanig ingrijpend voor mij dat ik, als er geen oplossing komt, zelfs zal moeten overwegen - al zit ik aan een tweejarig contract van Odido vast - terug naar Ziggo te gaan.


rvk01
  • April 30, 2026

Er is gisteren niets veranderd, alleen het Ziggo-modem is vervangen door het Odido-modem. Met daarin de forwarding van 51820 die identiek is aan die van het voorgaande modem bij Ziggo, waarop het bewezen perfect werkte.

Je externe IP is veranderd.

Dat het ook met DMZ niet gelukt is, is toch veelzeggend? Heeft ChatGPT dan toch gelijk dat inbound actief geblokkeerd wordt bij het modem dat ik heb - of door de aansluiting - het is een KPN-glasvezel aansluiting die door Odido wordt gebruikt?

Heb je al geprobeerd via je telefoon zonder WiFi (dus via 5G) je server te bereiken. Als intern bv. http://192.168.178.210 werkt, dan zou http://jouwexterneip ook moeten werken.

En als dat zo is: kan ik een ander modem krijgen dat dit probleem niet heeft? Of als het een actieve inbound blokkade is, kan die opgeheven worden?

Odido en KPN blokkeren niets op het vaste net. Op Klik en Klaar (mobiele netwerk) zijn wel wat rare blokkades (of werkt UDP niet?) maar op glasvezel is er vrijwel niets geblokkeerd (behalve 5060, 138 e.d.). Maar zeker niet 51820 UDP. Poort 80 en 443 dus ook niet dus daar kun je goed mee testen of DMZ of port forward wel werkt.


rvk01
  • April 30, 2026

Kan een moderator mijn post weer uit de spambox halen !!

Samenvatting van die post:
​@NicoWest Je externe IP is ook gewijzigd.

Poort 51820 UDP wordt niet geblokeerd.

Je kunt het goed testen door poort 80 en 443 te benaderen via je (nieuwe) externe IP, zeker als de server in de DMZ zit. Dan weet je of port forwarding of DMZ in ieder geval werken.


  • Auteur
  • is een Top Poster
  • April 30, 2026

Er is een soort wonder gebeurd. Er waren ineens handshakes zichtbaar in Wireguard in QVPN in de Franse QNAP-server. Ik heb niets gedaan, geen instelling gewijzigd. Dus volkomen spontaan ca. 26 uur nadat het nieuwe modem aan is gesloten. Ik heb inmiddels alle syncs in HBS3 die tussen FR en NL zijn ingesteld, kunnen uitvoeren. 
Het bewijst in ieder geval dat alle instellingen goed waren. Maar of het nu stabiel is?
En idd rvk01: het externe IP-adres in NL was natuurlijk gewijzigd na de provider- en modemwisseling. Ik heb dat net ook nog even gecontroleerd: het was nog hetzelfde als gisteren.


  • Auteur
  • is een Top Poster
  • May 1, 2026

Het is nog steeds stabiel. Ik hoop dat het zo blijft. Het zal waarschijnlijk nooit duidelijk worden waarom dat er 26 uur over gedaan heeft. Iedereen bedankt voor meedenken en support.