Waar moet ik mij melden voor een schadevergoeding voor het lekken mijn persoonsgegevens?

  • February 13, 2026
  • 117 reacties
  • 137934 Bekeken

Toon eerste reactie

117 reacties

  • heeft eerste post geplaatst
  • February 25, 2026

Voor je om vergoedingen vraagt eerst goed uitzoeken wat een datalek echt is. Enige risico wat nu aanwezig is is dst scammers je een smsje kunnen sturen WAT ZE SOWIESO AL KONDEN je kan gewoon in bulk berichten sturen naar een lijst met duizenden nl telefoonnummers er is niet veel veranderd alleen neemt iedereen het zo persoonlijk


  • February 25, 2026

Door diverse IT / Security Experts wordt juist gezegd dat het wel zin heeft, mits het bewijs dat een hackersgroep aanlevert aantoont dat ze echt over bepaalde gegevens beschikken.

De geloofwaardigheid van een hackersgroep staat op het spel wanneer een bedrijf betaald, en ze als nog overgaan tot het lekken van gegevens. Maar andersom is dit precies het zelfde, ze (de hackersgroepen) zouden gek zijn om data niet te lekken als een bedrijf weigert te betalen. Hoe geloofwaardig ben je dan nog überhaupt als hackersgroep?

“In veel van de gevallen die Sturme als onderhandelaar tegenkomt gaat het zo: "99 van de 100 keer worden data niet vrijgegeven als er is betaald."

Bron: NOS 

Maar dat zelfde is ook in andere media zo langzamerhand voorbij gekomen. Over veel zaken zijn diverse IT Experts en advocaten het eens, het misbruiken van gegevens is niet zo zeer iets waar men zich zorgen om moet maken, het trappen in oplichtingspraktijken via e-mail en telefoon wel!

Voor je om vergoedingen vraagt eerst goed uitzoeken wat een datalek echt is. Enige risico wat nu aanwezig is is dst scammers je een smsje kunnen sturen WAT ZE SOWIESO AL KONDEN je kan gewoon in bulk berichten sturen naar een lijst met duizenden nl telefoonnummers er is niet veel veranderd alleen neemt iedereen het zo persoonlijk

In principe is er voor nu nog niets veranderd qua SMS’jes en e-mails. De buitgemaakte data wordt nog niet misbruikt daar dit de betrouwbaarheid/geloofwaardigheid van de hackersgroep in het geding brengt naar huidige en toekomstige slachtoffers van een hack.

Pas als de data op straat komt te liggen kan bepaalde data worden gebruikt wat de echtheid van SMS’jes en e-mails aanzienlijk doet toenemen. Maar wie de afgelopen 15 jaar heeft opgelet (in de media) weet dat het sowieso al een lange tijd noodzakelijk is om erop bedacht te zijn dat zich dergelijke praktijken voordoen.


  • is een King Poster
  • February 25, 2026

Voor je om vergoedingen vraagt eerst goed uitzoeken wat een datalek echt is. Enige risico wat nu aanwezig is is dst scammers je een smsje kunnen sturen WAT ZE SOWIESO AL KONDEN je kan gewoon in bulk berichten sturen naar een lijst met duizenden nl telefoonnummers er is niet veel veranderd alleen neemt iedereen het zo persoonlijk

Ik denk dat je het een beetje onderschat. Doordat er straks mogelijk zoveel (nauwkeurige) informatie op straat ligt kunnen de phishing pogingen veel verder gaan. We hebben dan niet over de standaard “Je pakketje ligt klaar” SMSjes, maar emails van “Odido” die aangeven dat je betaling vanuit jouw IBAN {iban nummer} voor jouw abonnement met het abonnement nummer {aboo nummer}, op adres {adres}, is mislukt. 

Of: “Beste {naam}, vanwege de recentelijke gebeurtenissen hebben we voor uw mobiele abonnement met nummer {06-xxxxxxxxx} helaas een kopie nodig van uw identiteitsdocument met nummer {ID nummer}, als extra verificatie.”

Met AI kunnen de teksten erg echt lijken tegenwoordig. Als de klantenservice, die deze data juist moet bewaken, hier al voor valt, kun je verwachten dat een deel van de klanten zwaar de sjaak is.


rvk01
  • February 25, 2026

... maar emails van “Odido” die aangeven dat je betaling vanuit jouw IBAN {iban nummer} voor jouw abonnement met het abonnement nummer {aboo nummer}, op adres {adres}, is mislukt. 

Of: “Beste {naam}, vanwege de recentelijke gebeurtenissen hebben we voor uw mobiele abonnement met nummer {06-xxxxxxxxx} helaas een kopie nodig van uw identiteitsdocument met nummer {ID nummer}, als extra verificatie.”

Trappen mensen daar dan ook nog in? Ja, ik weet het, sommige nog steeds wel.

Het zou mij niet eens opvallen dat mijn IBAN of 06 in zo’n mail staat. Daar let ik dan toch niet op en ga BUITEN de mail om naar de website om het een en ander te controleren. Maar misschien dat mensen die wat chaotischer zijn en niet weten of er nog rekeningen open staan wat minder oplettend zijn. Zelfs als een bank mij belt, ben ik op mijn hoede.

Maar dat is iets waar ze nu wel meer aandacht aan mogen besteden (o.a. Odido maar ook andere bedrijven die afgelopen jaren gehackt zijn want Odido is niet de enige, wel de grootste). Betere brochures, cursussen, meer awareness creëren over cyber veiligheid.


  • is een King Poster
  • February 25, 2026

... maar emails van “Odido” die aangeven dat je betaling vanuit jouw IBAN {iban nummer} voor jouw abonnement met het abonnement nummer {aboo nummer}, op adres {adres}, is mislukt. 

Of: “Beste {naam}, vanwege de recentelijke gebeurtenissen hebben we voor uw mobiele abonnement met nummer {06-xxxxxxxxx} helaas een kopie nodig van uw identiteitsdocument met nummer {ID nummer}, als extra verificatie.”

Trappen mensen daar dan ook nog in? Ja, ik weet het, sommige nog steeds wel.

Het zou mij niet eens opvallen dat mijn IBAN of 06 in zo’n mail staat. Daar let ik dan toch niet op en ga BUITEN de mail om naar de website om het een en ander te controleren. Maar misschien dat mensen die wat chaotischer zijn en niet weten of er nog rekeningen open staan wat minder oplettend zijn. Zelfs als een bank mij belt, ben ik op mijn hoede.

Maar dat is iets waar ze nu wel meer aandacht aan mogen besteden (o.a. Odido maar ook andere bedrijven die afgelopen jaren gehackt zijn want Odido is niet de enige, wel de grootste). Betere brochures, cursussen, meer awareness creëren over cyber veiligheid.

Zekers helaas. Ergens vorig jaar was er een bekende tech influencer die bijvoorbeeld voor een heel overtuigende Twitter phishing viel, en via die link zijn wachtwoord “resette”. (En daarna werd dus hun twitter overgenomen).

Ik denk dat mensen als jij en ik er niet snel voor vallen. Maar genoeg accurate informatie, een bericht dat overtuigend genoeg lijkt en genoeg gevoel van urgentie op het juiste moment kan voor veel mensen toch een probleem vormen.


6.2 miljoen, de hackers zeggen 8, maar als er 1% van die mensen er in trapt is het binnen lopen voor de fraudeurs, en ja ,er gaan mensen intrappen, want ze hebben geduld en over een tijdje is men dit alweer vergeten en voor degene die onder een steen leven en geen nieuws bijhouden helemaal geen weten gaan we over op de orde van de dag.


  • is een Top Poster
  • February 25, 2026

​@Hajo3601, De veiligheid van onze infrastructuur en onze klanten is onze topprioriteit. Onze netwerken en systemen zijn ontworpen met het oog op veiligheid. We werken voortdurend aan het verbeteren van onze weerbaarheid. We werken samen met externe beveiligingsexperts om ons continu te verbeteren. Cybercriminelen gaan echter op een zeer geavanceerde en gerichte manier te werk, en helaas is geen enkele organisatie immuun. We werken voortdurend aan verbeteringen en gebruiken dit incident als aanleiding voor een grondige evaluatie.


We nemen dit incident zeer serieus. Direct nadat we het datalek hebben ontdekt hebben we:

1. De ongeautoriseerde toegang tot het klantcontactsysteem geblokkeerd.

2. Aanvullende beveiligingsmaatregelen getroffen.

3. De monitoring van ongebruikelijke activiteiten verder opgeschaald.

4. Bewustzijn van medewerkers verhoogd over de werkwijze cybercriminelen (phishing).

Leuke marketing praat. Het komt alleen niet heel overtuigend over na zo'n groot incident. Vooral niet omdat er naast ontzettend veel data, ook nog eens oude data van burgers die al jaren geen klant meer zijn is gestolen. Verder zijn het ook allemaal loze “mosterd na de maaltijd” actiepunten.  Ad hoc reageren terwijl het kwaad al is geschied is niemand mee geholpen. Belangrijk voor klanten zou zijn hoe Odido ervoor gaat zorgen dat de security over tijd niet verwaterd zoals nu kennelijk wel is gebeurd.


  • heeft eerste post geplaatst
  • February 26, 2026

... maar emails van “Odido” die aangeven dat je betaling vanuit jouw IBAN {iban nummer} voor jouw abonnement met het abonnement nummer {aboo nummer}, op adres {adres}, is mislukt. 

Of: “Beste {naam}, vanwege de recentelijke gebeurtenissen hebben we voor uw mobiele abonnement met nummer {06-xxxxxxxxx} helaas een kopie nodig van uw identiteitsdocument met nummer {ID nummer}, als extra verificatie.”

Trappen mensen daar dan ook nog in? Ja, ik weet het, sommige nog steeds wel.

Het zou mij niet eens opvallen dat mijn IBAN of 06 in zo’n mail staat. Daar let ik dan toch niet op en ga BUITEN de mail om naar de website om het een en ander te controleren. Maar misschien dat mensen die wat chaotischer zijn en niet weten of er nog rekeningen open staan wat minder oplettend zijn. Zelfs als een bank mij belt, ben ik op mijn hoede.

Maar dat is iets waar ze nu wel meer aandacht aan mogen besteden (o.a. Odido maar ook andere bedrijven die afgelopen jaren gehackt zijn want Odido is niet de enige, wel de grootste). Betere brochures, cursussen, meer awareness creëren over cyber veiligheid.

Zeker wel, dat is als ik nieuwsberichten mag geloven is dit zelfs de oorzaak geweest van deze datalek. Sterker zelfs, veel bedrijven die hun werknemers regelmatig testen met o.a. phising links zien dat juist ook ICT afdelingen erin trappen, voornamelijk door precies deze gedachtengang. 


  • February 26, 2026


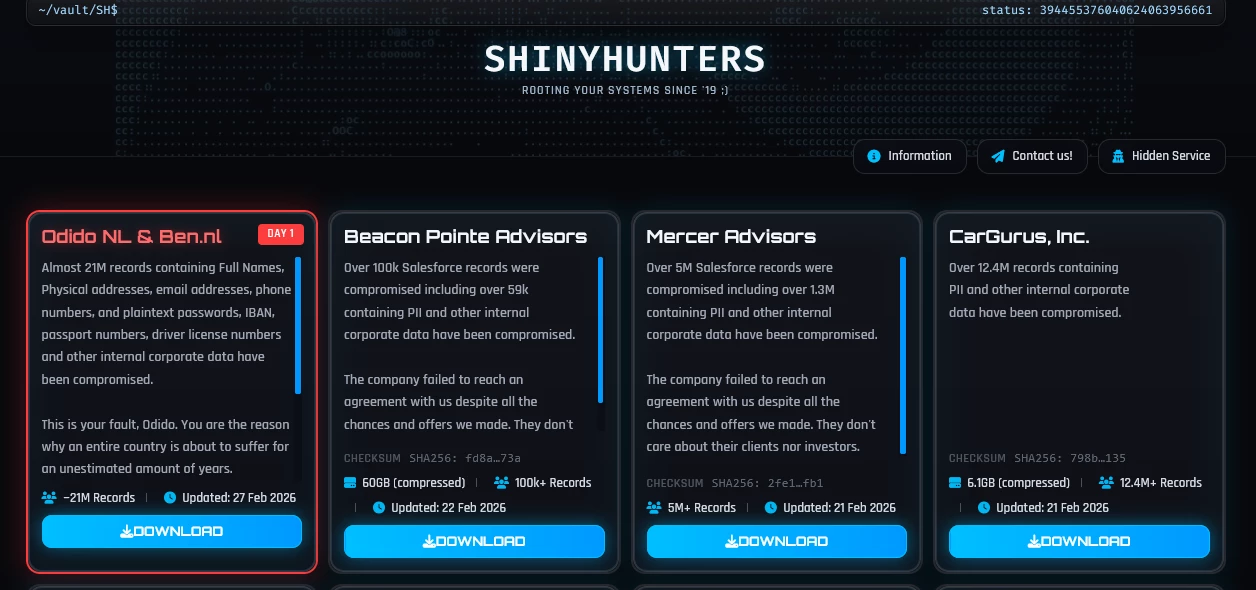
Eerste dataset (Day 1) is inmiddels vrijgegeven door ShinyHunters.


eric
Super User
Forum|alt.badge.img+14
  • Odido Superuser
  • February 26, 2026

Wat een vreselijke schoften die Shinyhunters.  Dieven moeten toch worden vervolgt door het OM!


Inderdaad, net als bedrijven die een loopje nemen met de AVG.😱


En wat lees ik passwords, dus toch😳😳


  • is een King Poster
  • February 26, 2026

  • February 26, 2026

Wat een vreselijke schoften die Shinyhunters.  Dieven moeten toch worden vervolgt door het OM!

Eerlijk? Dat vind ik eigenlijk ook van bedrijven die meer data opslaan en verwerken dan noodzakelijk. In principe heb je als bedrijf weinig meer aan zaken als een kopie van een identiteitsbewijs, documentnummer en een vervaldatum van een identiteitsdocument. Toch wordt het bewaard en zet het je wel aan het denken waarom een bedrijf zulke informatie überhaupt zou moeten bewaren.

Dan uiteraard nog niet gesproken over de termijn waarbij gegevens worden bewaard, of zelfs gegevens die langer worden bewaard dan de bewaartermijn.

Ik denk dat menig (oud)klant zich inmiddels ook afvraagt wat het statement van Odido op dat vlak is, en dan niet alleen doelend op een uitspraak als “het spijt ons, en we doen alles in het belang van de klant” maar gewoon eerlijk en transparant aangeven wat je nu hebt gedaan, doet en gaat doen met misschien daar bovenop ook uitleg hoe een partij in 's hemelsnaam een export heeft kunnen maken met data.

En bovenal, hoe men (Odido) de toekomst voor zich ziet. Oud klanten die ervan uit mochten gaan dat data met 2 jaar zou zijn verwijderd maar in feite nog steeds aanwezig blijken te zijn. Voor huidige klanten is het al kwalijk dat dit heeft kunnen gebeuren, maar als oud klant mocht je ervan uitgaan dat data met 2 jaar verwijderd zou zijn en die klanten hebben nu het nakijken en zijn pas echt keihard onderuit getrapt met het nodige verlies aan vertrouwen als gevolg.

Dus als we het over schoften hebben, denk ik dat een ISP dit ook niet met een simpel excuusje goed kan praten. Als je privacy echt zo hoog hebt staan moet je jezelf als dataverwerker serieus afvragen of bijzondere data (documentnummer en vervaldatum bijvoorbeeld) überhaupt wel noodzakelijk zijn om te bewaren.

Daarom hoop ik ook dat het OM en AP een hoge prioriteit hangen aan deze hele casus en de nodige experts erin betrekken (beter teveel dan te weinig) en Odido een flinke tik op de vingers geven zodat het meteen als voorbeeld dient voor andere dataverwerkers.


En wat lees ik passwords, dus toch😳😳

Dat gaat om wachtwoorden die zijn afgesproken tussen de klant en Odido. Wanneer jij telefonisch contact opneemt met Odido, kun je ervoor zorgen dat er een wachtwoord wordt ingesteld. Zonder dat wachtwoord kan iemand dan niet zomaar contact opnemen met Odido en zaken laten opzeggen/wijzigen etc.

Bij veel providers maar ook financiële instellingen kun je een bepaald woord/cijfer (of combinatie) laten instellen als wachtwoord zodat je een extra laag in de beveiliging hebt. Maar goed, menigeen die dit ingesteld heeft kan deze nu dus wel gaan veranderen.


Niet om het goed te praten, maar misschien is het goed onderscheid te maken tussen zakelijke en particuliere klanten. Van particuliere klanten is geen BSN nummer gelekt, van zakelijke klanten kan het BSN Nummer zijn gelekt.

Mensen die na 1 januari 2020 een bedrijf zijn gestart, hebben als het goed is geen BTW Nummer meer waarin het BSN verwerkt is Tot 1 januari 2020 bestond het BTW nummer uit NL123456789B01 waar 123456789 het BSN nummer betrof.


  • is een King Poster
  • February 26, 2026


Niet om het goed te praten, maar misschien is het goed onderscheid te maken tussen zakelijke en particuliere klanten. 


Dat klopt, maar dat is nog steeds heel iets anders dan Odido nu al die tijd beweerde, want zei beweerde hoog en bij laag dat er geen BSN nummers gelekt zouden zijn. En het lijkt mij persoonlijk heel stug dat ze dit na al die dagen onderzoek nog steeds niet wisten. En eerlijk gezegd vind ik het persoonlijk veel velender dat Odido mondjes maat informatie naar buiten brengt (pas als ze niet anders kunnen door andere nieuws berichten die elders verschijnen), dan de hack zelf.


  • is een King Poster
  • February 26, 2026

Wat een vreselijke schoften dat Odido.  Dieven moeten toch worden vervolgt door het OM!

FYP. 

Het is Odido dat mijn gegevens heeft gestolen én heeft geprobeerd mij op te lichten voor € 163,30:

En toen dat is mislukt hebben ze me aangemeld als wanbetaler, terwijl ik helemaal geen schuld aan ze heb. Waardoor ik nergens anders een abonnement kan afsluiten, tenzij ik € 75,= losgeld aan ze betaal.

Die hackers zijn ten minste nog te vertrouwen, Odido absoluut niet!


  • heeft eerste post geplaatst
  • February 26, 2026

Goedemorgen Hajo, een datalek geeft geen automatisch recht op compensatie. Onze inspanningen zijn er momenteel op gericht om juist te voorkomen dat klanten op enige manier schade zouden ondervinden als gevolg van dit incident. We hebben klanten proactief geïnformeerd zodat zij extra alert kunnen zijn op eventueel verdachte signalen. Dit is in lijn met het advies van het Centraal Meldpunt Identiteitsfraude (CMI) van de Rijksoverheid. Wees voorzichtig met partijen die advies geven dat afwijkt van wat het CMI adviseert.


Dat is allemaal leuk en aardig, maar dit is niet “een datalek”, dit is het grootste datalek in Nederland ooit en al dagenlang landelijk nieuws. Het is dit soort arrogantie in antwoorden waardoor mensen boos zijn.


En wie zegt dat het CMI het beste advies geeft, overheids instellingen maken zeker nooit fouten inschattingen.


  • is een nieuwe Poster
  • February 27, 2026

​@Hajo3601, De veiligheid van onze infrastructuur en onze klanten is onze topprioriteit. Onze netwerken en systemen zijn ontworpen met het oog op veiligheid.

Als dat inderdaad zo zou zijn dan zou dit nooit zijn gebeurt.

We werken voortdurend aan het verbeteren van onze weerbaarheid. We werken samen met externe beveiligingsexperts om ons continu te verbeteren. Cybercriminelen gaan echter op een zeer geavanceerde en gerichte manier te werk, en helaas is geen enkele organisatie immuun.

Klinkt als een trainingsprobleem van jullie ontwikkelaars en support staff. Dit zou mij nooit overkomen.

We werken voortdurend aan verbeteringen en gebruiken dit incident als aanleiding voor een grondige evaluatie.

Okay, beetje laat.

We nemen dit incident zeer serieus. Direct nadat we het datalek hebben ontdekt hebben we:

1. De ongeautoriseerde toegang tot het klantcontactsysteem geblokkeerd.

2. Aanvullende beveiligingsmaatregelen getroffen.

3. De monitoring van ongebruikelijke activiteiten verder opgeschaald.

4. Bewustzijn van medewerkers verhoogd over de werkwijze cybercriminelen (phishing).

En gaan jullie nog iets doen om klanten te compenseren voor het aanvragen van nieuwe ID kaarten, paspoorten, bankrekeningen, en te tijd die het kost om hiermee bezig te zijn? En dan heb ik het niet over het uitdelen van 2 jarige licenties voor bagger troep Finse antivirus software, wat helemaal niets betekent voor identiteitsfraude. Het persoon bij jullie die heeft bedacht om dat uit te delen als goedmakertje is echt een domme droplul.

Jullie krijgen nog wel een factuur van mij.


  • is een nieuwe Poster
  • February 28, 2026

Hoi ​@Menno79, we willen benadrukken dat er geen kopieën en/of scans van ID’s onderdeel zijn van het datalek. Dit hebben we eerder in onze communicatie ook aangegeven.

We willen je er ook op wijzen dat het Centraal Meldpunt Identiteitsfraude ook heeft benadrukt dat niet automatisch sprake is van identiteitsfraude of dat met de gestolen gegevens identiteitsfraude kan worden gepleegd als deze gegevens onderdeel zijn van een datalek. Je vindt het advies van het CMI hier: https://www.rvig.nl/nieuws/12-02-2026-datalek-odido-veroorzaakt-ongerustheid-cmi-geeft-advies

Om fraude te voorkomen bij het bij het afsluiten van een mobiel abonnement controleren we altijd je identiteit en registreren we daarom het nummer van je identiteitsbewijs. Zo weten we zeker dat jij degene bent die het abonnement afsluit en kunnen we aantonen dat jij het was. Op deze manier voorkomen we ook dat contracten, abonnementen of

telefoontoestellen bij de verkeerde persoon terechtkomen. Wanneer je een toestelkrediet hebt afgesloten bij Odido Finance, is Odido wettelijk verplicht je identiteit te controleren. Het nummer van het identiteitsbewijs waarmee je je hebt geïdentificeerd, moeten wij vastleggen en bewaren tot 5 jaar na afloop van je toestelkrediet.

Odido-hackers publiceren honderdduizenden gegevens paspoorten en rijbewijzen

De cybercriminele groep Shinyhunters heeft vandaag het derde deel van de gestolen Odido-gegevens online gezet. Daarin zijn voor het eerst identificatiegegevens te vinden, zoals documentnummers van paspoorten en verblijfsdocumenten van diplomaten. Het gaat in totaal om 800.000 van deze identificatiegegevens.


Ze publiceren nummers, geen scans van de id en rijbewijzen, die zijn(volgens Odido) niet buitgemaakt, maar ze hebben wel meer gezegt wat niet bleek te kloppen.


  • heeft eerste post geplaatst
  • March 2, 2026

Hoi ​@Menno79, we willen benadrukken dat er geen kopieën en/of scans van ID’s onderdeel zijn van het datalek. Dit hebben we eerder in onze communicatie ook aangegeven.

We willen je er ook op wijzen dat het Centraal Meldpunt Identiteitsfraude ook heeft benadrukt dat niet automatisch sprake is van identiteitsfraude of dat met de gestolen gegevens identiteitsfraude kan worden gepleegd als deze gegevens onderdeel zijn van een datalek. Je vindt het advies van het CMI hier: https://www.rvig.nl/nieuws/12-02-2026-datalek-odido-veroorzaakt-ongerustheid-cmi-geeft-advies

Om fraude te voorkomen bij het bij het afsluiten van een mobiel abonnement controleren we altijd je identiteit en registreren we daarom het nummer van je identiteitsbewijs. Zo weten we zeker dat jij degene bent die het abonnement afsluit en kunnen we aantonen dat jij het was. Op deze manier voorkomen we ook dat contracten, abonnementen of

telefoontoestellen bij de verkeerde persoon terechtkomen. Wanneer je een toestelkrediet hebt afgesloten bij Odido Finance, is Odido wettelijk verplicht je identiteit te controleren. Het nummer van het identiteitsbewijs waarmee je je hebt geïdentificeerd, moeten wij vastleggen en bewaren tot 5 jaar na afloop van je toestelkrediet.

Hi ​@Marciano van Odido je geeft aan dat er geen kopies/scans van identiteitsbewijzen zijn gelekt, maar toch staan documentnummers & BSN’s online…. Ook daarmee kan men al identiteitsfraude plegen.

Daarnaast: jullie geven op de website meerdere malen aan dat als je géén e-mail hebt ontvangen vanuit Odido, je niet geraakt bent in de hack/je data niet gestolen is.

Hoe kan het dan zijn dat ik zowel vanuit HaveIbeenpwned als mijn antivirus een melding heb ontvangen dat mijn data op het darkweb staat in de documenten van Odido? Dat is zwaar tegen wet- en regelgeving in, jullie hadden mij moeten informeren.


  • is een nieuwe Poster
  • March 2, 2026

​@denlen , ik zou zeggen, meld je bij een hackersgroep, gaat er een wereld voor je open.

Maar de manier, simpel, via een mens, dat blijft de zwakste schakel als die de deur voor je openmaakt.

Dan nog hoort het niet te kunnen. Ook daar heb je meerdere lagen beveiliging. Met 1 account kan je nooit overal bij.


  • is een nieuwe Poster
  • March 2, 2026

Als jullie systemen waren ingericht met het oog op veiligheid dan was dit noet gebeurd, tenminste niet ZOVEEL data.

Alles is speculatief. De enige bron over fouten van KS-medewerker is NOS, waar had NOS deze extreem geheim informaties gekregen? Eerst een grondige onderzoek (duurt idR weken) kan men het verloop achterhalen. Het is sowieso niet aan te nemen, dat KS-mederwerkers binnen 2 dagen 6,2m klantengegevens kunnen scrapen. Eerstens is de tijd te kort, ten tweede sloeg de backend allang alarm als iemand via front-end zoveel daten probeerde op te vragen. Dus het moet via via een administrator account gehackt zijn.


Onzin. Je hebt altijd meerdere lagen van beveiliging. Een medewerker moet meerdere verschillende wachtwoorden en accounts gebruiken om in te loggen. Een admin account zou helemaal belachelijk zijn. Daar moet Sowieso MFA op zitten en moet juist worden gecontroleerd\gemonitord. Als iemand zoveel data aan het inzien \ overpompen in moet er sowieso een alarmbel afgaan. En nee, monitoring is een ander systeem met een ander account.. daarom zeg ik meerdere lagen defensie. Odido is simpelweg niet

in control en heeft deze maatregelen niet goed in place..anders was dit noet gebeurd.


​@denlen , daar had salesforce dus Odido voor gewaarschuwd, en ze hebben er schijnbaar geen zak mee gedaan.


  • is een Top Poster
  • March 3, 2026

wij allemaal hebben absoluut recht op een hoge schadevergoeding , denk aan aan minimaal 100;000 euro per account dat gelekt is door het zeer nalatig handelen op de werkvloer bij odido
ik ben niet eens benaderd door odido, ik ben wegegaan bij T mobile zodra het duidelijk werd dat odido de boel had overgenomen
ook had ik mij rekeningen netjes betaald bij het overstappen naar een andere provider en er waren helemaal geen openstaande sevice vragen(wat een slechte smoes”openstaande service vragen”)
odido heeft zeer verwijtbaar en juridisch gezien ook strafbaar gehandeld door van al deze mensen de gegevens te bewaren
odido heet een eneorm grote inbreuk gedaan op mijn privacy door mijn gegevens te bewaren en er zeer laakbaar mee om te gaan
ik en wij allen zijn zwaar gedupeerd en wij moeten ons ook zeker juridisch verenigen en odido dwingen tot uitbetaling van een zeer hoog bedrag tot schadevergoeding, reken maar uit  bv100;000 euro per lek x 6000;000 gedupeerden = 600 miljard euro
dit soort bedrijven stoort zich nergens aan en voelt zich totaal niet verantwoordelijk dat kan je ook zien aan de geautomatiseerde  smoes antwoorden die odido geeft op individuele hulpvragen van gedupeerde
de inversteerders groep achter de overname van T mobile toendertijd heeft de volle verantwoording,zij kunnen er niet mee weg komen om maar simpel weg een overname te doen en dan in de komende 20 jaar snel geld te generen en bij dit soort erstige calimiteiten geen verantwoording afleggen
er moet rekenschap komen er moet een financiele genoegdoening komen
dit moet ook vooral een afschrikkende uitwerking hebben op odido maar ook op alle bedrijven en instanties die zo hopeloos de fout in gaan nu in het verleden en in de toekomst
als iemand van de advocatuur zich geroepen voelt ons allen juridisch bij te staan ,gaarne!