Pas op: Phishing poging n.a.v. datalek

  • mrt. 23, 2026 6:11 p.m. UTC
  • 10 reacties
  • 177 Bekeken

Gisteren ontving ik een SMS van +31 6 41 75 45 63 met de volgende tekst:

“Odido: Uw SIM-kaart vereist dringende validatie. Valideer nu uw SIM-kaart voor 23-03-2026 via: <hateeteepee-es>://valid<minnetje>od.com”

Ik heb bewust de url hierboven licht door de mangel gehaald zodat je er niet per ongeluk op klikt, maar ​@Odido je kunt de URL er wel uit halen. Wat me met name enorm verbaast is dat die betreffde phishing site na ruim anderhalve dag nog in de lucht is. Dat onze gegevens gelekt zijn is één ding, maar dat niet zorgvuldig opvolging gegeven wordt aan deze phishing baart mij ernstig zorgen. Ik ga er tenslotte vanuit dat ik na deze anderehalfde dag niet de eerste ben die hier mee komt.

Kom op ​@Odido zorg dat die site gauw verdwijnt.
mrt. 23, 2026 6:50 p.m. UTC

Ik denk niet dat Odido zomaar die site uit de lucht kan halen.

Je zal zelf gewoon niet op die url moeten klikken, en als je er niet op klikt weet je ook niet of die url nog open staat, ik vind het niet zo handig om die link te gaan opzoeken, nu weten ze dat je hapt en dat ze goed zitten.

Niets doen, in de spam/blokkeermode en door met je leven.

10 reacties

Ik denk niet dat Odido zomaar die site uit de lucht kan halen.

Je zal zelf gewoon niet op die url moeten klikken, en als je er niet op klikt weet je ook niet of die url nog open staat, ik vind het niet zo handig om die link te gaan opzoeken, nu weten ze dat je hapt en dat ze goed zitten.

Niets doen, in de spam/blokkeermode en door met je leven.


rvk01
  • mrt. 23, 2026 7:12 p.m. UTC

..., ik vind het niet zo handig om die link te gaan opzoeken, nu weten ze dat je hapt en dat ze goed zitten.

Zolang er geen tracking data in de url staat (wat soms wel het geval is) is het niet zo erg. Zeker niet als je hem ook nog in een private venster laadt. Maar het heeft verder weinig zin om de site te bezoeken. Het zal gewoon een phishing login pagina zijn om je login gegevens te krijgen. 


Ze kunnen natuurlijk zien dat hun site bezocht word, dus dat er mogelijk gehapt word, reden om door te gaan.

Als niemand wat doet is hun inspanning voor niks gedaan en de mogelijkheid dat men de handdoek in de ring gooit.


rvk01
  • mrt. 24, 2026 8:07 a.m. UTC

Ze kunnen natuurlijk zien dat hun site bezocht word, dus dat er mogelijk gehapt word, reden om door te gaan.

Er wordt pas gehapt als er iemand in probeert te loggen 😉

En het weinig bezoeken van die site zal geen reden zijn om te stoppen, want er zal altijd één onbenul zijn die daar probeert in te loggen met zijn echte gegevens. Dat is al voldoende voor hun.

Beetje hetzelfde als met spam mail. Bij 99,9% gaat ie direct naar de prullenbak. Maar ze blijven aan de gang. Terwijl de meeste spam gewoon zinloos lijkt.

Dit soort sms'jes zal dus altijd wel blijven.


  • is een Top Poster
  • mrt. 24, 2026 9:28 a.m. UTC

En bedankt! Fijn hoor zo'n data lek.


rvk01
  • mrt. 24, 2026 9:42 a.m. UTC

Op een gegeven moment is het natuurlijk nog wel de vraag welke gelekte gegevens gebruikt worden (en of die van Odido afkomstig zijn). Want datalekken komen aan de lopende band voor.

https://www.datalekt.nl/

De komende weken tot maanden zal het meeste nog wel hiervan afkomstig zijn (wegens de omvang), hoewel het mij opvalt dat ikzelf nog niets “op naam” binnen heb gekregen.


Er zijn meer dan 7 miljoen klantgegevens gelekt, dat is inclusief de zakelijke.

Ik denk dat ze pakketjes pakken, en die plat bombarderen, uitgeput volgende serie, ik vermoed dat iedereen aan de beurt komt en dat dit nog wel een paar jaar doorgaat.

Ik ben inmiddels van de spam af, op dat mail adres zitten nog een paar zaken waaronder dit forum naar alle belangrijke zaken zijn er af, dus ze blaffen hem maar vol, ik hoef er niet meer naar te kijken, als ik klaar ben met de laatste 3 zaken gaat die de schreder in en bestaat het niet meer, mijn naam en geboorte datum alleen kunnen ze weinig mee.


  • is een Master Poster
  • mrt. 25, 2026 10:44 a.m. UTC

Op een gegeven moment is het natuurlijk nog wel de vraag welke gelekte gegevens gebruikt worden (en of die van Odido afkomstig zijn). Want datalekken komen aan de lopende band voor.

https://www.datalekt.nl/

De komende weken tot maanden zal het meeste nog wel hiervan afkomstig zijn (wegens de omvang), hoewel het mij opvalt dat ikzelf nog niets “op naam” binnen heb gekregen.


Als je inmiddels, sinds de data is vrijgegeven, dagelijks gebeld wordt door meerdere nummers en een spambox vol hebt en daar nooit last van had dan is het vrij makkelijk te stellen dat het door het Odido falen komt. En die gelekte gevevens gaan nooit meer weg en blijven in omloop dus voor de rest van je leven heeft het er nog mee te maken. Over 30 jaar kunnen ze alsnog een machtiging gaan afgeven op je iban. Er is een reden waarom dat nog niet gebeurd, ze wachten daarmee tot het een beetje gezakt is allemaal en mensen niet meer op hun hoede zijn. Het lekken van IBAN plus naam etc is uniek en de ellende daarmee gaat nog komen, over een paar maanden een paar jaar of een kwart eeuw. 


Het begint al een beetje te zakken, er is nu een energie crisis die belangrijker is, dat trekt je portomonee nu leeg, en dat staat nu met stip op 1.

Maar ben er idd van overtuigd dat over een tijdje de boel echt losgaat, de slimmere wachten hun kans af.


rvk01
  • mrt. 25, 2026 4:41 p.m. UTC

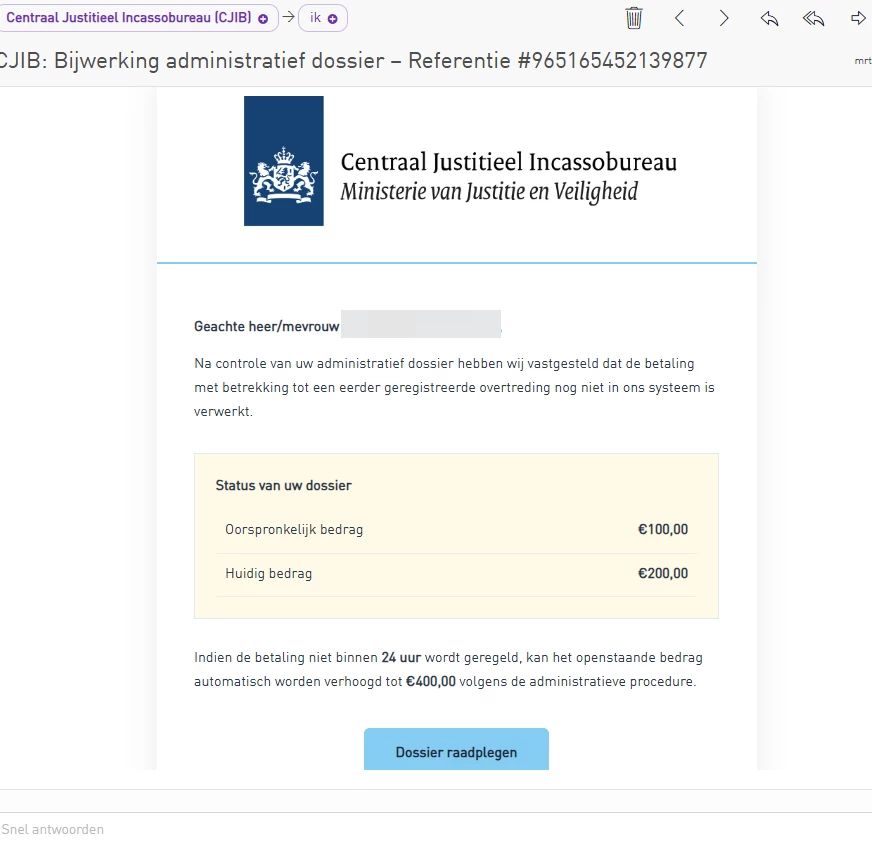
Zolang ze nog de aanhef hebben met “Geachte heer/mevrouw email@domein.nl” zullen er denk ik niet zoveel intrappen. Het gaat pas spannend worden als ze echt de naam-gegevens gaan gebruiken 😉