Beste community,
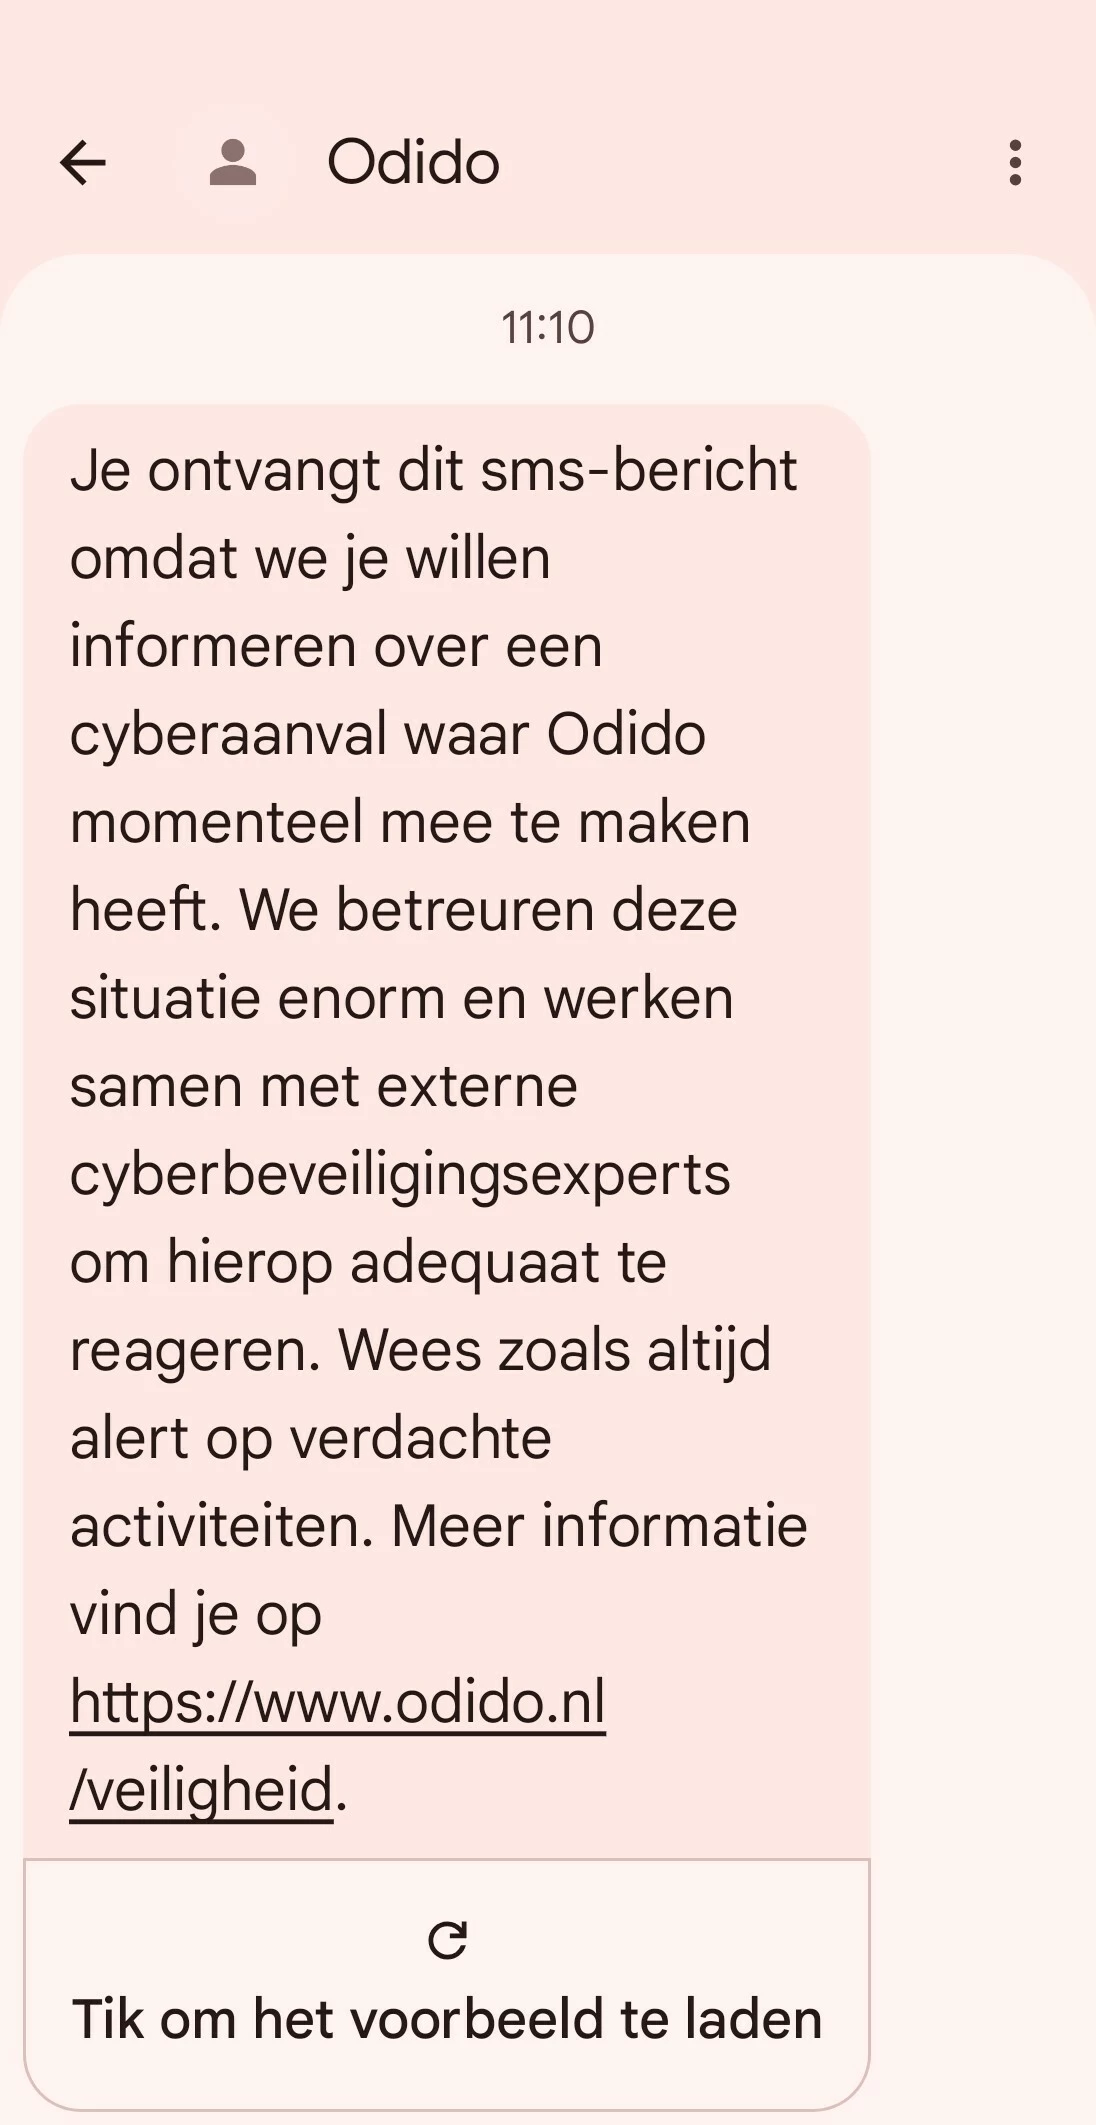
Naar aanleiding van de recente cyberaanval bij Odido waarbij gegevens van miljoenen klanten zijn gelekt wil ik graag mijn zorgen en vragen delen — en ik denk dat veel andere klanten daar ook mee zitten.
🔓 Wat er is gebeurd
Volgens Odido zijn bij een ongeautoriseerde toegang tot een klantcontactsysteem de volgende klantgegevens mogelijk ingezien door criminelen:
✔ volledige naam
✔ adres + woonplaats
✔ mobiel nummer
✔ klantnummer
✔ e-mailadres
✔ IBAN (rekeningnummer)
✔ geboortedatum
✔ identificatiegegevens zoals paspoort- of rijbewijsnummer en de geldigheidsdatum
Wachtwoorden, belgegevens, locatiegegevens, factuurdata en scans van identiteitsbewijzen zouden niet zijn gelekt.
Hoewel Odido stelt dat deze gegevens niet zijn misbruikt en de operationele diensten niet geraakt zijn, vind ik dit behoorlijk ernstig. Persoonsgegevens zoals IBAN en geboortedatum vallen onder gevoelige data, maar identificatiegegevens — dus paspoort- of rijbewijsnummers met geldigheidsdata — zijn écht iets anders en kunnen een fundament vormen voor identiteitsfraude.
❓ Waarom bewaart Odido deze identificatiegegevens überhaupt?
In de privacy-verklaring van Odido lees ik dat ze persoonsgegevens verzamelen “om contact met je te kunnen leggen” en dat ze identiteitsbewijzen verwijderen zodra je geen klant meer bent. Maar het blijft onduidelijk waarom identificatiegegevens zoals paspoort- en rijbewijsnummer en geldigheidsdata überhaupt worden opgeslagen aan de serverkant, laat staan voor hoelang en met welk doel precies.
Als telecomprovider heb je natuurlijk klantverificatie nodig, maar dat kan m.i. gebeuren via:
🔹 Eenmalige verificatie met iDIN of andere derde-partijidentificatie zonder dat Odido zelf de nummers hoeft te bewaren,
🔹 Hashing of tokenisatie van identificatiegegevens (oftewel: onherleidbaar maken),
🔹 Of geheel vermijden van opslag van gevoelige documentnummers zodra identificatie is afgerond.
Ik zie helaas geen overtuigende uitleg in de huidige documentatie over waarom deze gegevens langer worden bewaard dan strikt noodzakelijk.
🚨 Dit voelt als een schending van wat privacy-by-design en data-minimalisatie zou moeten zijn
De AVG (GDPR) vereist dat organisaties:
✔ niet meer persoonsgegevens verwerken dan noodzakelijk is (data-minimalisatie),
✔ persoonsgegevens niet langer bewaren dan nodig is,
✔ en passende technische en organisatorische maatregelen nemen om data te beschermen.
Het feit dat zulke gevoelige data bewaard én gelekt is, roept voor mij de vraag op:
➡️ Heeft Odido voldoende nagedacht over dataminimalisatie?
➡️ Is het opslaan van identificatiegegevens zoals paspoort-/rijbewijsnummer en geldigheidsdatum ooit gerechtvaardigd geweest?
📌 Mijn verzoek aan Odido
Ik zou het op prijs stellen als Odido duidelijk antwoord geeft op de volgende punten:
-
Waarom en op basis van welke wettelijke grondslag worden identificatiegegevens zoals paspoort-/rijbewijsnummer + geldigheidsdatum bewaard?
-
Hoe lang worden deze gegevens bewaard, en welke exacte bewaartermijnen gelden?
-
Waarom was het technisch noodzakelijk om deze data centraal op te slaan in plaats van bijvoorbeeld alleen een verificatietoken?
-
Wat doet Odido om te voorkomen dat zulke gevoelige persoonsgegevens in de toekomst überhaupt nog worden opgeslagen/gelekt?
Ik hoor graag reacties van Odido-moderators of andere (ex-)professionals met verstand van privacy-wetgeving. Dit gaat wat mij betreft verder dan “een cyberaanval overkomt iedereen” — het raakt aan fundamentele keuzes over klantgegevens en privacybescherming.
Met hoop op duidelijkheid en concrete antwoorden...