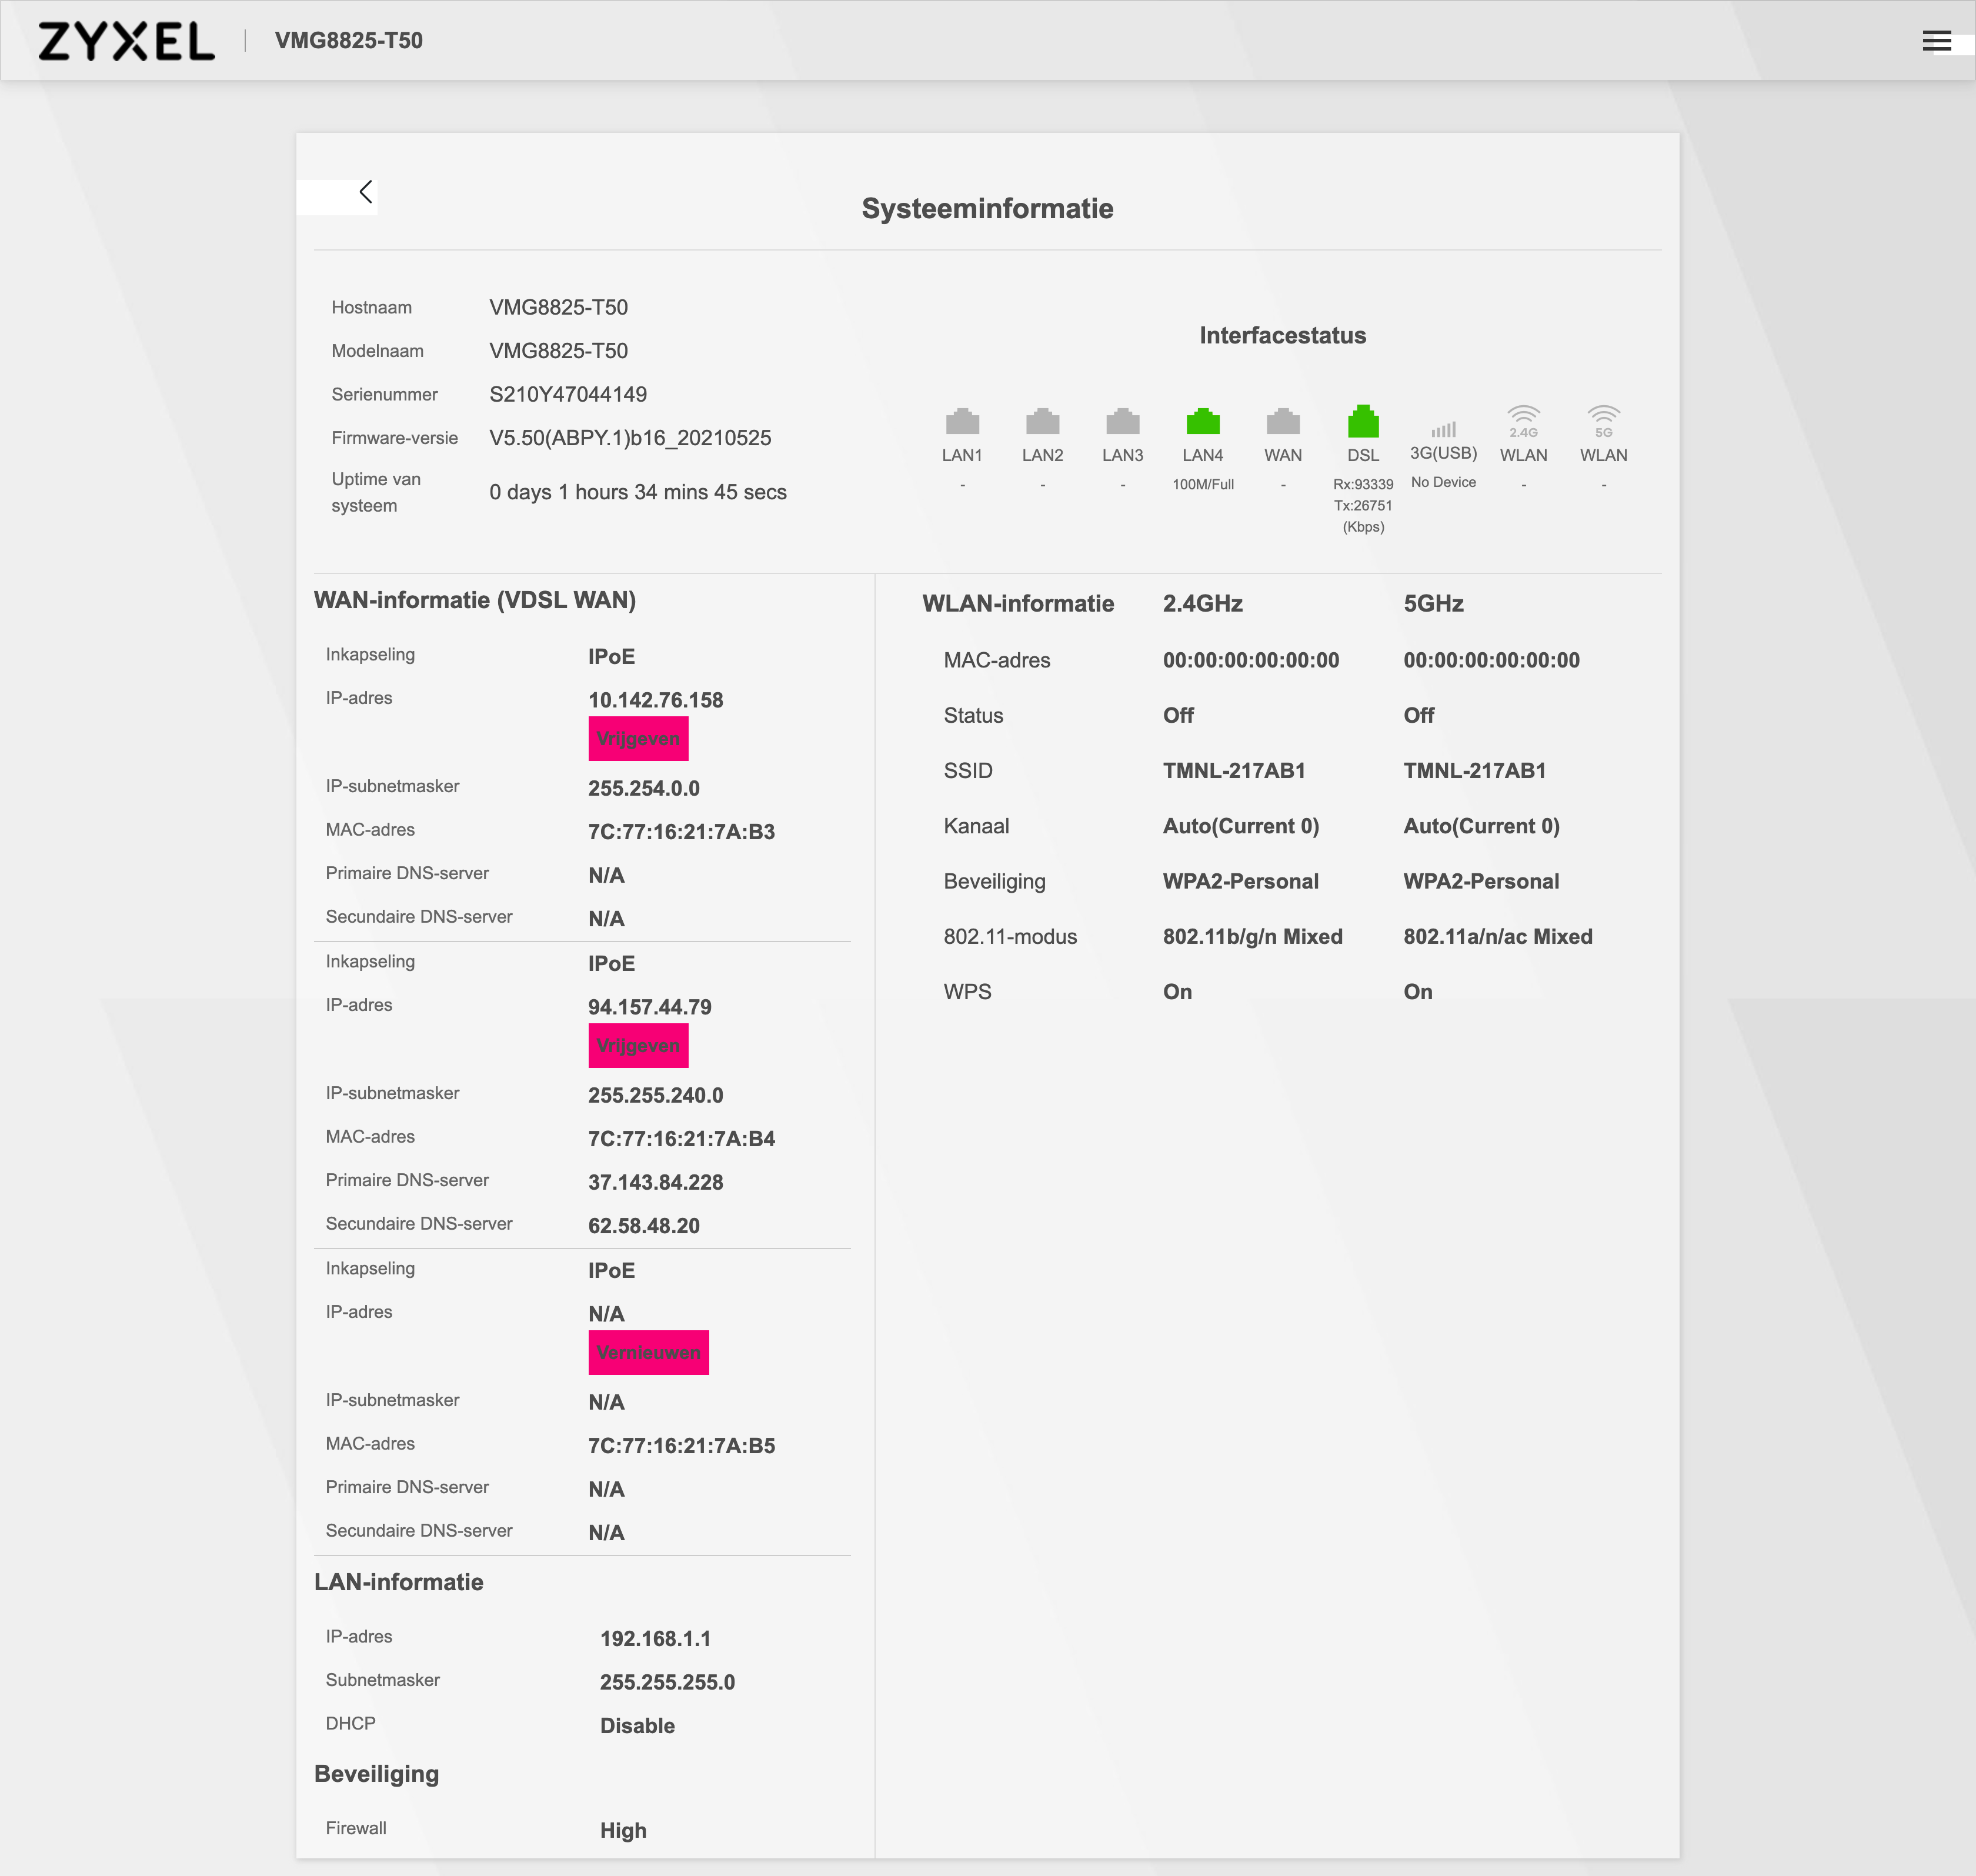
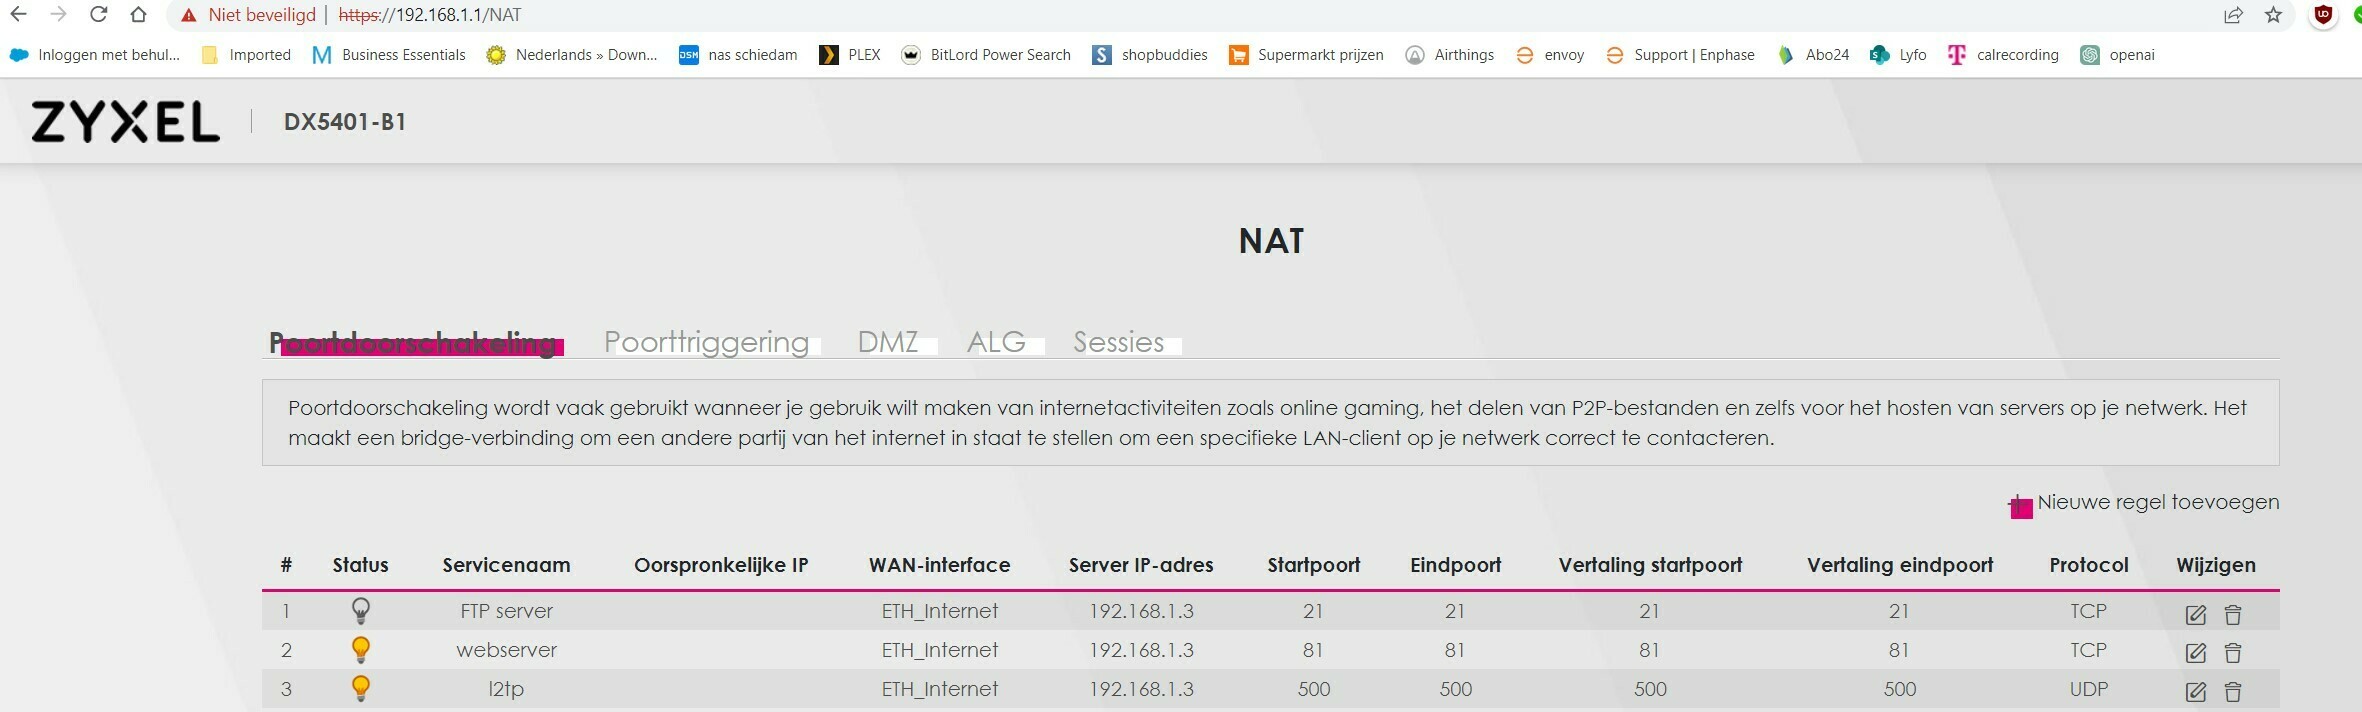
Een NAS voor services gebruiken is bijna even gevaarlijk als een docker container (sommige NAS vendors zijn slecht in security, er zijn veel gehackte docker containers in omloop en vaak gebruiken NAS apparaten ook docker containers voor extra services).
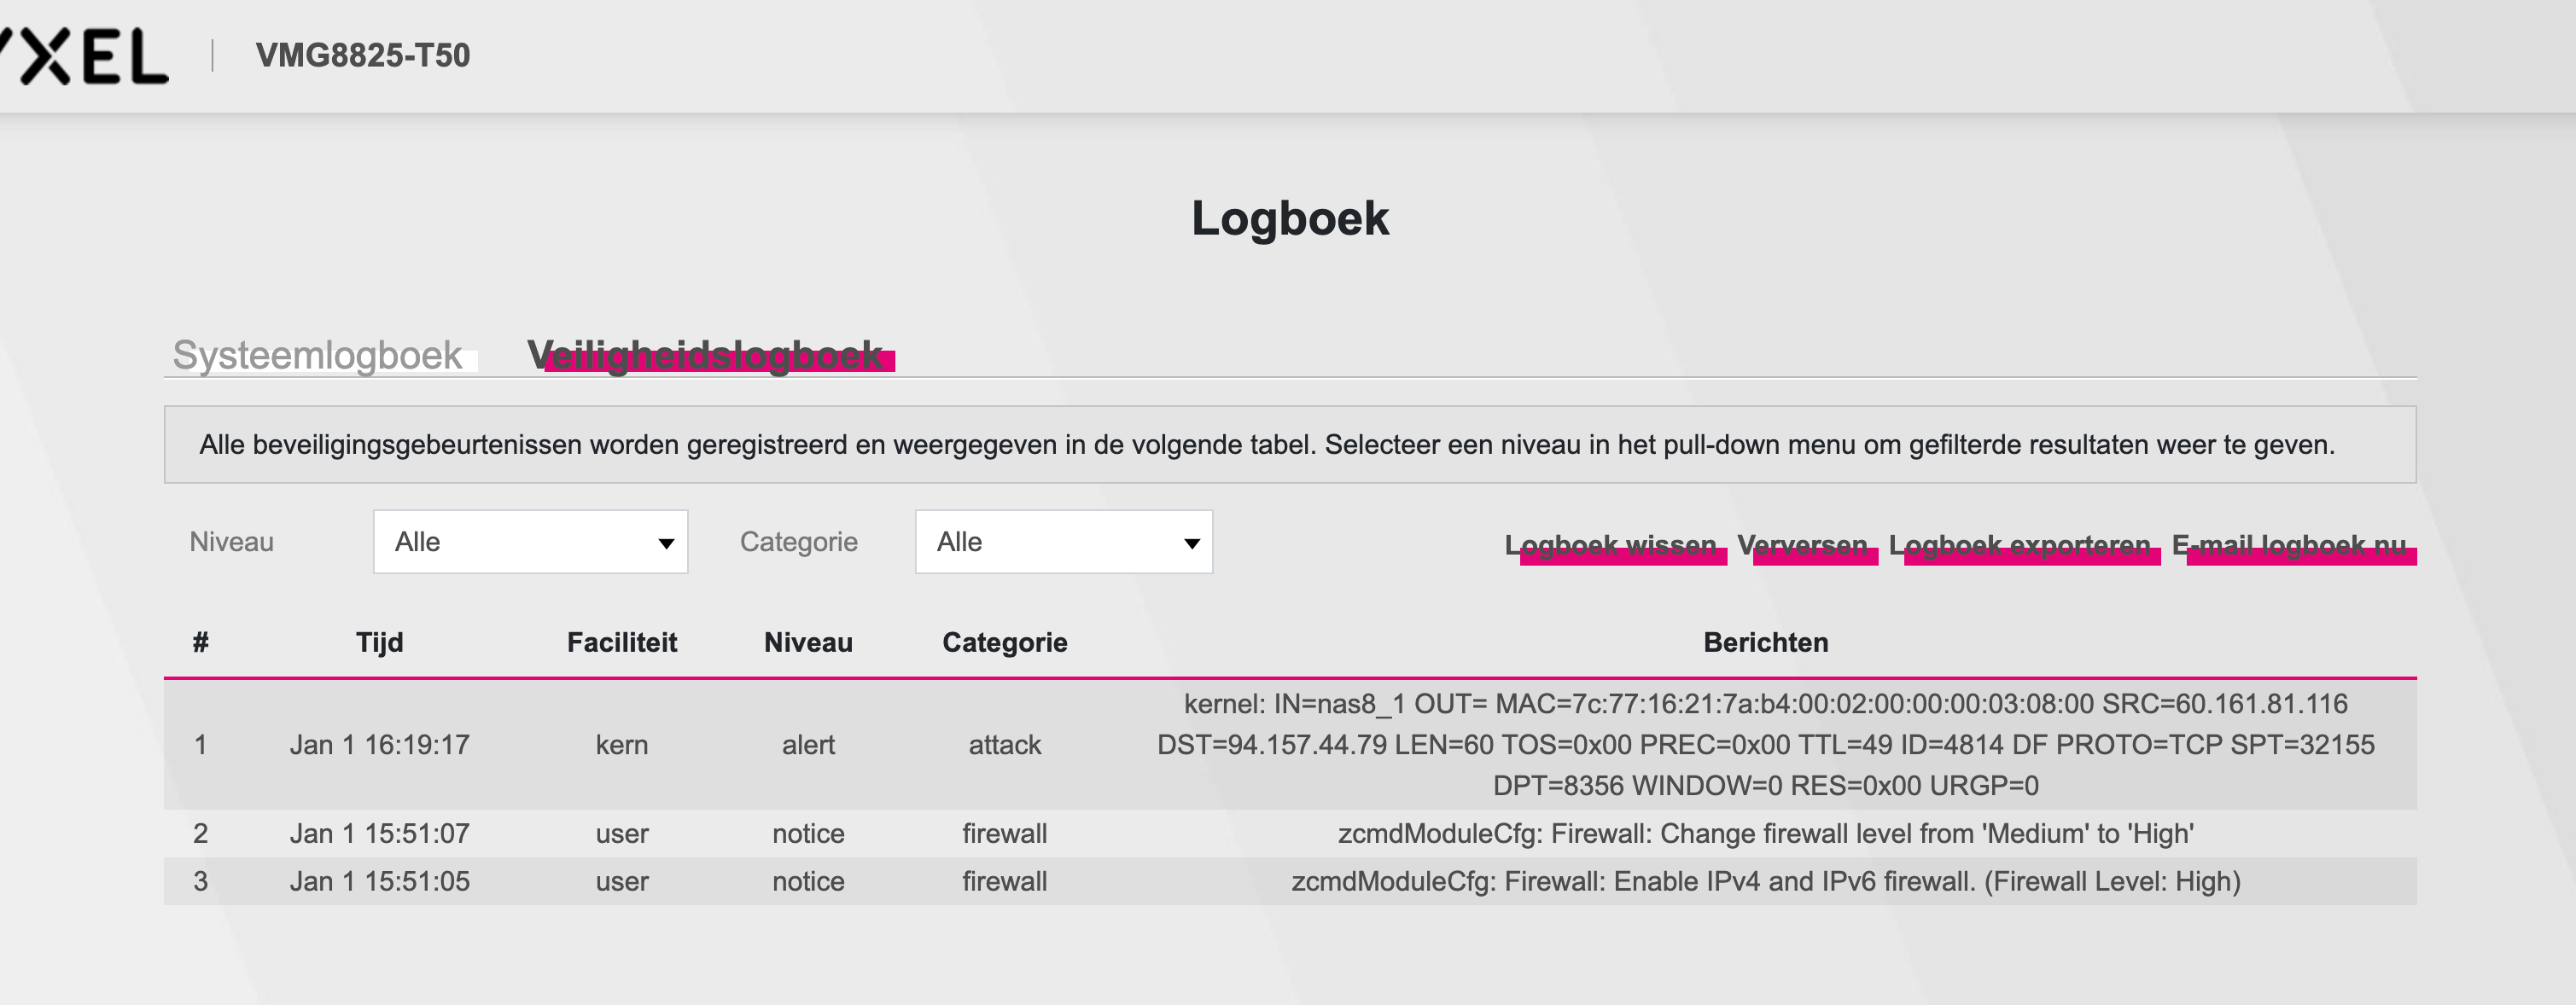
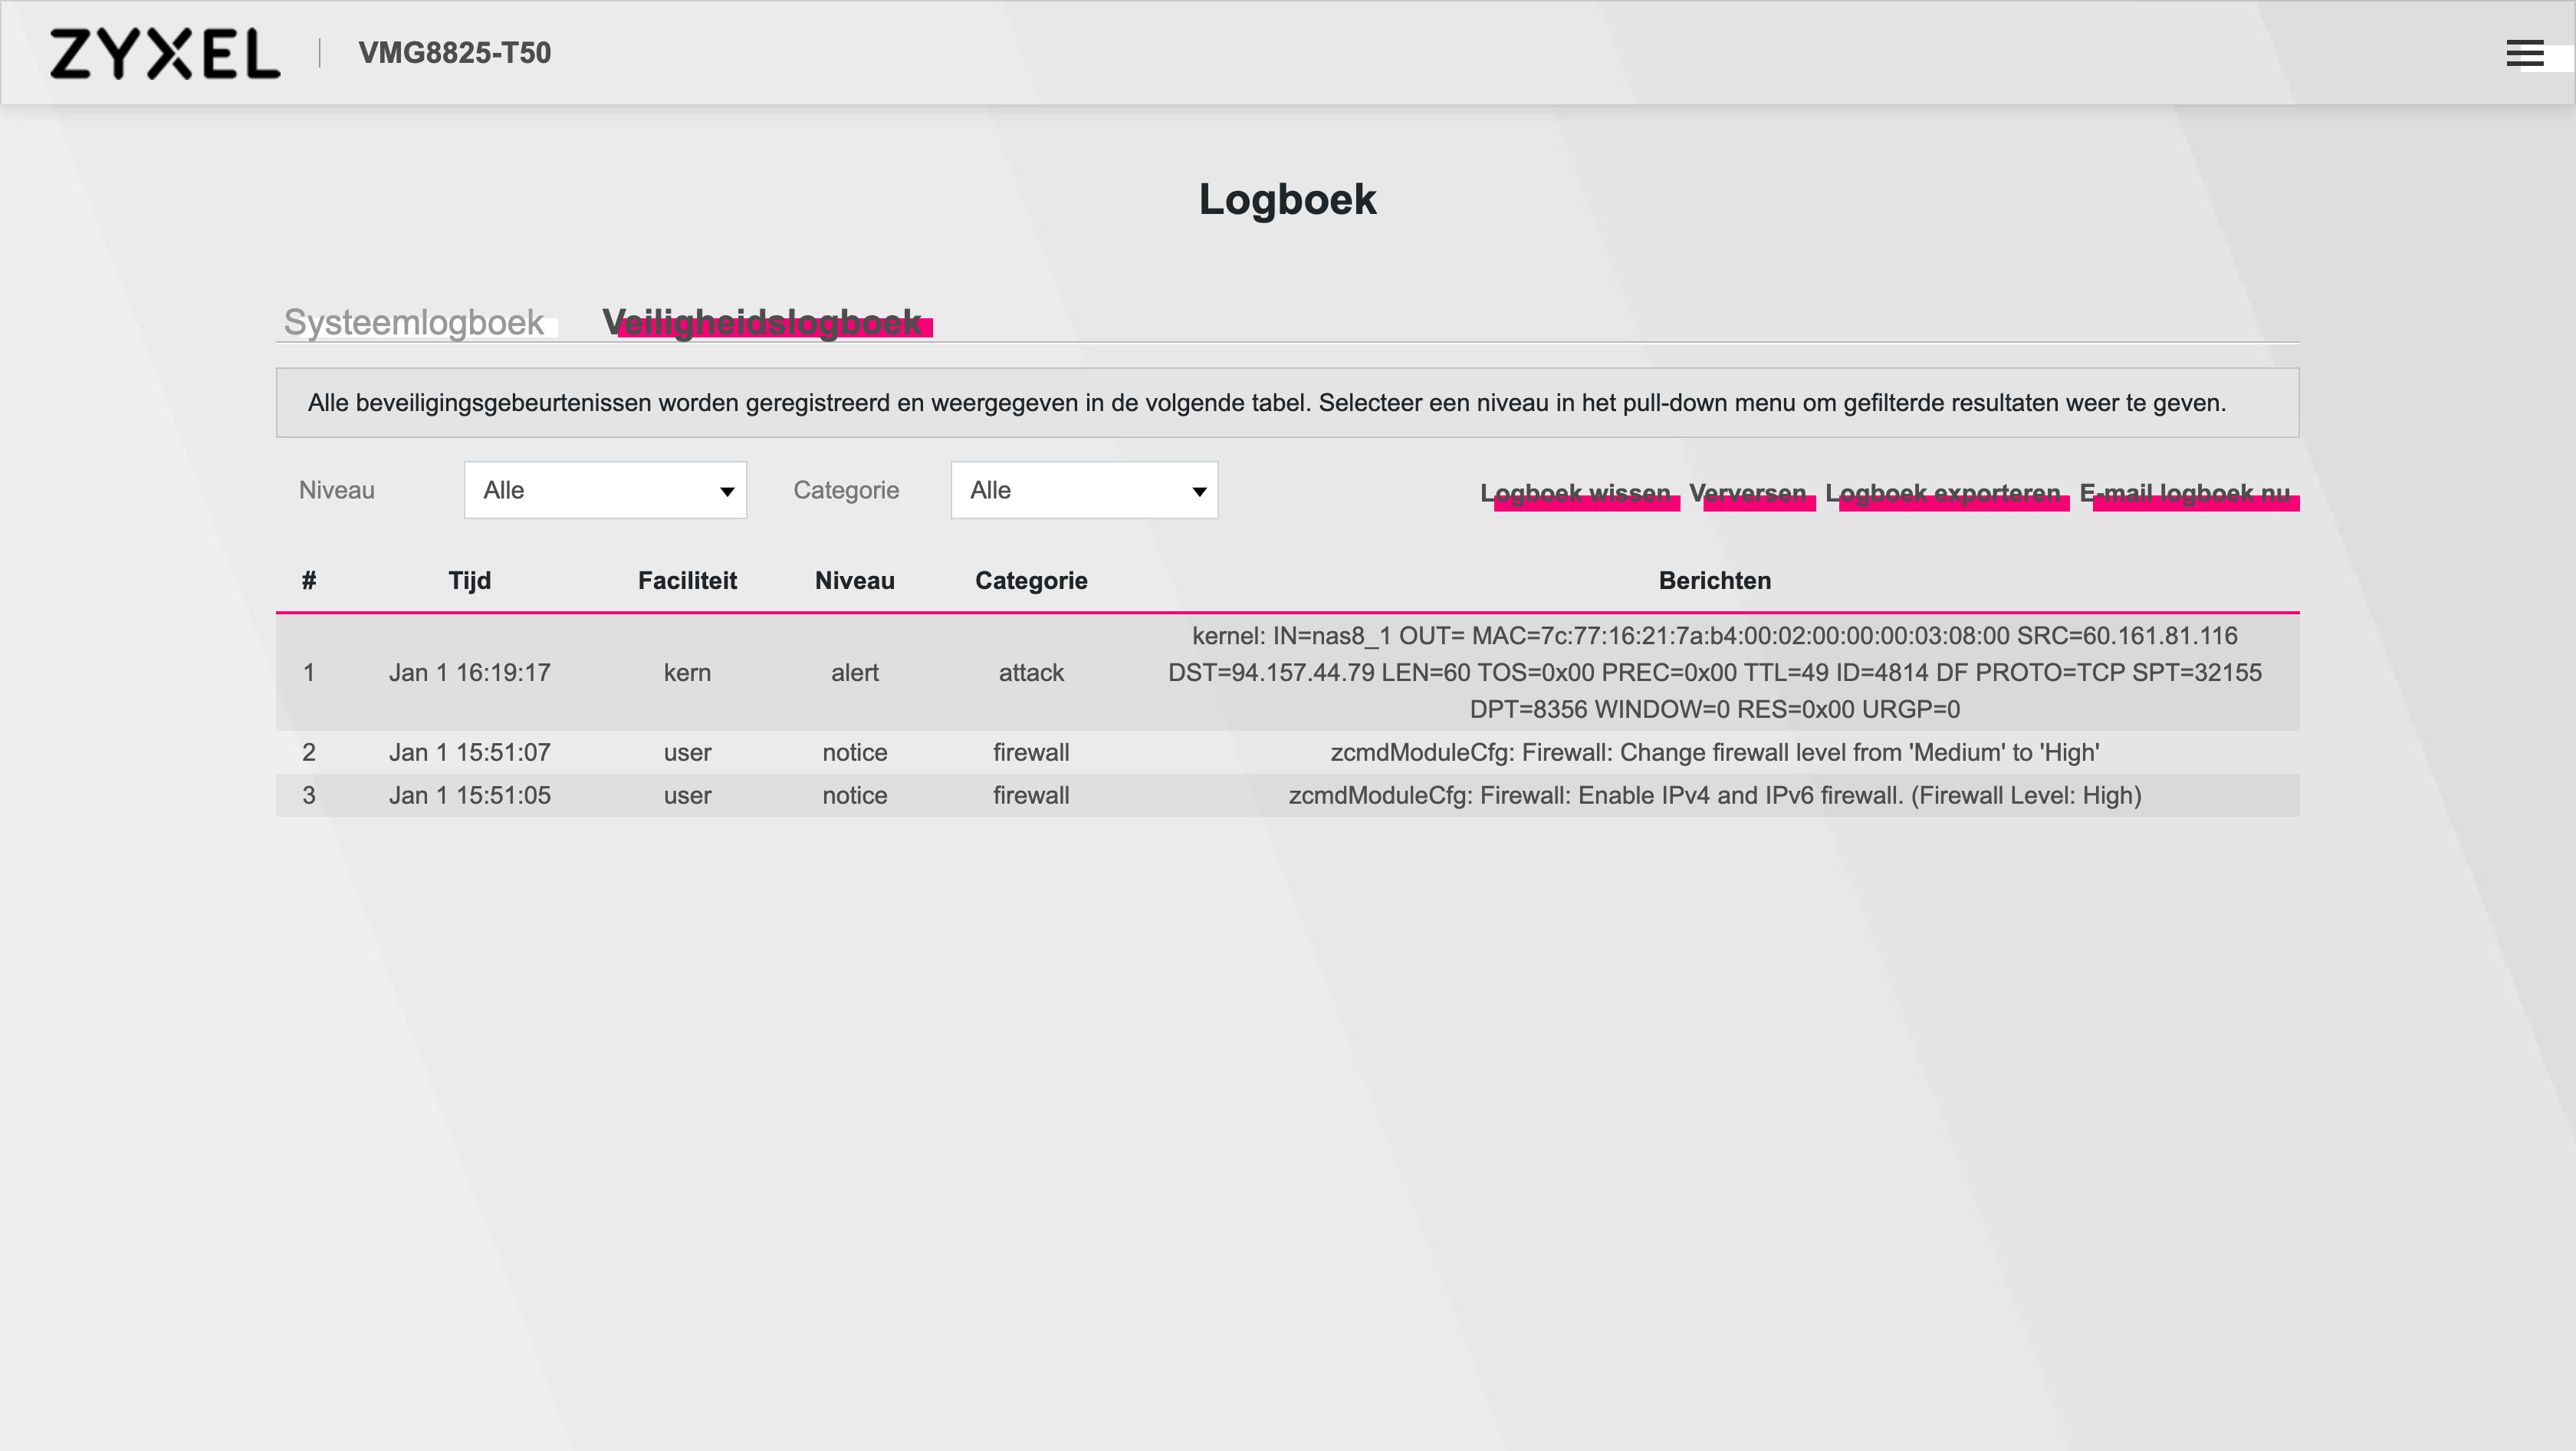
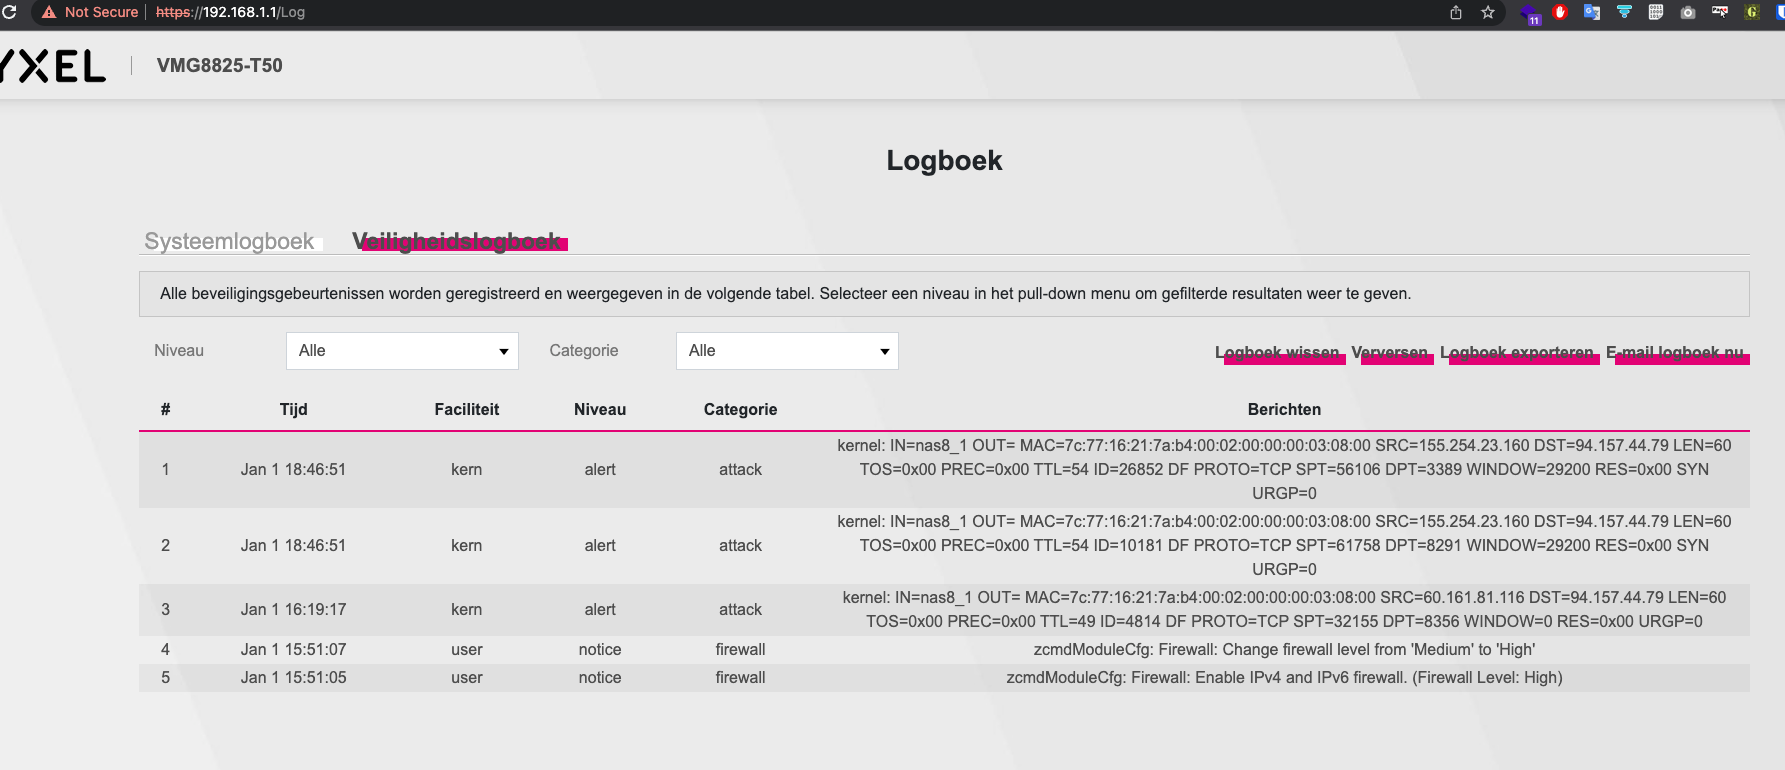
Voorlopig zie ik in je log file pogingen om bijv. een RDP verbinding (windows remote desktop) en een Mikrotik Winbox verbinding op de zetten die netjes door de firewall worden gestopt.
Maar kijk eens goed naar de bron van de docker containers. Docker is te eenvoudig te hacken met een kwaadaardige container. Ook docker vraagt competentie om de risico’s te begrijpen. en de standaard repositories voor docker bevatten ook allerlei dubieuze containers.
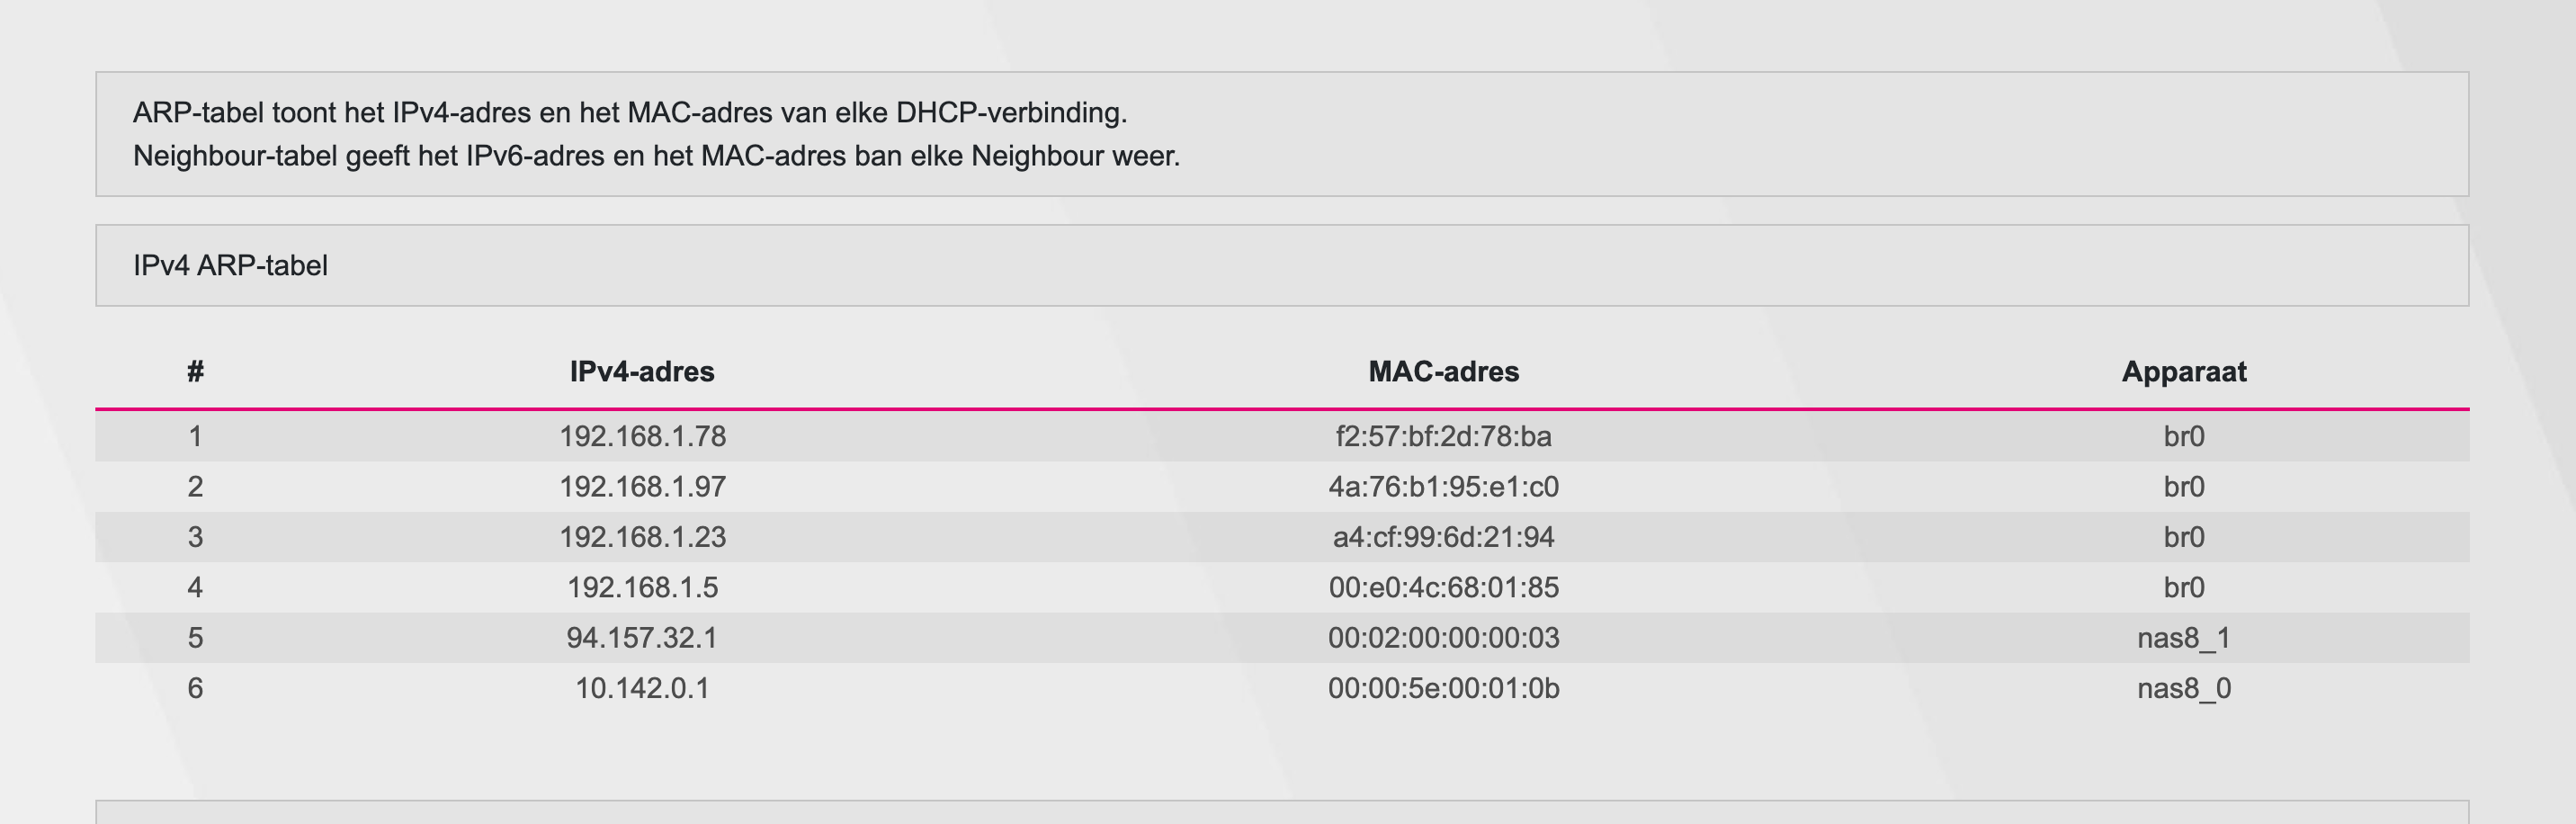
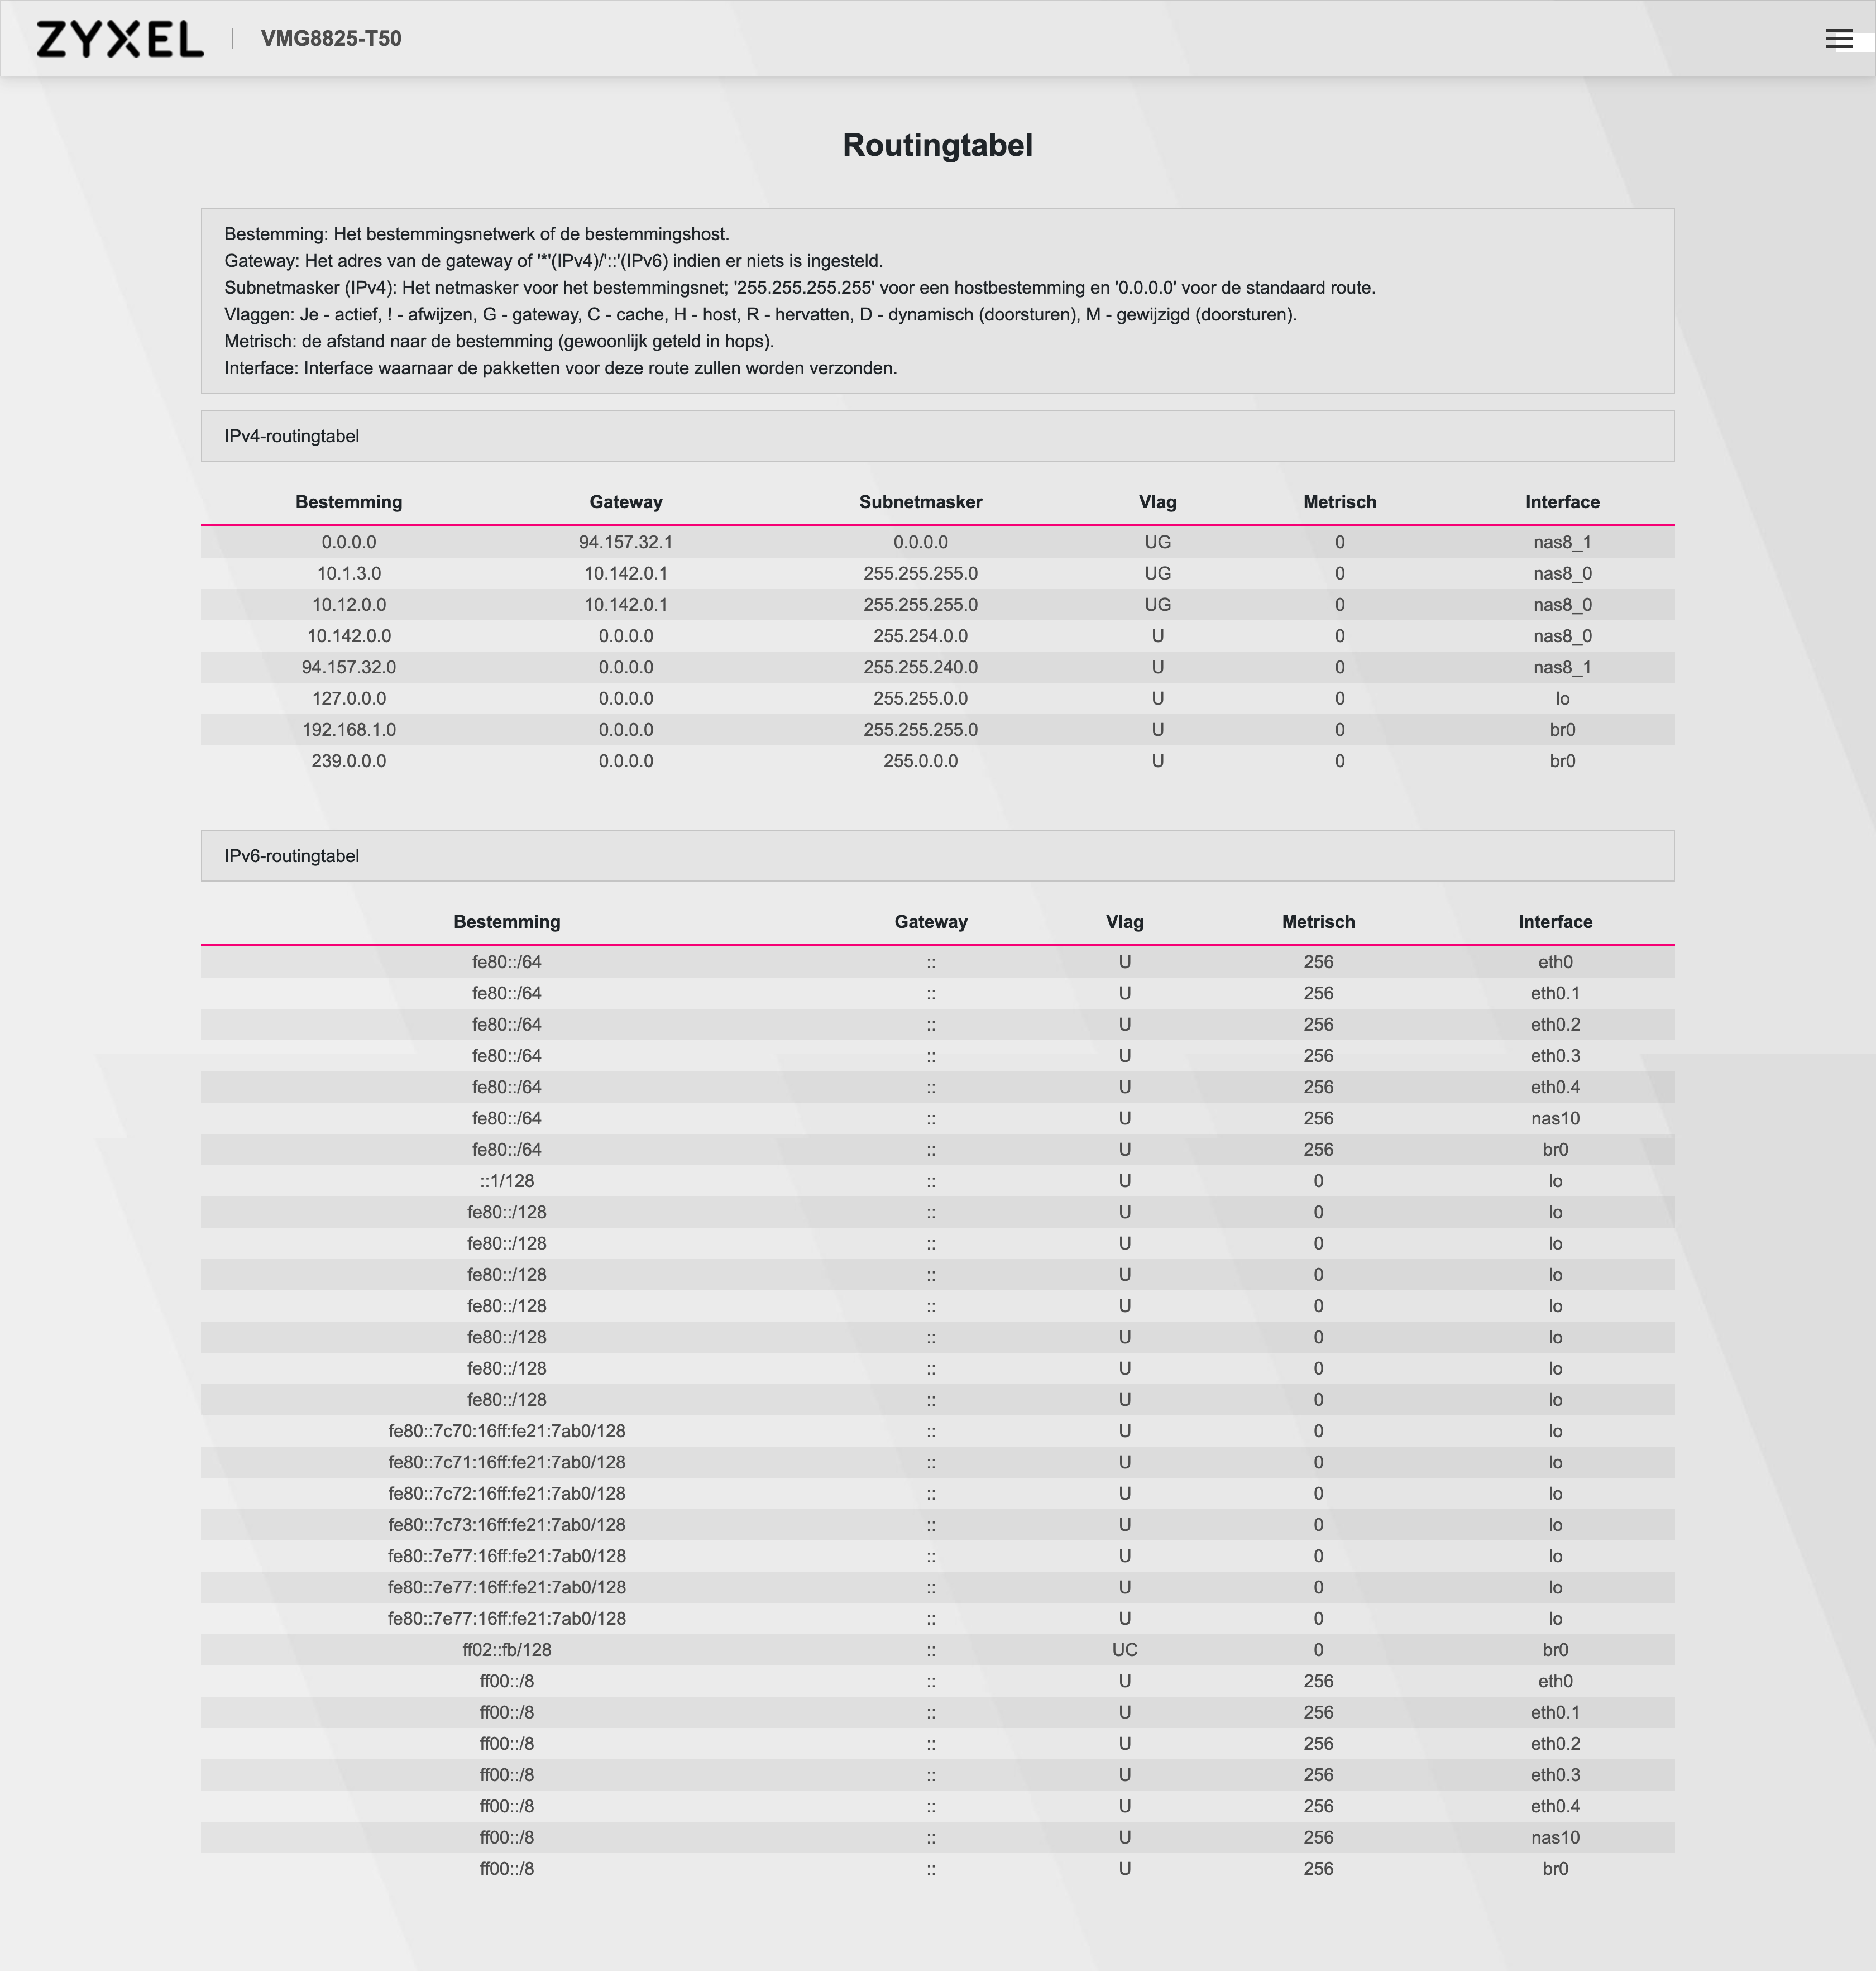
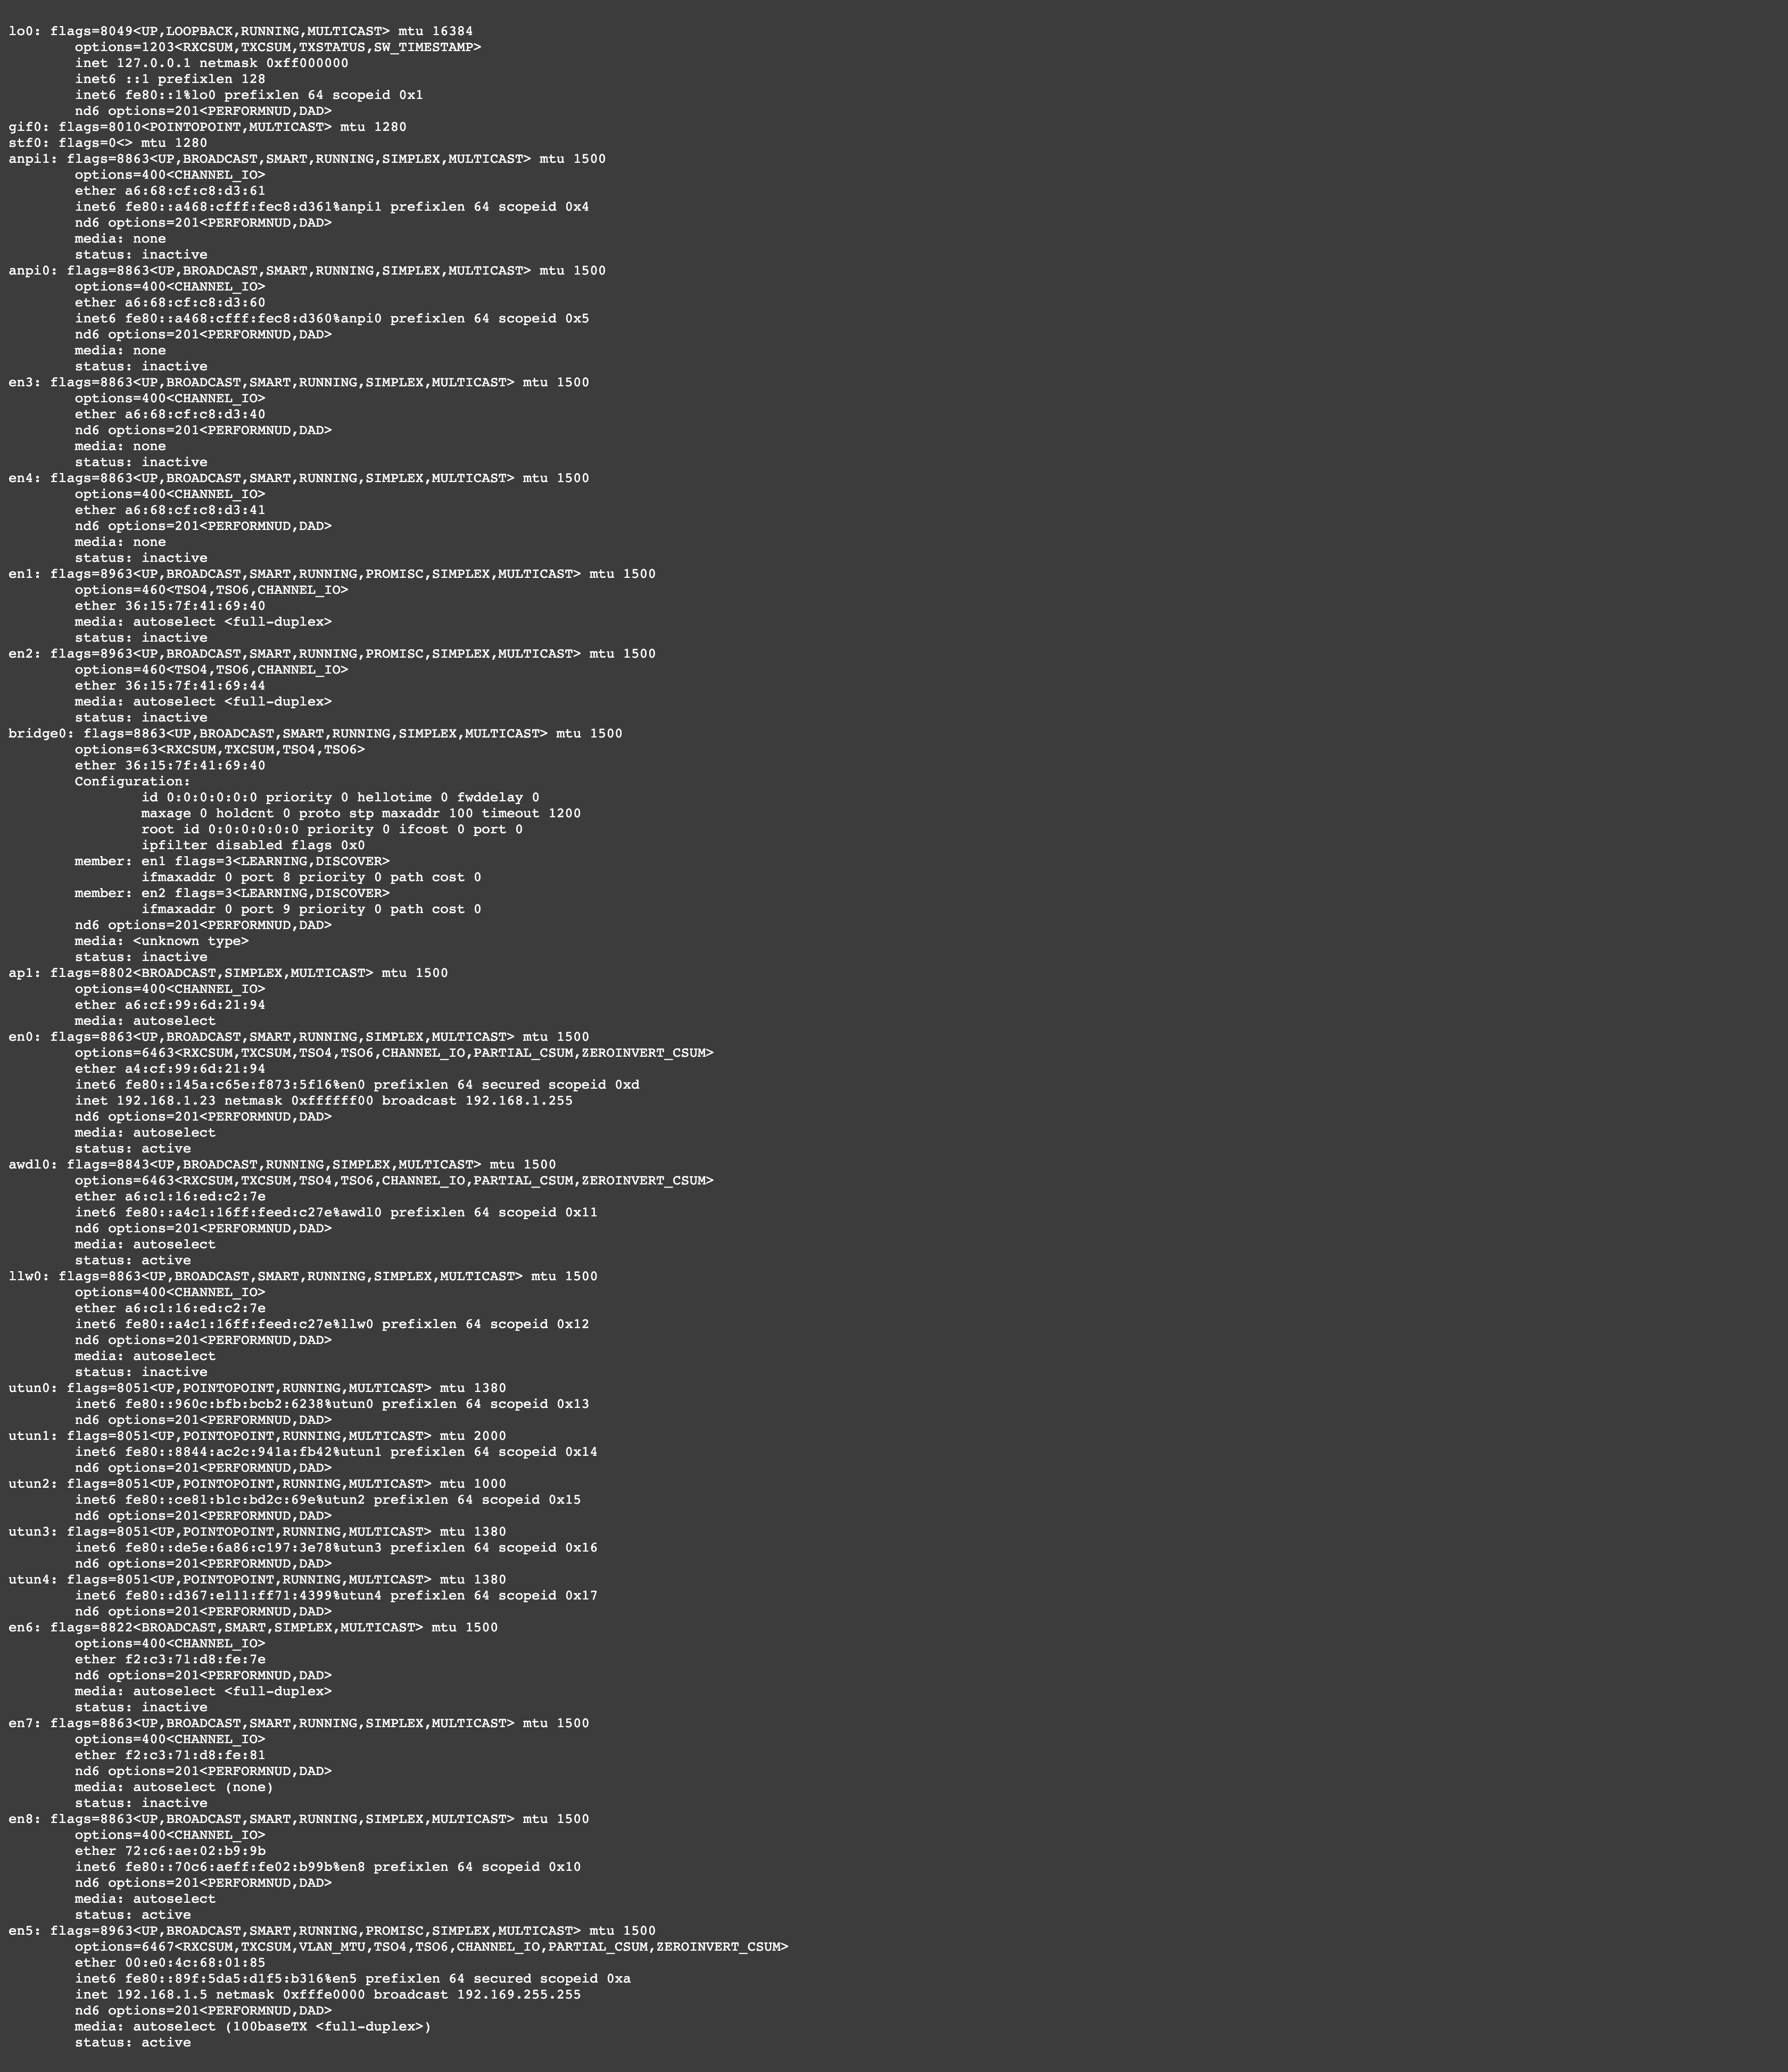
Maar waarom denk je dat er instellingen worden veranderd? Ik zag zo snel geen verdachte zaken in wat je poste (maar het kan goed zijn dat ik iets heb gemist).